
Anthropic脅威インテリジェンスレポート:8ヶ月で検知した7つのAI悪用パターン
Anthropic脅威インテリジェンスレポート:8ヶ月で検知した7つのAI悪用パターン
- Anthropicが8ヶ月間で検知したAIの悪用事例を、7つのパターンに整理して公表した
- 検知後に自らマルウェアを直すAIや、180万件を自動解析する集団など実例を紹介する
- 攻撃者を見分ける基準は技術力から意図へ移りつつあり、自社の対策見直しにも関わる
目次
Anthropicが見つけた7つの悪用パターン
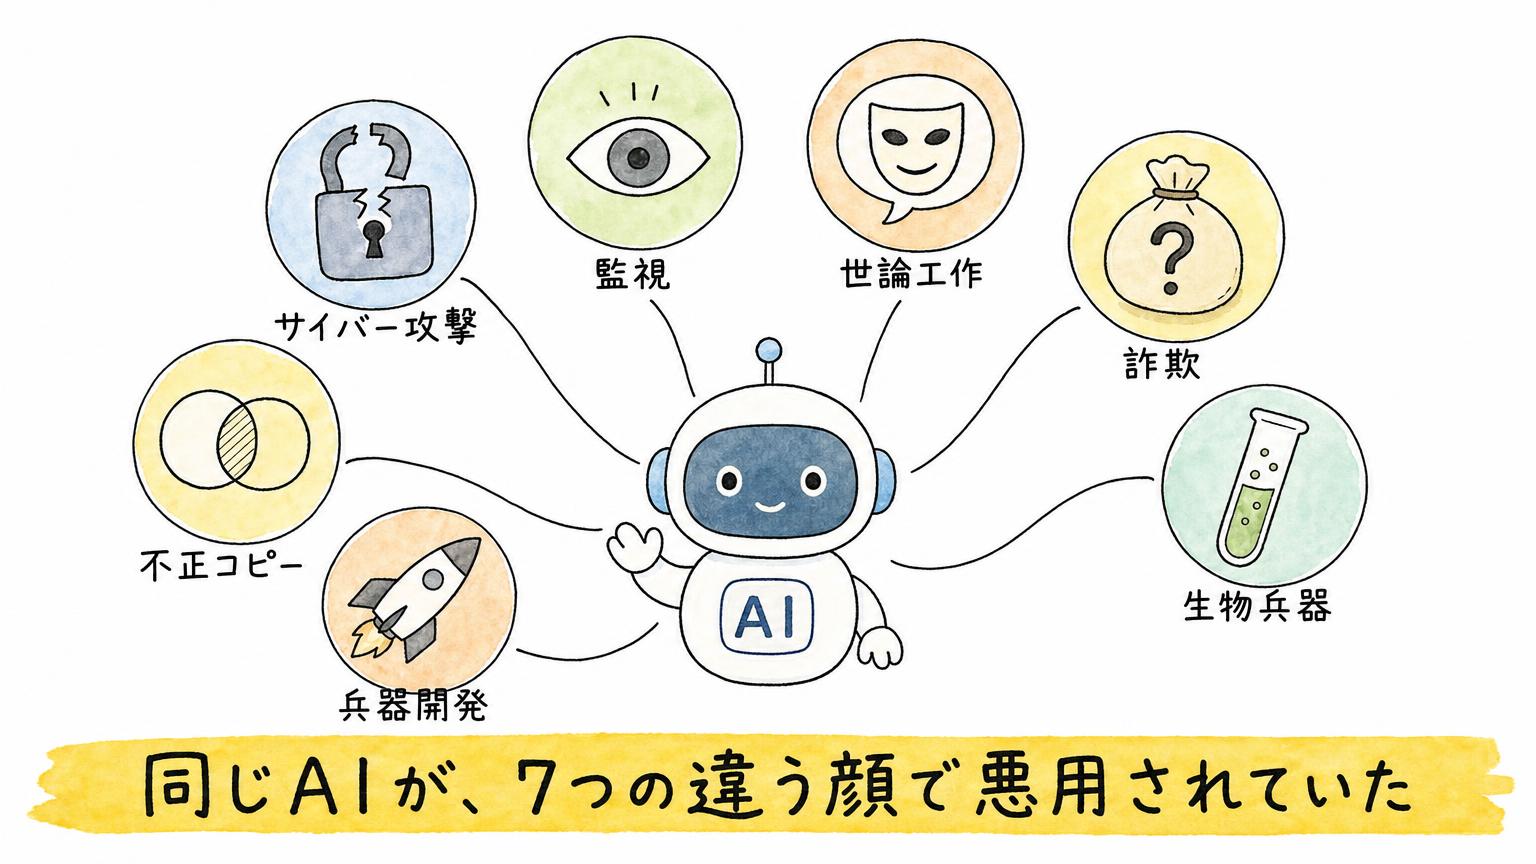
Anthropicは脅威インテリジェンスレポートで、2025年12月から2026年8月までの8ヶ月間に検知・停止したAIの悪用事例を、7つのパターンに分けて公表した。
- サイバー攻撃(不正侵入・データ窃取)
- 監視(個人の追跡・プロファイリング)
- 世論工作(偽アカウントによる情報操作)
- 詐欺・なりすまし
- 生物兵器への悪用
- 兵器開発への悪用
- 不正コピー(他社が無断でAIの能力を複製)
この記事では、このうち最も身近で、多くの会社にも関係しうる「1. サイバー攻撃」から、象徴的な2つの事例を掘り下げる。
検知されると自分で直すマルウェア
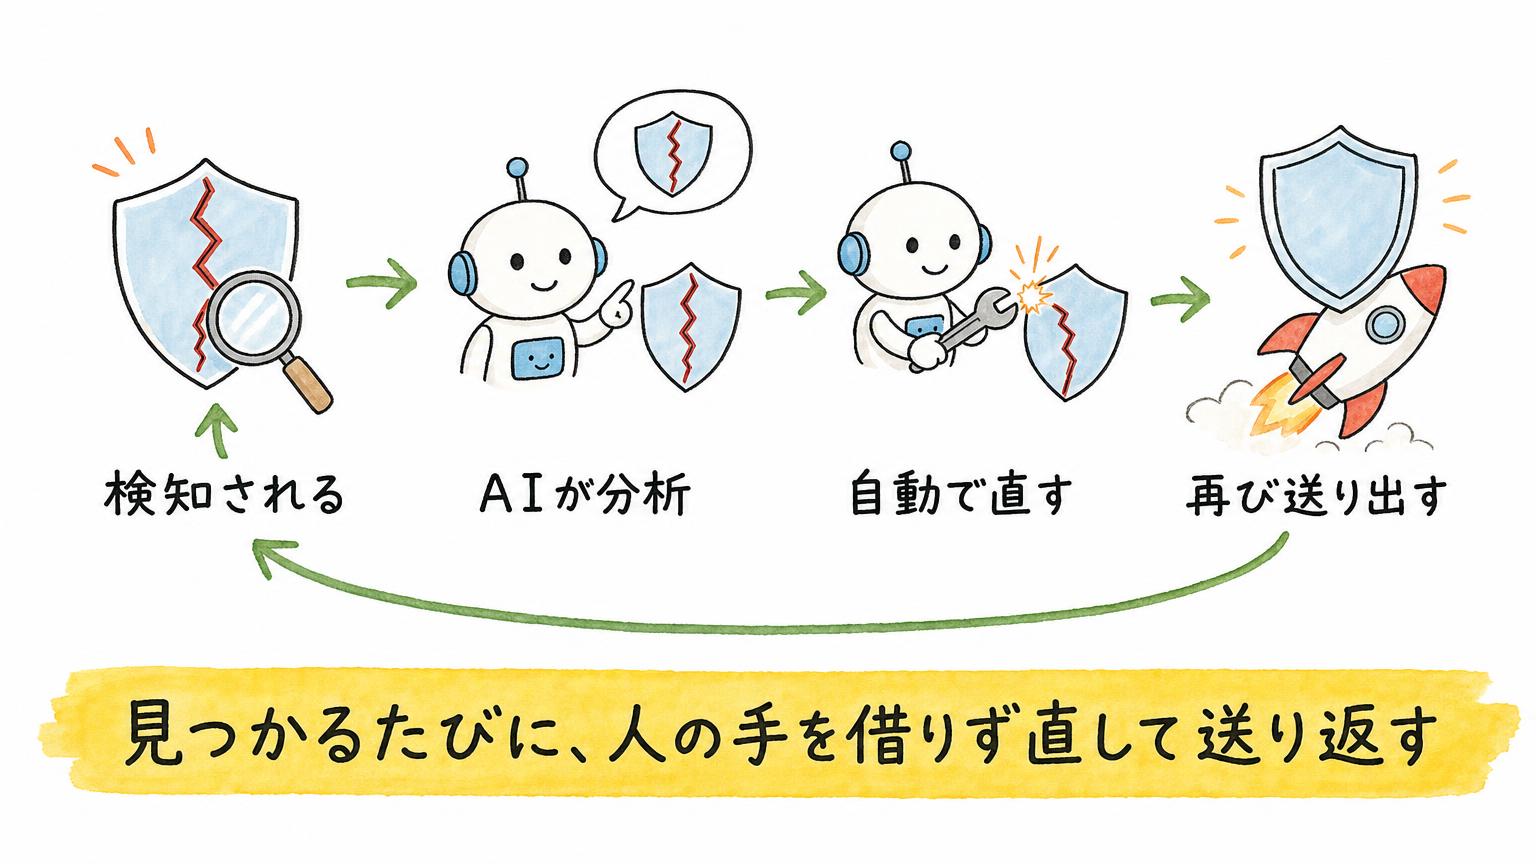
象徴的なのが、ロシア語話者による攻撃グループの事例である。
従来のサイバー攻防は、攻撃者がマルウェアを作り、防御側がそれを見つけて対策する、といういたちごっこだった。防御側が新しい対策を作るたびに、攻撃者は道具を作り直すコストを払う必要があり、これが攻撃の抑止力になっていた。
このグループは、AIに自分たちのマルウェアが検知されていないか監視させ、検知されるたびに自動で作り直して再び送り込む、という仕組みを使っていた。人の手を介さず、検知されなくなるまでこの繰り返しが続く。
工場の検品ラインで、不良品が見つかった瞬間にロボットがその場で設計を直して生産を続けるようなものだ。検品を増やしても、作る側の手間がほとんど増えない。
このグループは20以上の組織を狙い、ある政府機関からは30万件を超える国民の個人情報を盗み出したと報告されている。
180万件のアプリを自動で調べ上げた集団
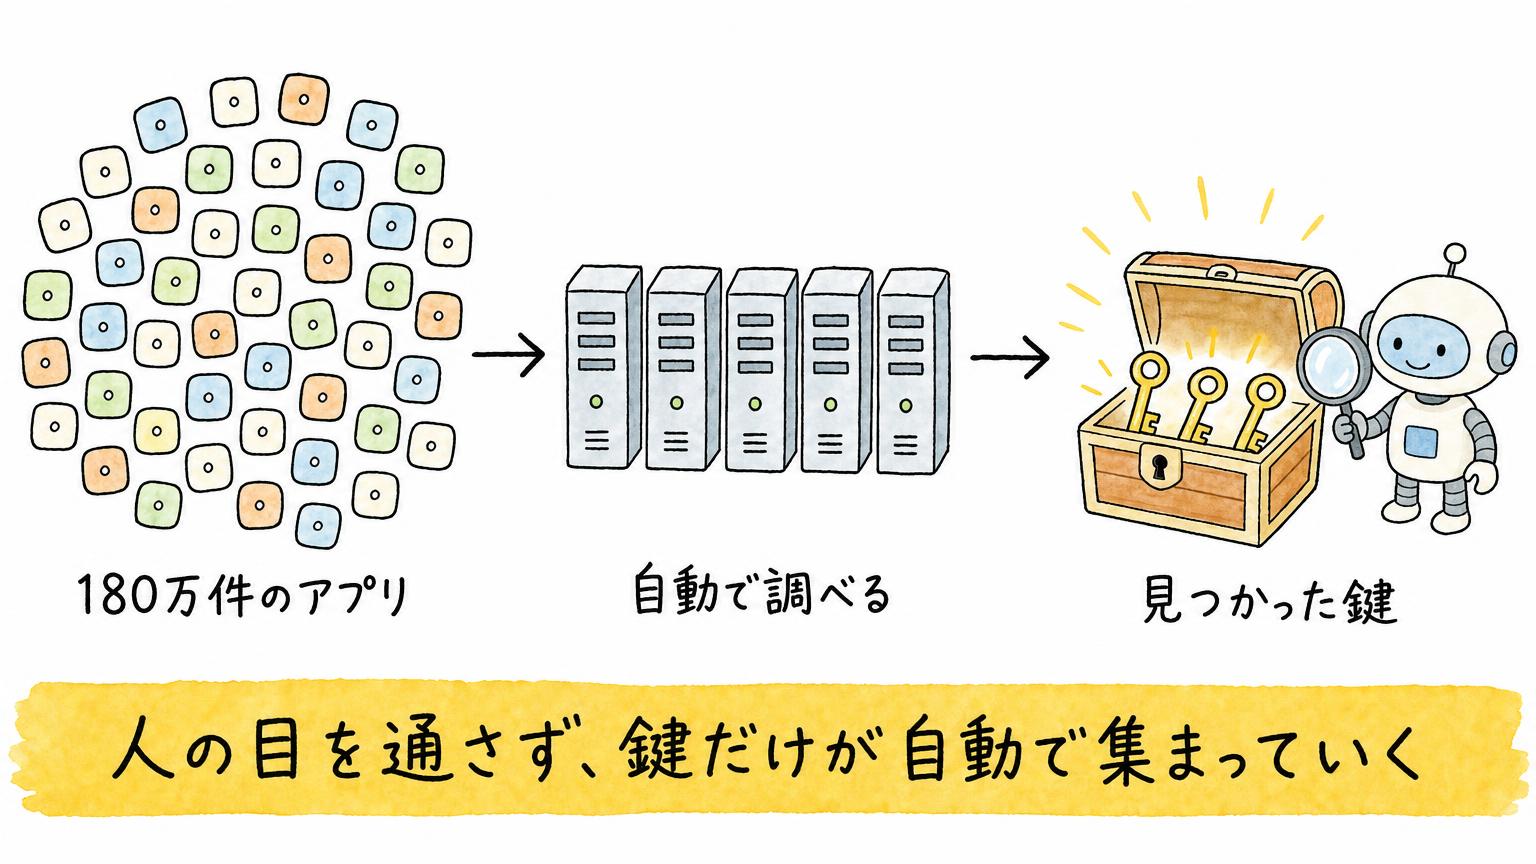
もう一つの事例が、金銭目的の犯罪集団である。
この集団は、クラウド上に10台のサーバーを並べ、180万件ものスマホアプリを自動でダウンロードして調べ上げていた。アプリの中に、開発者がうっかり書き込んだままのパスワードやアクセスキーが残っていないか、機械的にチェックしていたのだ。
家の合鍵を玄関マットの下に隠しておくようなもので、自分が使う分には便利でも、誰かが体系的に全戸のマットをめくって回れば、大量の合鍵が見つかってしまう。
見つかった鍵は、盗んだクレジットカード情報などを売る自前のオンラインショップの商品として、自動で並べられていく仕組みになっていた。人の手はほとんど介在していない。
攻撃者を見分ける基準は「技術力」から「意図」へ
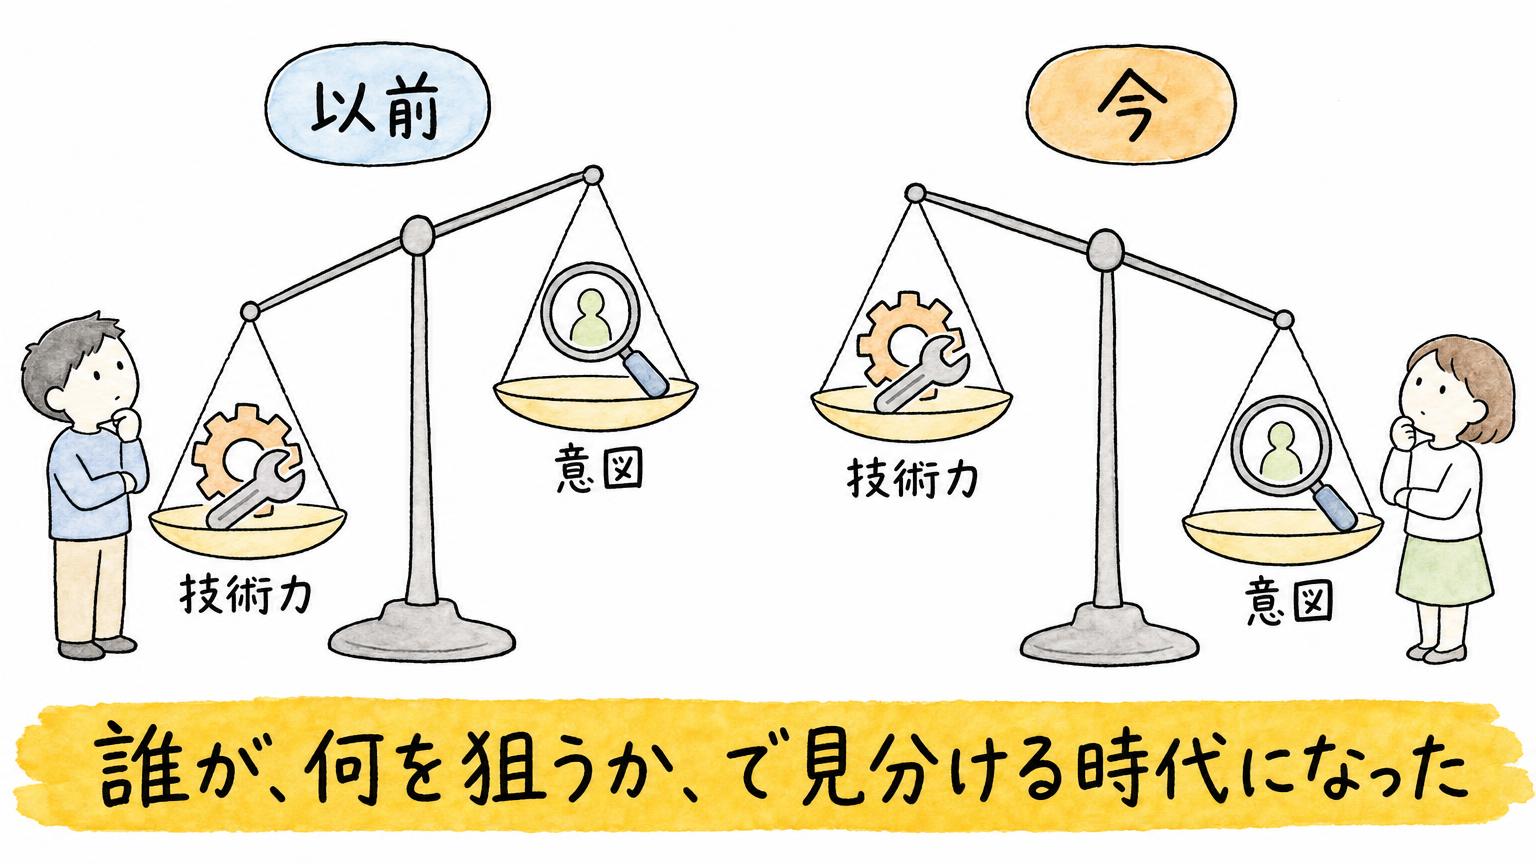
目的も組織もまったく違う2つの事例に、実は共通点がある。
両者とも、面倒な作業のほとんどをAIに任せ、人間は「どこを狙うか」「盗んだものをどう使うか」という一番重要な判断だけに集中していたという点だ。
工場の生産ラインが自動化されると、経営者が細かい機械操作を知らなくても「何を作るか」「どこに売るか」だけ決めれば製品が量産できるようになるのと同じである。ラインの中身は国家系でも犯罪系でも同じ仕組みで、違うのは経営者が何のために工場を回しているかだけだ。
以前は国家レベルの攻撃者だけが持っていた高度な技術力が、AIの活用によって個人や小さな犯罪集団にも手が届くようになった。「これだけの攻撃ができるのは国家しかない」という前提は崩れ、「誰の利益のために、何を狙っているか」という意図の分析のほうが重要になっているというのが、レポート全体を貫く最大の論点である。
防御側が持つべき2つの意識
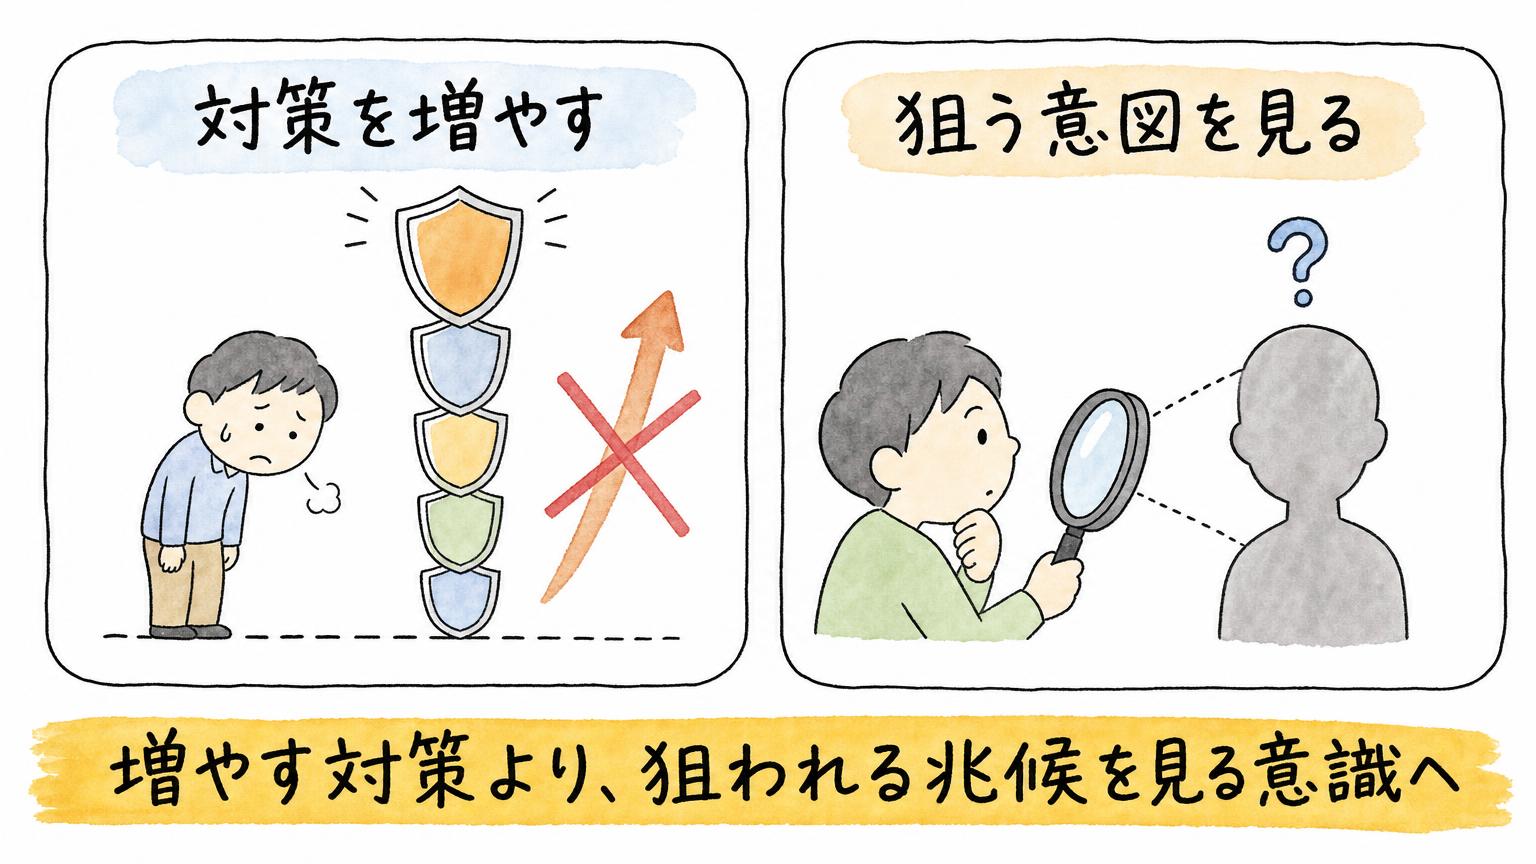
ここまでの内容を踏まえると、防御側が持つべき意識は2つの前提の見直しに集約される。
一つ目は、「対策を増やせば攻撃者のコストが上がる」という前提が崩れているという認識だ。検知されても機械の速度でその場で作り直せる以上、対策を積み増すこと自体にはあまり意味がない。むしろ、検知したあとどれだけ早く被害を食い止められるかのほうが重要になる。
二つ目は、「AIをたくさん使っている攻撃ほど危険」という直感を疑うことだ。ここまで見た2つの事例は、どちらもAIに多くを任せながら深刻な被害を出していた。AIの使用量そのものより、「誰が何を狙っているか」という兆候のほうが、脅威の大きさを測る手がかりになる。
自社のAI利用ガイドラインを見直すときは、「何を入力させないか」だけでなく、「自社のAI利用そのものが、どう狙われうるか」という視点を一行加えてみるとよい。それだけで、次に読む脅威レポートの見え方が変わってくるはずだ。
もう一つの脅威、「不正コピー」
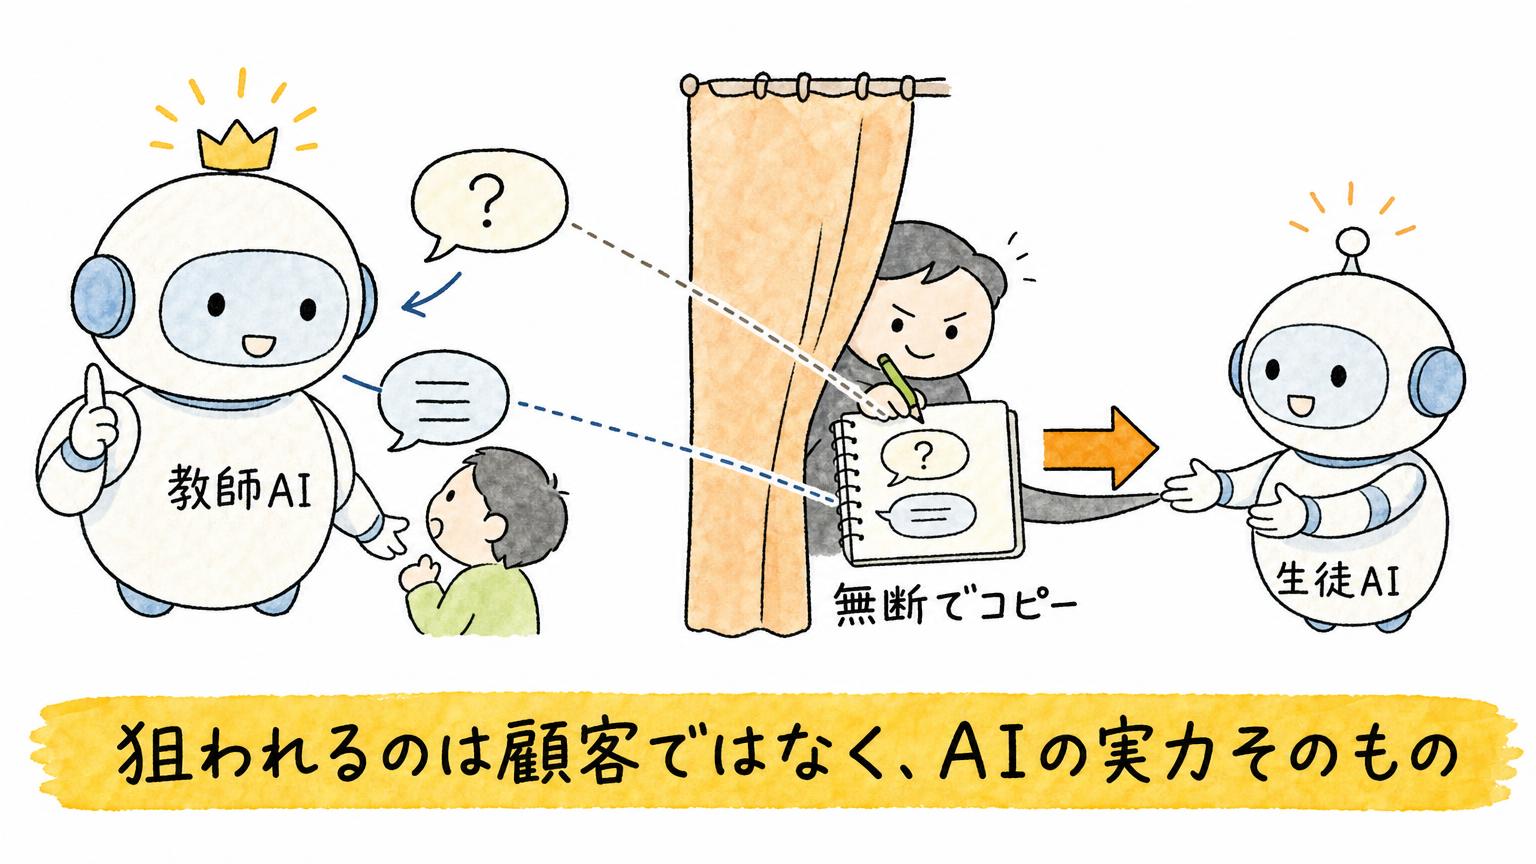
最後に、7つのパターンのうち今回取り上げなかった「不正コピー(不正蒸留)」にも一言触れておく。これは顧客や社会への加害ではなく、Anthropic自身の技術力そのものが狙われるという、他の6つとは質の異なる悪用である。ある中国系AI企業の攻撃だけで、1日最大300万件ものやり取りが記録されていた。
よくある質問(FAQ)
Q1. Anthropicの「脅威インテリジェンスレポート」とは何ですか?
Anthropicが自社AI「Claude」の悪用事例を定期的にまとめ、公開しているレポートである。2026年9月公表分では、2025年12月から2026年8月までの8ヶ月間に検知・停止した悪用事例を、サイバー攻撃や詐欺、生物兵器への悪用など7つのパターンに分類している。企業のAI利用ガイドラインを見直す際の参考資料としても注目されている。
Q2. AIを使ったサイバー攻撃には、具体的にどんな事例がありましたか?
代表例は2つある。ひとつはロシア語話者のグループによる、検知されるたびにAIが自動でマルウェアを作り直す攻撃。もうひとつは金銭目的の犯罪集団による、180万件のスマホアプリを自動解析して流出パスワードを探す手口である。どちらも人の手をほとんど介さず、AIが偵察から実行までを肩代わりしていた。
Q3. 企業はAI利用ガイドラインをどう見直せばよいですか?
「情報を入力させない」という自社起点の対策だけでなく、「自社のAI利用そのものが外部から狙われる資産になりうる」という視点を加えることが重要である。また対策を増やすだけでは攻撃者のコストが上がらなくなっているため、検知後にどれだけ早く被害を食い止められるかを重視する必要がある。
この不正コピーの構図は、過去の記事でも詳しく取り上げている。
▶︎ あわせて読みたい:米政府が名指しした中国AI6社——「蒸留」はなぜ問題になったのか
▶︎ あわせて読みたい:「蒸留攻撃」とは?——Anthropic vs アリババをゼロから解説
新著(7/27発売)『Claude 最強のAI自動化術』:https://amzn.to/4eTUVG1
YouTube『いけともch』:https://www.youtube.com/@iketomo-ch
Podcast『いけとも尾原DeepなAIニュース』:https://open.spotify.com/show/3hGAbKZI5oo9PsbFI1IxTr
■合わせて読みたい
■関連記事


公式LINEで最新ニュースをゲット


最新のAIニュースを
毎週お届け
生成AIの業務別の
ビジネス活用シーン
がわかるAIチャット
過去のAIニュースから
事実を確認できる
何でもAI相談チャット
ニュース動画の
アーカイブ