
焼肉きんぐ・タイムズカー・GMOの顧客データ漏えいは「AIのせい」か?4社の公表から読む、守るべきものと投資の測り方
- 4社の公表資料に、攻撃者がAIを使ったという記載はありませんでした。
- 被害の深さを分けたのは件数ではなく、持っていたデータと入口から届く範囲でした。
- 投資は事故の有無でなく、データ・届く範囲・止める時間・復旧負担の4指標で測ります。
4社の公表を並べると、同じ「漏えい」ではなかった
GMOリサーチ&AIのinfoQでは、10月3日に不正アクセスが確認され、最大約95万件の個人情報が対象になりました。直接の金銭被害が確認されたのは、この1社です。 611件・286万9500円分のポイントが、本人の意思によらずAmazonギフトコードに交換されました。同社は全額を補填するとしています。
焼肉きんぐを運営する物語コーポレーションは、アプリ登録者のほぼ全員にあたる約1,079万件の会員情報漏えいを公表しました。MrMaxは最大約174万人、タイムズカーは約660万アカウントです。
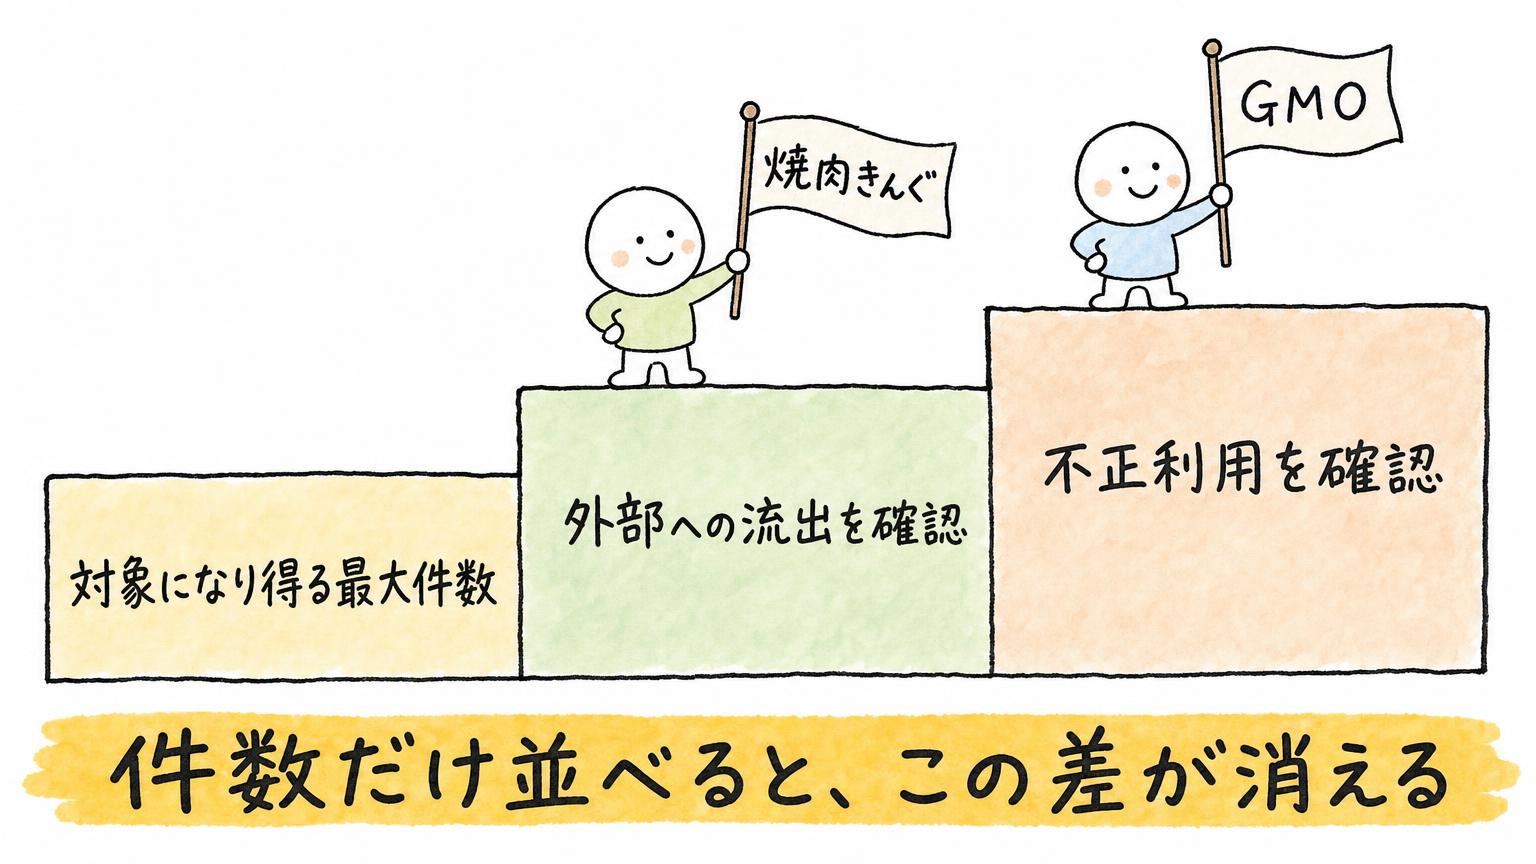
数字はどれも大きく見えますが、公表の中身は違います。「対象になり得る最大件数」「外部への流出を確認した件数」「不正利用を確認した件数」は、別々の状態です。 焼肉きんぐは公表時点で不正利用を確認していないとし、GMOは不正交換を確認しました。件数を横に並べるだけでは、この差が消えてしまいます。
被害の深さは、件数ではなく「何を持っていたか」で決まる
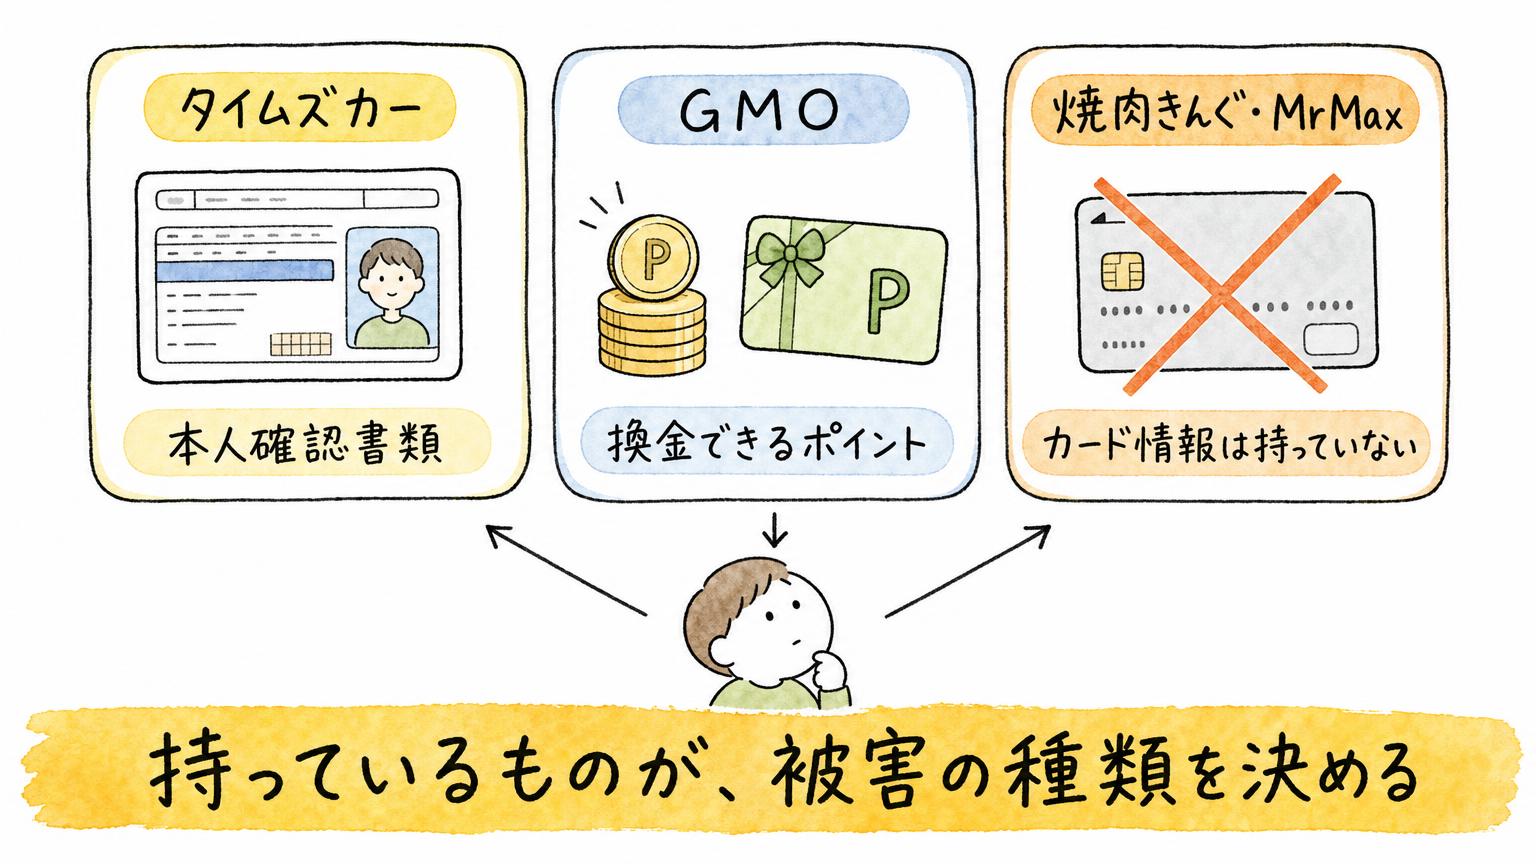
4社が持っていた情報を並べると、起こり得る被害の種類がまるで違います。
タイムズカーは、再発行できない書類です。 第3報は、運転免許証画像などの本人確認書類が漏えいしたアカウントを約160万件と公表しています。対象は免許証のほか、公共料金の請求書などの現住所確認書類、学生証、家族確認書類の画像です。氏名やメールアドレスと違い、登録時に本人であることを示すために出した資料そのものです。
GMOは、換金できるポイントです。 保有ポイント数を含む会員情報に加え、ポイントをギフトコードに交換できる機能があり、実際に611件が交換されました。漏えいがそのまま現金同然の被害につながった例です。
焼肉きんぐとMrMaxは、持っていないものは漏れませんでした。 焼肉きんぐはクレジットカード等の決済情報を保持しておらず、漏れたのは会員番号・氏名・メールアドレス・電話番号です。ログインパスワードや生年月日、店舗利用履歴は漏れていません。MrMaxも、会員ID・氏名・メールアドレス・電話番号の流出を公表する一方、住所・生年月日・カード情報・パスワード・購入履歴は流出していないことを確認したとしています。
漏えい件数が多いほど被害が大きい、とは限りません。本人確認書類や換金できるポイントを持つ会社は、同じ件数でも二次被害の種類が増えます。一方で、サービスに必要なデータは持たざるを得ません。だからこそ、持つ項目と保存期間、他のデータとの分離で、被害の上限を下げる発想が要ります。
侵入1件が全件級になる仕組み
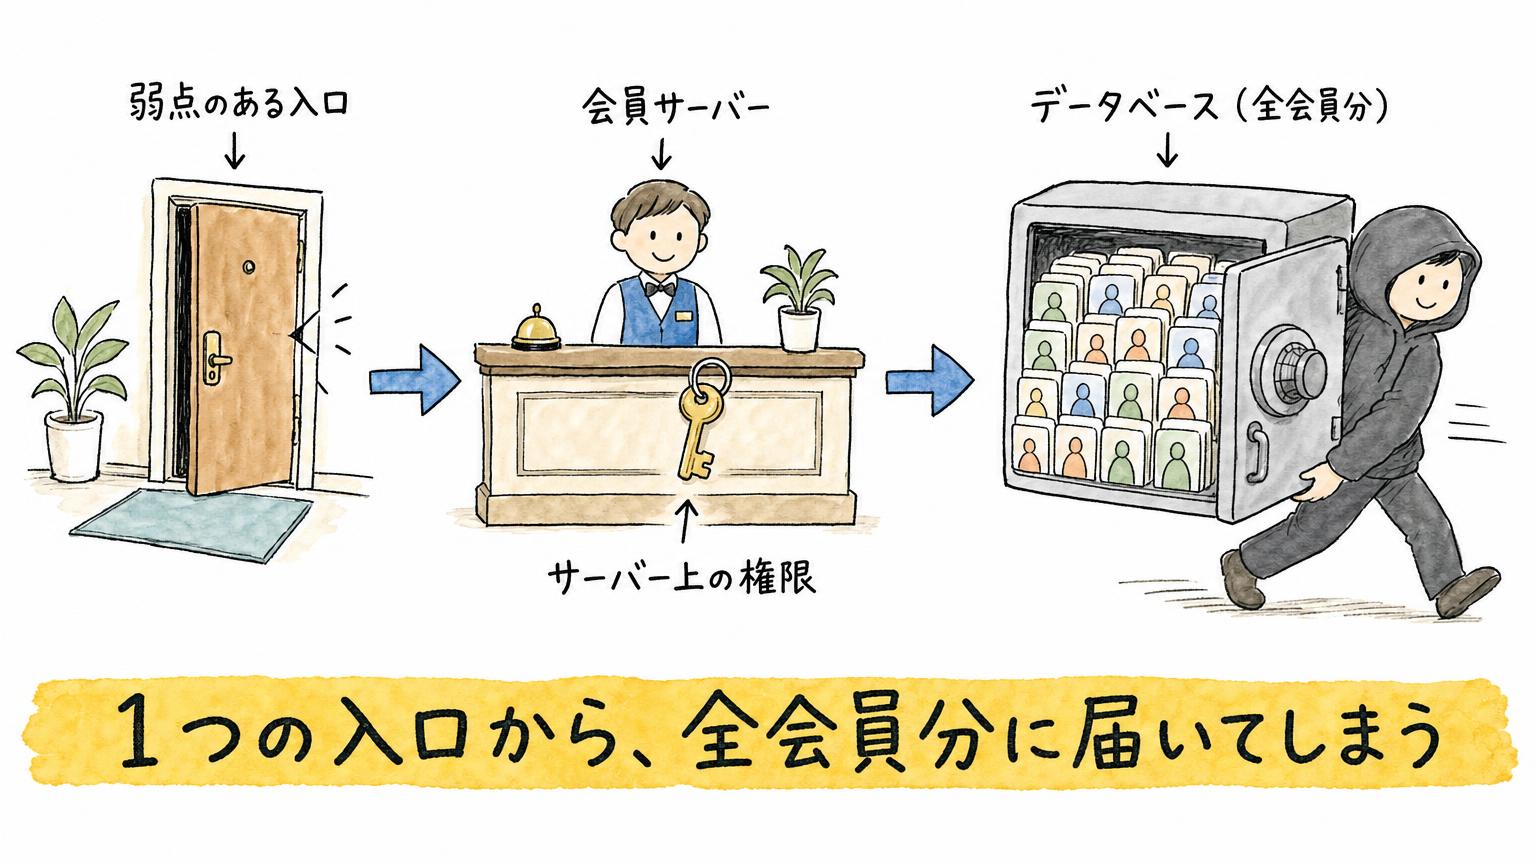
焼肉きんぐの約1,079万件は、登録者のほぼ全員です。1人ずつ狙った結果というより、会員データがまとまって置かれた場所に届いた結果と読めます。
仕組みを例えるなら、ホテルのフロントの金庫です。全客の預かり品が1つの金庫にあり、フロントに入れる鍵を手に入れれば、全員分を持ち出せます。会員サービスでは、フロントが会員サーバー、金庫がデータベース、鍵がサーバー上の権限にあたります。利用者が入力した氏名や電話番号はスマホの画面ではなく、背後のサーバーに保存されています。ポイント交換も本人確認も、そのサーバーの別機能につながっています。外から入力を受ける機能に弱点があると、攻撃者はサーバー上の権限を得て、データベースを検索し、外へ持ち出せます。
GMOは使用中のソフトウェアの脆弱性の悪用、MrMaxはソフトウェアの機能の不正利用を公表しました。焼肉きんぐは原因を調査中で、各社の具体的な侵入経路までは公表されていません。
では、これはAIによる攻撃だったのか
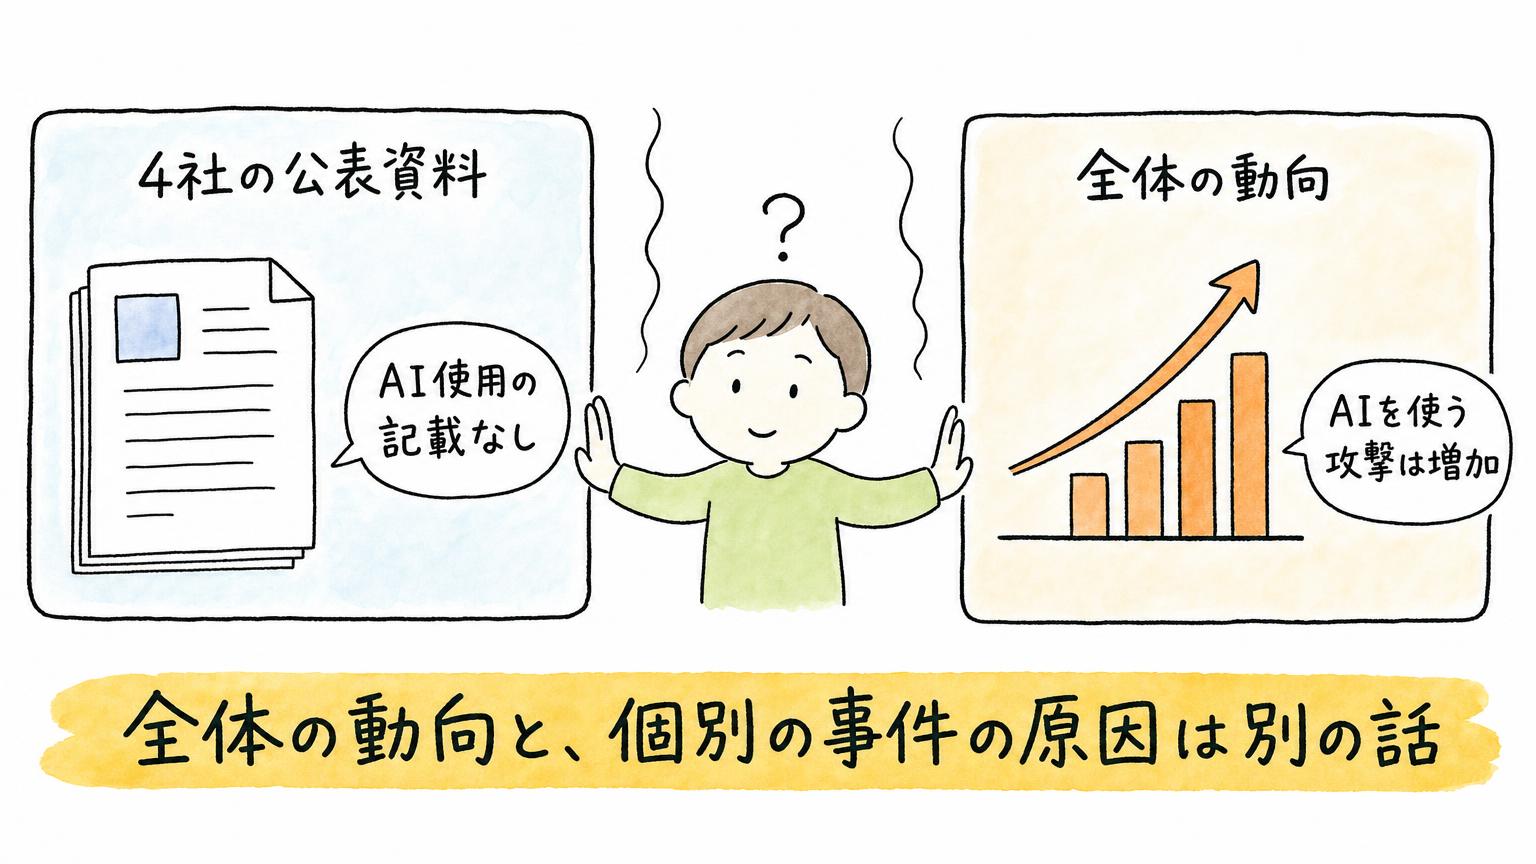
山口代表幹事は会見で、米IBMの調査として「サイバー攻撃にAIが使われるケースは、昨年と比べて56%増加している」と紹介し、「AIの影の部分が顕著に表れてきた」と述べました。この発言は、今回の漏えいを報じるまとめ記事にも並んで載っています。
ただし、4社の公表資料に、攻撃者がAIを使ったという記載はありません。 GMOは脆弱性の悪用、MrMaxはソフトウェア機能の不正利用、焼肉きんぐは原因調査中です。同じ会見で山口代表幹事が挙げた対応も、修正プログラムの速やかな適用、多要素認証、フィッシング教育という基本でした。
今回の4件とAIの直接の関係は分かりません。ただ、AIがセキュリティの懸念を大きくしていくという流れは、4件とは別に進んでいます。ここからは4件の原因としてではなく、AIによる被害がなぜ起きるのかを、順に見ていきます。
AIが速くする3つの工程
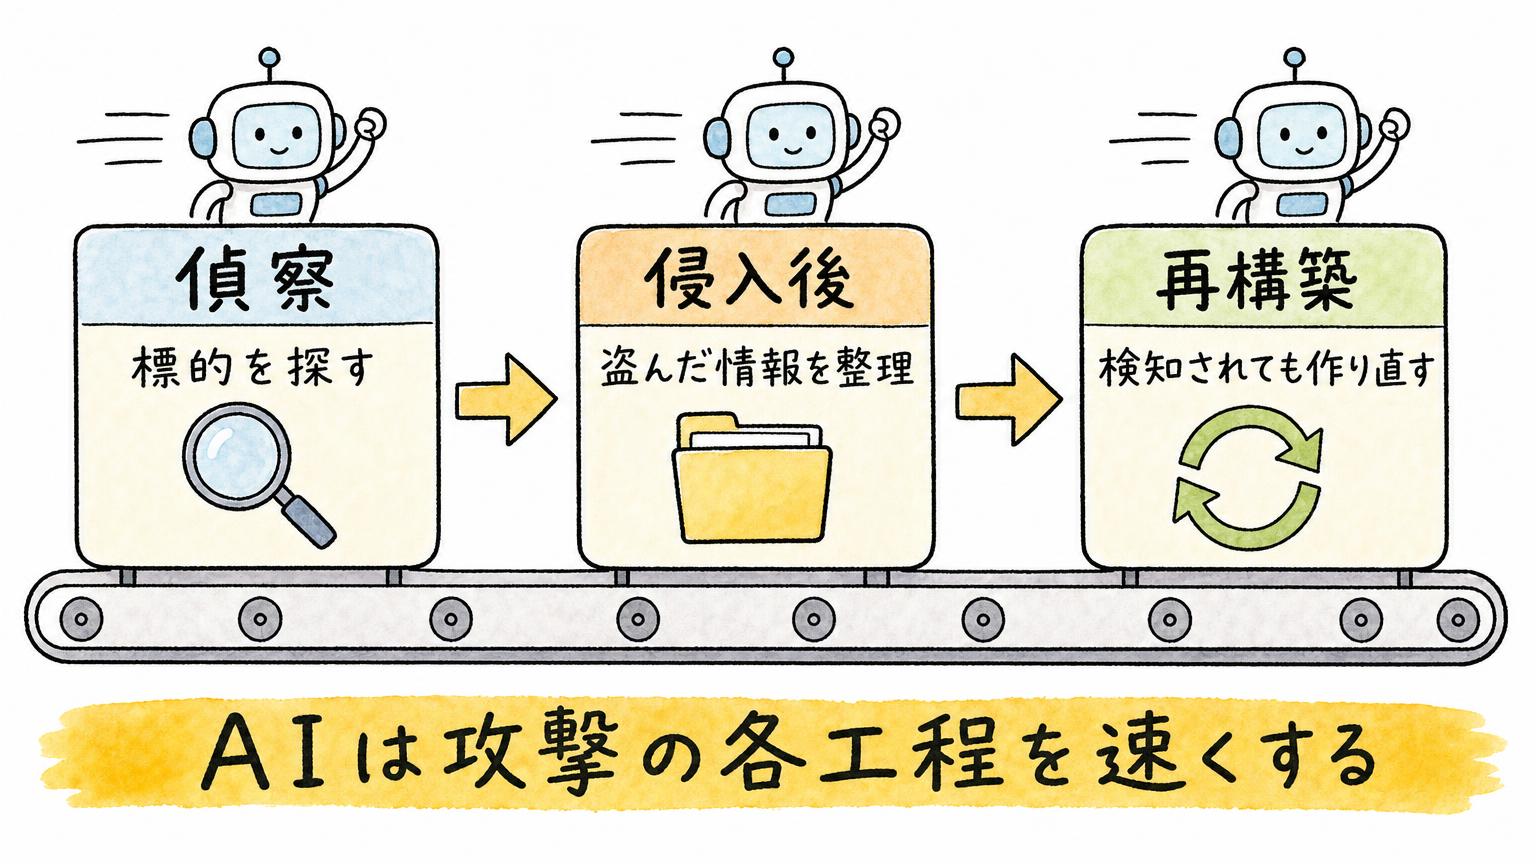
まず、AIが攻撃のどこを速くするのかです。手がかりは、Anthropicが2025年12月から2026年8月に遮断した事例をまとめた脅威レポートです。攻撃の各段階がAIで底上げされ、速度・規模・深さが増したと整理しています。
① 偵察:狙う相手を探す作業です。 ロシア国家系とされる攻撃者の事例では、AIでメールや遠隔アクセスの環境を見分け、公開情報から標的リストを作っていました。別の事例では、約180万件のAndroidアプリを自動で取得・解析し、埋め込まれた認証情報を集めて、侵入の入口に使う認証情報の供給源にしていました。人が表札を1軒ずつ見て回っていた作業を、全戸分まとめて読み取る機械に替えるイメージです。
② 侵入後:盗んだ情報の整理まで一続きになります。 ロシア国家系の事例では、攻撃者が数百GBの盗んだデータの抽出と整理にAIを使っていました。報告書は、偵察・侵入・ツール開発・データ処理を機械の速度で並行して動かし、侵入が2〜3時間で終わり、1人の担当者が数十の被害者を同時に扱った例も挙げています。多くの事例で、人は標的の設定と持ち出した結果の確認を担っていました。
③ 再構築:検知されても作り直します。 侵入用のツールがセキュリティ製品に見つかると、攻撃者がAIで検知された部分を特定・修正し、再び配備する流れを組んでいました。報告書は、検知を積み重ねて攻撃側にコストを課してきた従来の守り方が、AIの普及で効きにくくなりかねないと書いています。既知の道具を止める価値は残りますが、短時間の大量照会や通常と違う権限の使い方、データの一括取得といった「行動」も見ないと、作り直された版には追いつけません。
▶︎ あわせて読みたい:検知されたら自動で直す攻撃——Anthropicが見つけた7つの悪用パターン
公開モデルGLM-5.3は、どこまで攻撃を作れるのか
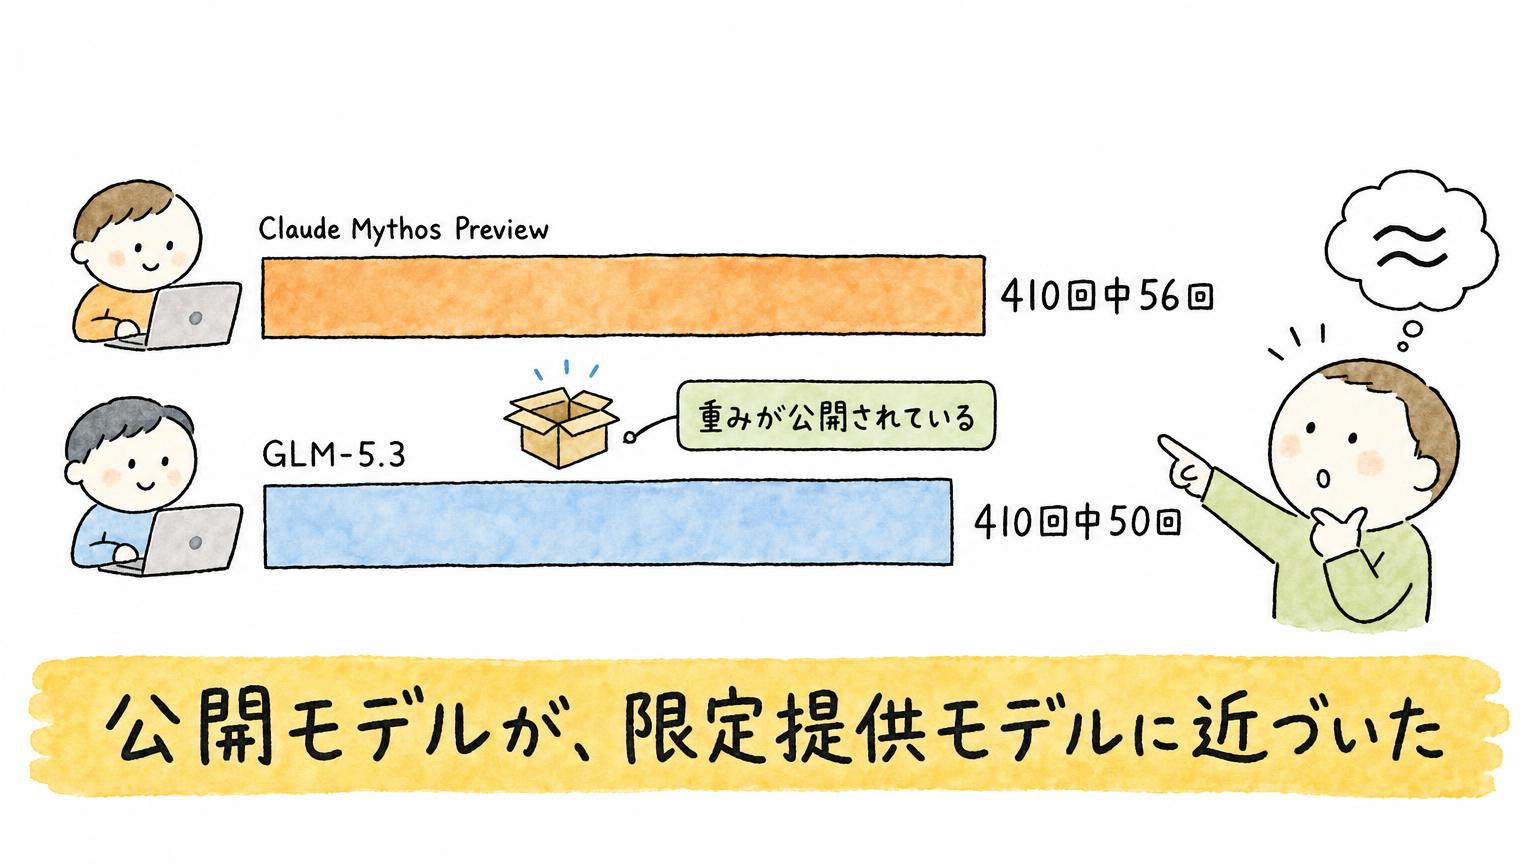
中国Z.aiのGLM-5.3は、重みが公開されているモデルです。2026年4月に話題になった「Claude Mythos Preview」は、サイバー能力の高さを理由に一般公開されず、限られた組織にだけ提供されています。Anthropicの比較では、攻撃コードを端から端まで作れた割合は、Mythos Previewが410回中56回(約14%)、GLM-5.3が50回(約12%)で、ほぼ同じ水準でした。別の評価では、制御の乗っ取りまで進めた割合が6%対4%と、GLM-5.3が一段下がります。
Z.ai自身の比較表では、脆弱性を再現できるかを測るCyberGymで84.5%。Fable 5が83.8%、GPT-5.6 Solが83.6%、Claude Opus 4.8が78.1%で、弱点を見つける力は米国の最上位と並びます。一方、クラッシュから任意のコード実行までの到達度を採点するExploitBenchは54.4点でした。前の版のGLM-5.2(24.4点)の2倍超で、Opus 4.8(40.0点)も上回りますが、Fable 5(78.0点)やGPT-5.6 Sol(76.5点)には届きません。
第三者の評価も近い結論です。米国のNIST(CAISI)は9月17日の評価で、GLM-5.3を「これまでに公開された重み公開モデルで最もサイバー能力が高い」としつつ、現在の米国最先端モデルは大きく上回ると書いています。総合の指標では、米国最先端の約4か月遅れの水準です。
GLM-5.3で効いてくるのは、能力の高さより、管理が及ばないことです。 同じAnthropicの検証では、重みを編集するだけで、有害な依頼を断る割合が平均約95%から約6%に下がり、能力はおおむね保たれました。かかった費用は約2,200 GPU時間、約4,400ドルです。API提供会社の入力・出力のチェックやアカウント停止は、手元で動かすコピーには届きません。
ただ、実際の攻撃は大きな設備を使っていませんでした。セキュリティ企業Gambitが報告したEC事業者への攻撃では、攻撃者がOpenRouter経由でGLM-5.2やDeepSeek、Claudeを使い分け、4週間のモデル利用料は約7,000ドル、全期間では1.2万〜1.8万ドルと推計されました。攻撃者自身の集計では、完了した101件のスキャンの平均が約25ドルです。GLM-5.3を自前で動かすなら、圧縮しても重みだけで数百GBあり、96GBのGPU(1枚約330万円)が複数枚要るため、GPUだけで1,000万円を超えます。攻撃者が払っていたのは、設備ではなく利用料でした。最上位より少し後ろのモデルが安く手に入る前提で、守りを組む必要があります。
セキュリティ投資は、何で測るのか
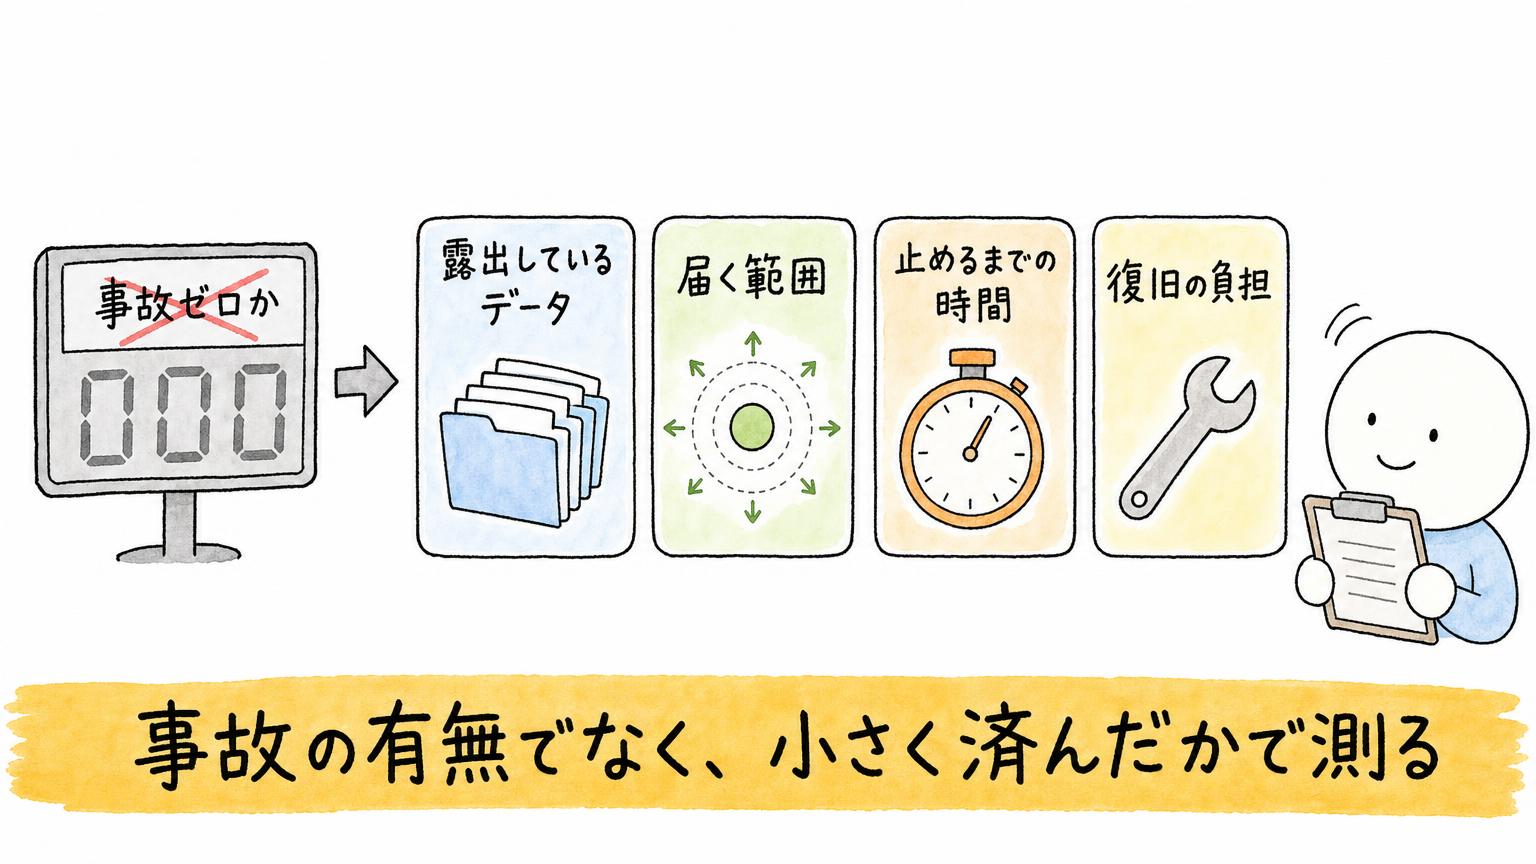
山口代表幹事は同じ会見で、セキュリティ対策は単なるコストではなく、投資としてますます必要になる領域だと述べました。投資と呼ぶなら、「事故が起きなかったか」では測れません。起きたときに小さく済んだか、で測ります。
今回の4社から取り出せる指標は4つです。
- 露出しているデータ:何の項目を、いつまで持っているか。タイムズカーの漏えいは、退会済みの利用者も対象でした
- 1つの入口から届く範囲:焼肉きんぐのように、登録者のほぼ全員に届いてしまう構造になっていないか
- 止めるまでの時間:異常に気づいてから、ポイント交換のような重要機能を単独で止めるまで何分か
- 復旧にかかる負担:GMOは不正交換分の全額補填を決め、依頼済みの調査の一部にも影響が出ています
限られた予算なら、データの感度、悪用のしやすさ、重要機能への接続、止めるまでの時間を掛け合わせて順位をつけるのが現実的です。公表された損失額を出す式ではなく、投資の順番を決めるための考え方です。
データを減らす話は、サービスの価値を下げる話ではありません。項目ごとに「登録時だけ必要か」「継続利用に必要か」「法令で保存が必要か」「別の場所に分離できるか」を決め、必要なものは暗号化と分離、アクセス期限と監査を厚くします。AIで攻撃の速度が上がるほど、どの兆候なら自動で止め、どの影響なら責任者の承認を待つかを平時に決めておく必要があります。人の役割は、全ログを読むことから、止める条件と許容する損失を設計することへ移ります。
明日から確認できる問いは3つです。
- 自社の会員基盤で、いちばん悪用されやすい項目は何か(換金、本人確認、なりすまし)
- 1つの入口から、その項目まで何段で届くか
- 異常に気づいてから、重要機能を単独で止めるまで何分か
件数は、事故のあとに数えるものです。何を持ち、どこまで届き、何分で止めるかは、事故の前に決められます。
よくある質問(FAQ)
Q1. 今回の顧客データ漏えいは、AIを使った攻撃だったのですか?
4社の公表資料に、攻撃者がAIを使ったという記載はありません。GMOは使用中ソフトウェアの脆弱性の悪用、MrMaxはソフトウェア機能の不正利用、焼肉きんぐは原因調査中です。経済同友会が紹介した「AIが使われるケースは56%増」という調査は全体の動向であり、個別の4件の原因とは別の話です。
Q2. 漏えい件数が多いほど、被害は大きいのですか?
そうとは限りません。公表される件数は「対象になり得る最大件数」で、外部への流出確認や不正利用の確認とは別の状態です。タイムズカーは本人確認書類、GMOは換金できるポイントを持っていて、611件・286万9500円分の不正交換が起きました。被害の深さは、何を持っていたかと、入口からどこまで届いたかで決まります。
Q3. セキュリティ投資の効果は、何で測ればよいですか?
事故が起きなかったかではなく、起きたときに小さく済んだかで測ります。指標は、露出しているデータ、1つの入口から届く範囲、止めるまでの時間、復旧にかかる負担の4つです。限られた予算なら、データの感度、悪用のしやすさ、重要機能への接続、止めるまでの時間を掛け合わせて順位をつけます。
変わる攻撃を前に、AIを徹底的に使いこなすためだけのコミュニティ「フロンティア・リーダーズ」で、実務を持ち寄りながら探っています:https://frontier-leaders.vercel.app/
2時間で、AI活用術を実践のハンズオンで学べます(過去回のアーカイブ):https://handson.workstyle-evolution.co.jp/
YouTube『いけともch』では、AIニュースを毎日解説しています:https://www.youtube.com/@iketomo-ch
■合わせて読みたい
■関連記事
公式LINEで最新ニュースをゲット


最新のAIニュースを
毎週お届け
生成AIの業務別の
ビジネス活用シーン
がわかるAIチャット
過去のAIニュースから
事実を確認できる
何でもAI相談チャット
ニュース動画の
アーカイブ