AI個別フィッシングでクリック率は約4%から約10%へ。大学職員7,741人の実験に見る、備えの仕組み5つ
AI個別フィッシングでクリック率は約4%から約10%へ。大学職員7,741人の実験に見る、備えの仕組み5つ
- AIが公開情報から個別に書いたメールのクリック率は約10%で、一斉型の約4%の約2.5倍だった。
- 1通あたり約0.03ドルで作れる。説得力は人手の個別メール(24.2%)に及ばないが、安く大量に出せる。
- 文面を見抜く力だけに頼らず、クリック後に被害へ進ませない仕組みを組織で持つ必要がある。
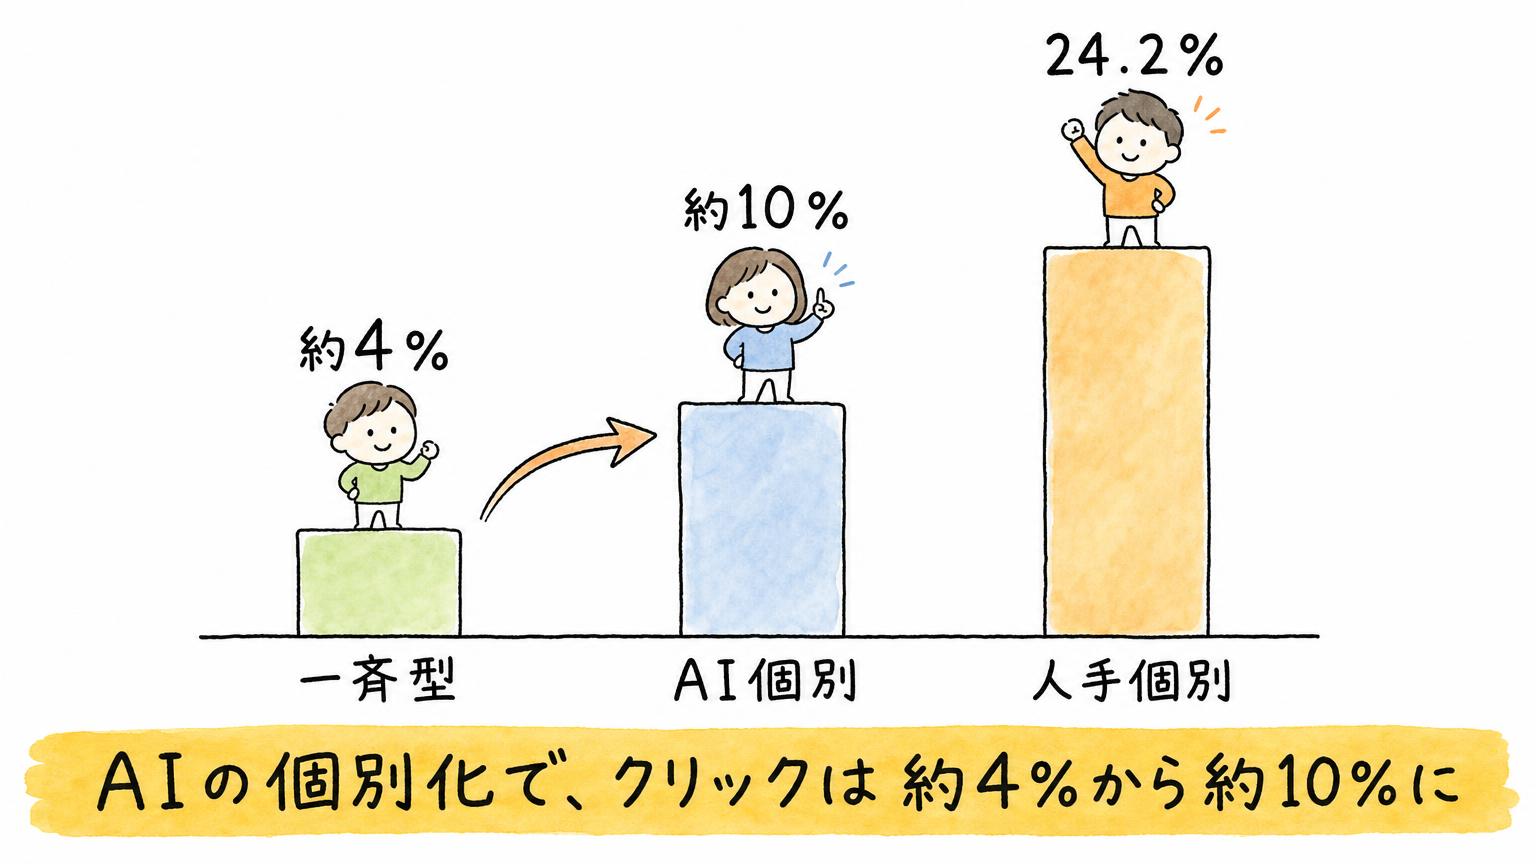
結果:クリックは約4%から約10%、人手の個別は24.2%
対象は、ブラウンシュヴァイク工科大学の職員7,741人です。研究者、事務職、技術職などが含まれます。事前に訓練の実施が知らされ、クリックすると教育ページが開く方式でした。メールが確実に届くよう、送信元は迷惑メールフィルターの許可リストに入れています。測ったのはクリックで、パスワードを盗まれた人数ではありません。
このうち、メールアドレスと結び付く公開情報が見つかったのは4,010人です。そこから3,310人にAIの個別メールを、100人に人手の個別メールを送りました。残りは一斉型との比較に使っています。
論文が示した数字は次のとおりです。
- AIの個別メール:約10%(330件がクリック)
- 一斉型:約4%
- 人手の個別メール:24.2%
人が丁寧に書いた個別メールには届きませんが、AIの個別化だけで、クリックは約4%から約10%、およそ2.5倍に増えました。訓練だと事前に知らされていた条件なので、実際の攻撃では数字が上がる可能性があります。一方で、群の大きさや話題は完全に同じ条件ではなく、この数字を他社の被害確率としてそのまま使うことはできません。ITmediaの報道も、この数字を伝えています。
脅威の中身:文章の自然さより、仕事との一致
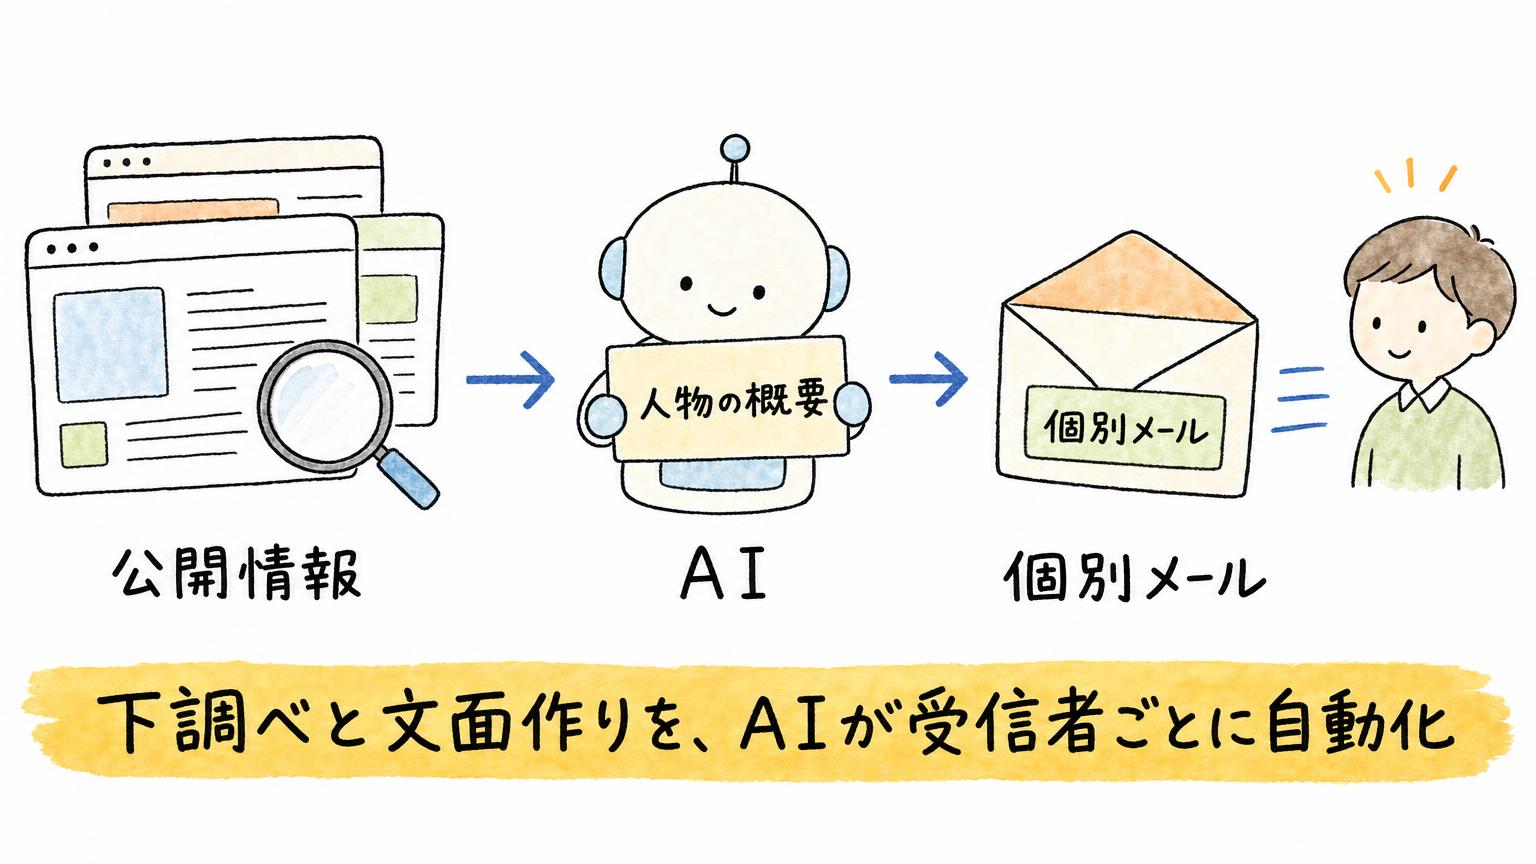
工程は三段です。メールアドレスで検索して、経歴や所属、研究内容を集めます。そこから人物の概要を作り、その人の活動に関連する文面を書きます。宛名に名前を差し込む処理とは別物で、受信者ごとの下調べと文面作りを、AIが自動でこなしてしまいます。
自分の研究や担当業務に触れたメールは、無関係な一斉メールと違い、読む理由が生まれます。NISTのPhish Scaleも、メールの手掛かりに加えて、受信者にとって場面設定がもっともらしいかを、検出の難しさの要素にしています。信頼を生むのは文章の流暢さより、仕事の文脈との一致です。
意外なのは、公開情報が多い人ほどクリックが低かった点です。AI個別メールでは、情報が少ない群が12.7%、中程度の群が12.1%で、多い群は約6%まで下がりました。
論文は、情報が多いと要約や言い換えが進み、具体的な関連が薄れることを理由の一つに挙げています。ただ、情報を多く公開する人は職種や警戒の仕方も違い得ます。公開量を変えた実験ではないので、「情報を増やせば安全」とは言えません。
公開情報を知っていることは、送り主が本物である証拠になりません。仕事に関係する内容かどうかと、誰が依頼しているかは、別々に確かめる必要があります。
費用:1通あたり約0.03ドル、全体で約120ドルの推計
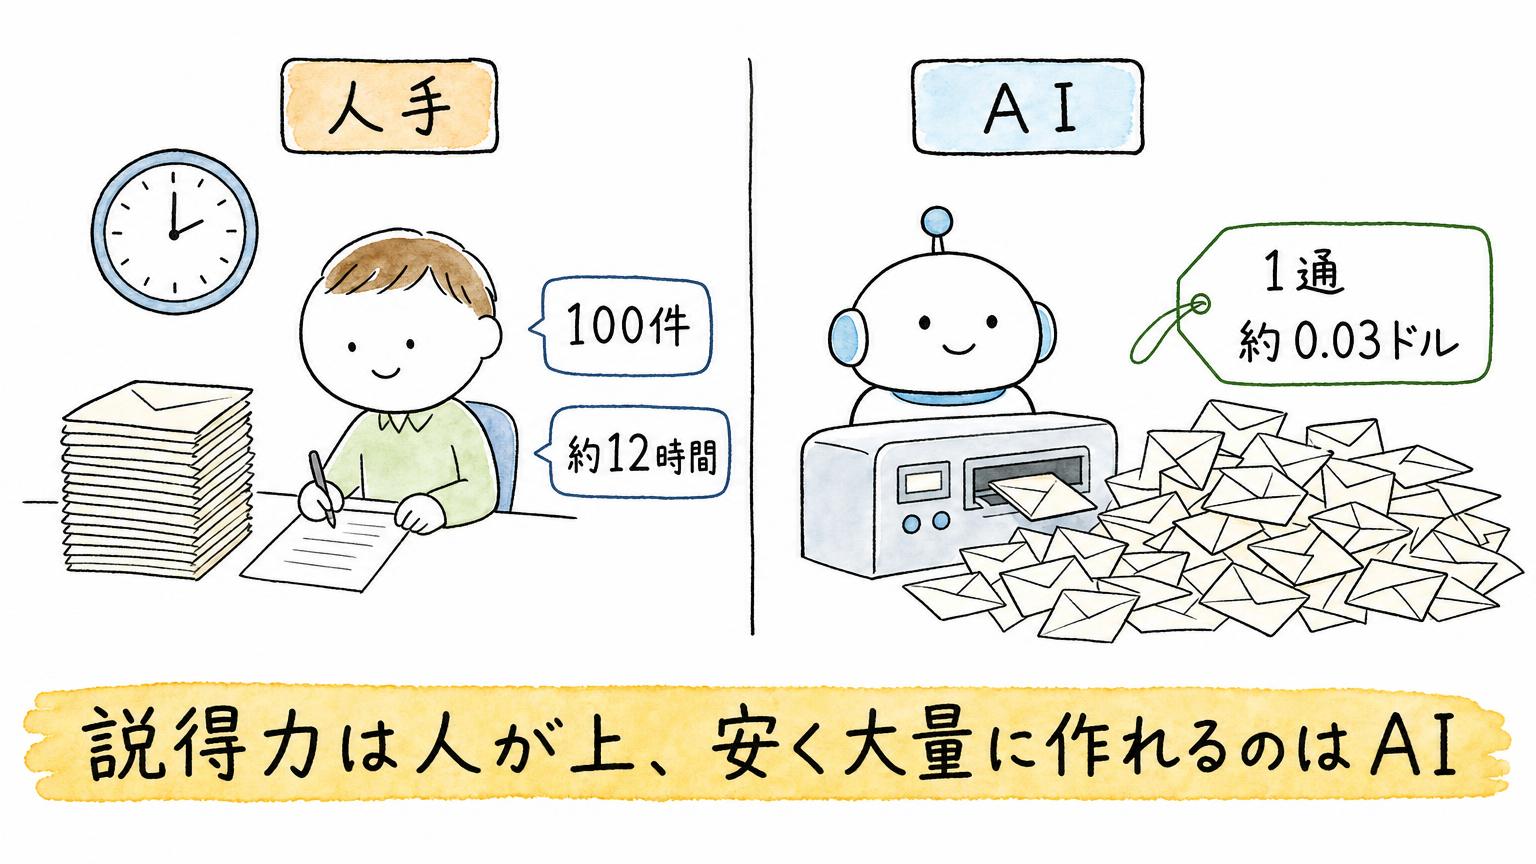
いちばん注目したいのは、1通あたりの安さです。論文は、1通あたり約0.03ドルと報告しています。
内訳は、検索が約20ドル、GPUのレンタル(毎時2ドルと仮定)が約100ドルで、合計約120ドルです。約4,010件を1台のGPUで、約50時間かけて作った総額になります。
人手の個別メールは、専門の研究者が100件を書くのに約12時間かかりました。1通あたりの説得力は人が上、安く大量に作れるのはAIです。
この費用に、初期の仕組み作りや人の点検、運営は含まれていません。それでも、手間がかかりすぎて個別に狙われにくかった一般の職員や小さな会社の担当者が、個別メールの対象になり得ることは読み取れます。
止める仕組み5つ:確認・認証・権限・報告・公開
クリックそのものを完全に防ぐのは難しいのが前提です。しかも今後は、こうした個別化メールが増えていきます。自分の仕事に合った内容のメールでも、AIで作られた偽物かもしれないと疑う必要があります。
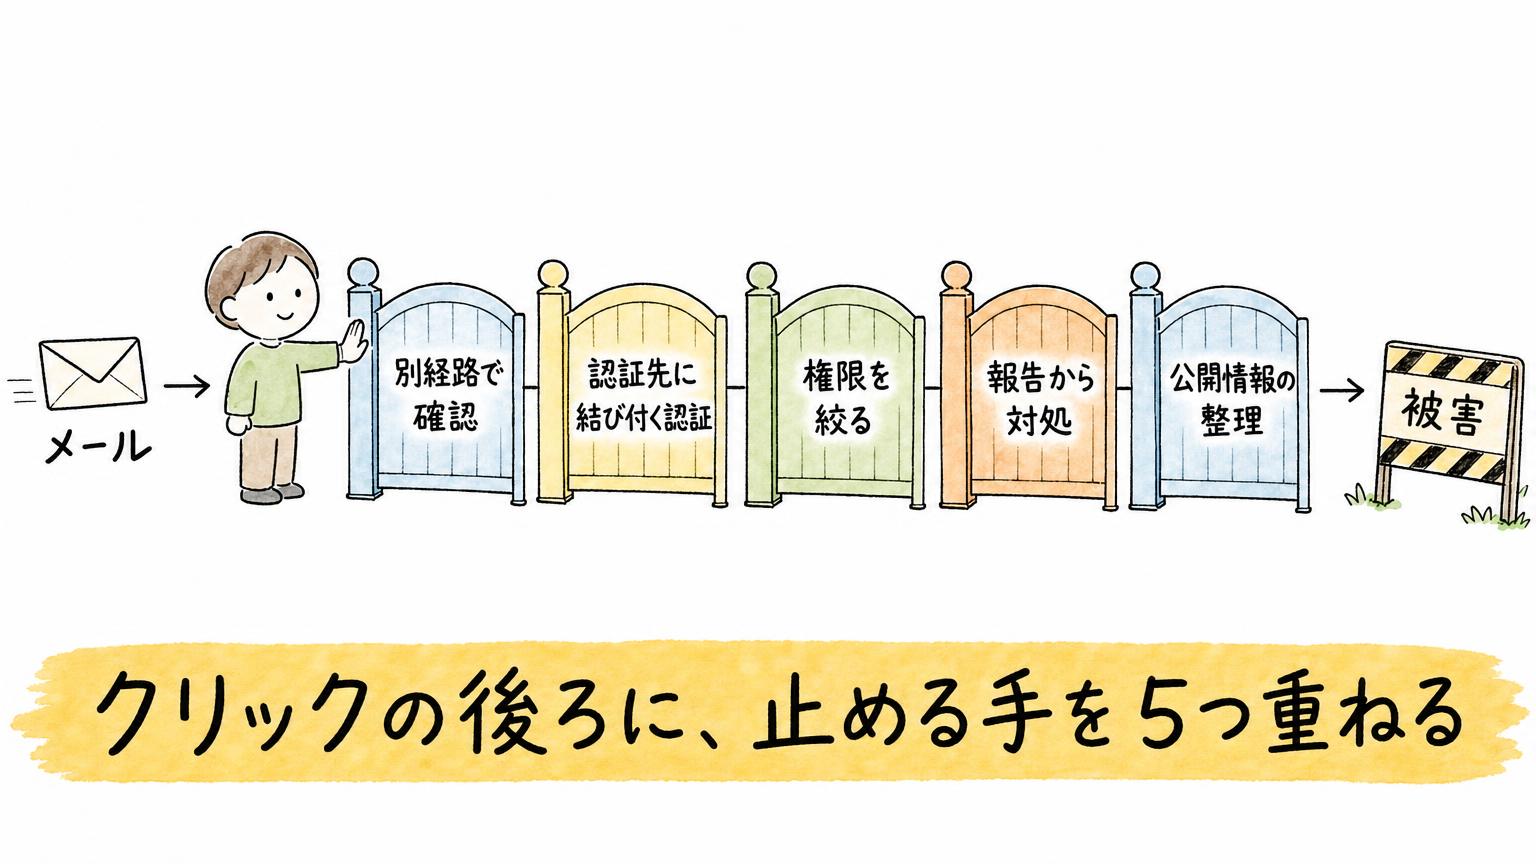
そこで、クリックの後に被害へ進む段階ごとに止める手を置きます。NISTの指針と論文の提案から整理すると、次の5つです。
- 別経路で確認する:依頼は文面の中ではなく、以前から分かっている連絡先で確かめます。振込先の変更なら、メールに書かれた番号ではなく、取引先として管理している窓口に確認します。指針を業務に当てはめた例で、研究で測った成果ではありません。確認先を文面から選んでしまうと意味がなくなります。
- 認証先に結び付く認証を使う:MFA(多要素認証)は、中身の違いで差が出ます。NISTの認証の技術指針は、手入力するワンタイムコードをフィッシング耐性があるとは扱いません。手入力したコードが、いま認証しているセッションに結び付かないからです。パスキーの土台でもあるWebAuthnは、認証先のドメインに対応した秘密を使うため、似せた偽サイトでは成立しません。ただし、支払依頼の正当性やファイルの安全性までは守れません。
- 権限を絞って分ける:日常のメールを扱うアカウントに、管理者権限や全顧客データへのアクセスを常時持たせません。一つ破られても被害が広がりにくくなります。業務に必要な範囲のデータは残ります。
- 報告から対処までを決める:報告された後に、誰がいつ確認して必要な担当へ渡すかを決めておきます。担当者が不在でも止まらない引き継ぎも必要です。
- 公開情報を整理する:全てを隠す話ではありません。論文も、大学や公的機関は透明性や業務のために名前や役割、連絡先を隠し切れないと認めています。問い合わせに必要な窓口は残し、その目的に不要な私生活の細部が同じ連絡先に結び付いていないかを見直します。すでに公開された情報までは消せません。
クリックしたかどうかと、組織として拡大を止められたかは別の問題です。
▶︎ あわせて読みたい:認証や漏えい後の対応まで、公的機関の呼びかけを7点で点検
訓練の測り方:難易度の統一と、報告後の対処まで
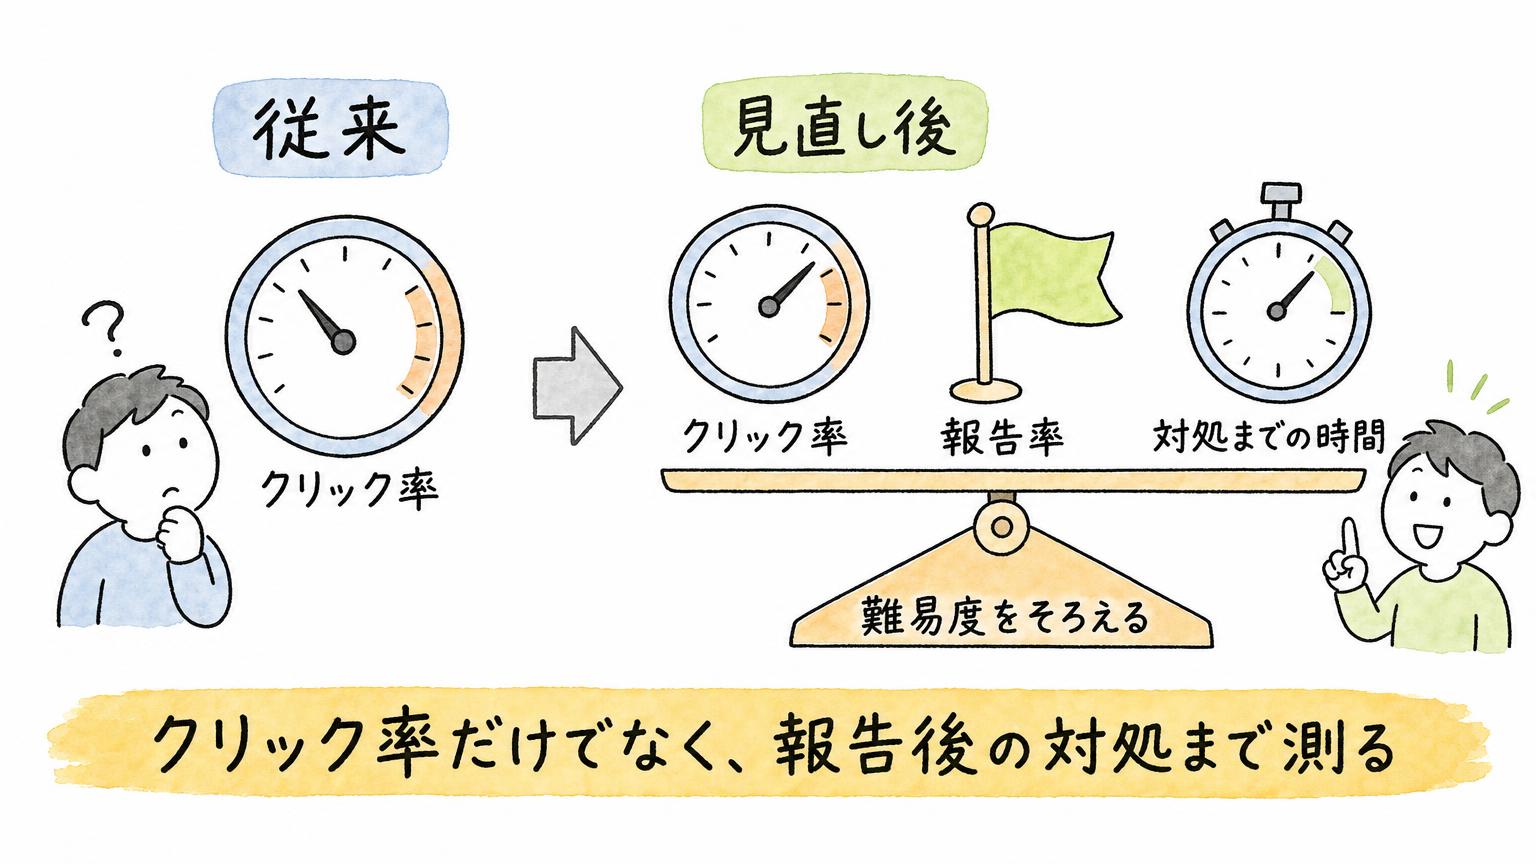
自社の訓練でクリックが少なくても、備えができたとは言えません。NISTは、題材が仕事に合わない、見破りやすい、以前の訓練に似ているときも、クリック率は下がると説明しています。
部署に合った題材か、不審と気付く手掛かりがどれだけあるかを記録し、近い難易度の訓練どうしで推移を見ます。大学の率を自社の目標値にしてはいけません。NISTのガイドは、クリック率に加えて報告率の読み方も示しています。ここに、報告が担当者に届いてから確認が済むまでの時間も足します。
今回の話は、最先端の突破力ではなく、もともと弱い入口に手軽に届くようになった話です。日本の職場でも、メールで届いた依頼を担当者が承認して実行する流れが業務の中心にあります。承認の前に別経路の確認を挟む設計は、早く入れた組織から有利になるでしょう。
個別化が安くなるほど、人の注意力だけに頼る防御は割に合わなくなります。逆に、確認・認証・権限・報告を工程に組み込んだ組織は、文面がどれだけ巧みになっても同じ強さを保てます。見抜く力を競う時代から、クリックされても被害へ進まない設計を競う時代へ移ります。
よくある質問(FAQ)
Q1. AIが書いたフィッシングメールは、どのくらいクリックされやすいのか。
大学職員を対象にした訓練では、AIの個別メールのクリック率は約10%だった。全員に同じ文面を送る一斉型の約4%から、およそ2.5倍になる。人手で丁寧に書いた個別メールの24.2%には届いていない。訓練だと事前に知らされていた条件なので、この数字を他社の被害確率としてそのまま使うことはできない。
Q2. メールの文面を見抜く訓練だけでは足りないのか。
足りない。個別化が安くなるほど、人の注意力だけに頼る防御は割に合わなくなる。クリックを完全に防ぐのは難しいので、別経路での確認、認証先に結び付く認証、権限の分離、報告から対処までの手順、公開情報の整理を重ねて、クリック後の被害を止める。
Q3. 自社のフィッシング訓練は、何を見て評価すればよいのか。
クリック率だけで備えができたとは言えない。NISTは、題材が仕事に合わない、見破りやすい、以前の訓練に似ているときもクリック率は下がると説明している。部署に合った題材か、不審と気付く手掛かりの量を記録し、近い難易度の訓練どうしで推移を見る。報告率と、報告が届いてから確認が済むまでの時間も合わせて測る。
AIに権限をどこまで持たせ、どこで人の確認を挟むか。AIを徹底的に使いこなすためだけのコミュニティ「フロンティア・リーダーズ」で、実務を持ち寄りながら探っています:https://frontier-leaders.vercel.app/
2時間で、AI活用術を実践のハンズオンで学べます(過去回のアーカイブ):https://handson.workstyle-evolution.co.jp/
AIニュースの毎日解説は、YouTube『いけともch』で:https://www.youtube.com/@iketomo-ch
■合わせて読みたい
■関連記事
人気記事RANKING
-

Grok Imagineの画像・動画生成機能を徹底解説!Spicyモードはどこまでエロい? 他ツールとの比較
-

Teams Copilot Agentが会議を変革!ファシリテーター機能とチャネル専用エージェントの全貌
-

ClaudeのMCP連携でCanva・Figmaが使える!現状の課題と今後の可能性
-

Copilot Studio VS Code拡張機能で業務効率化を実現!開発者向けライブコーディング環境の導入と活用法
-

LTX-2.3とWan 2.2の比較|速度は約6倍差、ライセンスとVRAMで選ぶ
カテゴリー
- AIの知識&トレンド (231)
- いけともサブチャンネル (420)
- AIエージェント時代の働き方 (1)
- 主要AIサービス (114)
- 画像生成AI (87)
- 動画生成AI (114)
- 音楽・音声生成AI (28)
- AI開発・効率化ツール (153)
- AIのビジネス活用 (198)
- 教育×AI (19)
タグ
Agent V3
AI字幕
AI字幕ツール
Alibaba
Amazon Seller Assistant
Amazon Seller Central
AP2
ATOS
ByteDance
CAG
Cognition AI
Comscore
cotomi Act
DAW
DevOps
Gemini Advanced
GUGA
HeyGen
HunyuanImage
HunyuanImage-2.1
IndexTTS2
JR東日本
NEC
OpenAI Platform
Oracle
Perplexity Search API
Qwen3-Next
Replit
SeeDream
SongBloom
Stargateプロジェクト
Suno Studio
Thinking Machines
インコンテキストラーニング
カスハラ
コネクタ
ステム分離
ソフトバンクグループ
データセンター
パナソニックコネクト
事故対応
動画解析AI
暗黙知
決定論性
鉄道運行管理
公式LINEで最新ニュースをゲット


最新のAIニュースを
毎週お届け
生成AIの業務別の
ビジネス活用シーン
がわかるAIチャット
過去のAIニュースから
事実を確認できる
何でもAI相談チャット
ニュース動画の
アーカイブ