
情報漏えい対策の点検7項目:IPA・個人情報保護委員会・JPCERT/CCの相談窓口
- 2026年9月前後から不正アクセスによる個人情報の漏えいが相次ぎ、公的機関が続けて注意喚起を出しています。
- 各機関の呼びかけは、認証や点検範囲、APIの権限、データ削減など7つの点検に整理できます。
- 相談窓口は困りごとで使い分けます。窓口への相談と法律上の報告は、別の手続きです。
2026年9月前後から、国内の組織で不正アクセスによる個人情報の漏えいが相次いでいます。10月に入り、個人情報保護委員会、IPA、JPCERT/CCが、続けて注意喚起を出しました。国家サイバー統括室の特設サイトには、各機関の呼びかけと相談窓口が集約されています。
各機関の呼びかけを読み比べると、点検は次の7つに整理できます。1つずつ、たとえを交えて見ていきます。
ポイント1:認証の使い回し停止と多要素認証
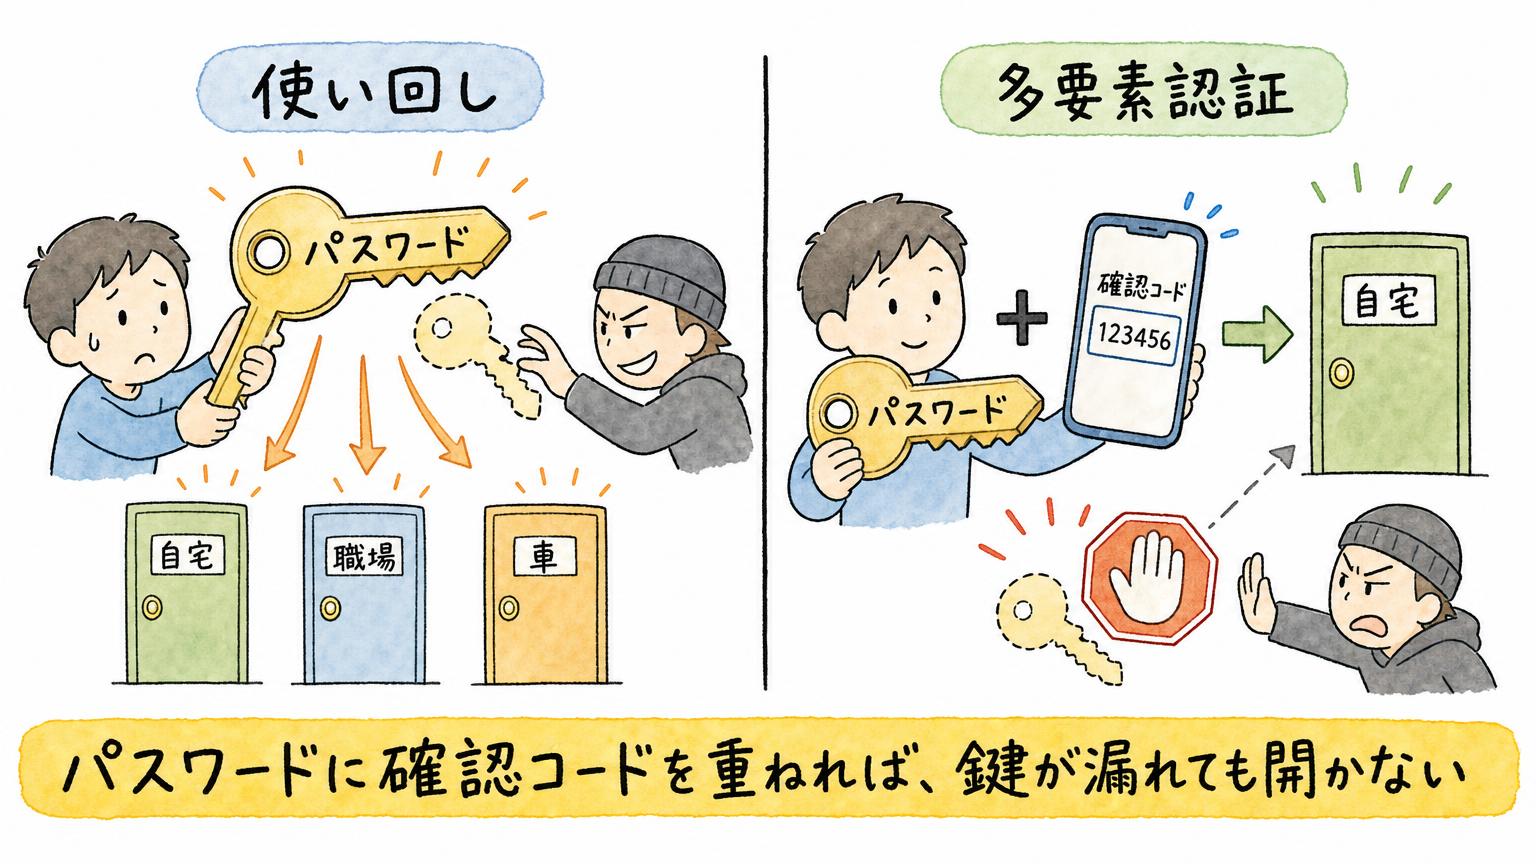
パスワードの使い回しは、自宅も職場も車も、同じ鍵で開けている状態です。どこか1か所から鍵が漏れれば、全部が開いてしまいます。
消費者庁は、ワンタイムパスワードなどの多要素認証と、「パスキー」の活用を呼びかけています。パスワードに、スマホで届く確認コードなど別の手段を重ねる。これだけで、鍵が1本漏れても玄関は開きません。
ポイント2:漏えい後に同時に進める3つの対応
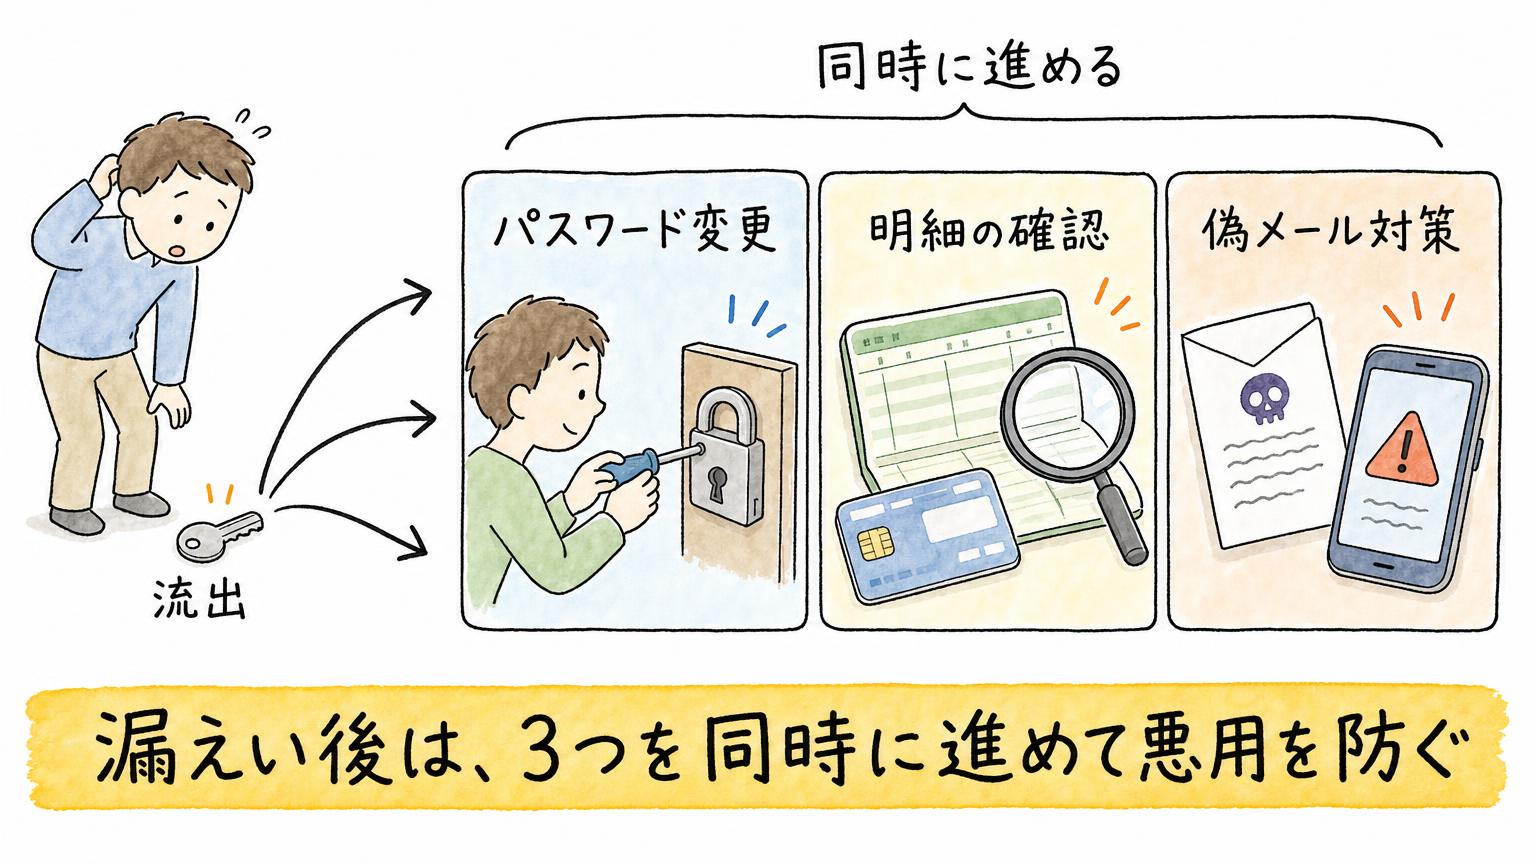
鍵を落としたと分かったら、錠の交換、通帳の確認、不審な訪問者への警戒を、同時に進めます。漏えいが分かったあとも同じです。
- パスワード:流出したIDのパスワードを変え、同じパスワードを使っていた別のサービスも見直します
- 利用明細:カードやキャリア決済、ネットバンキングの明細を、こまめに確認します
- 偽のメールやSMS:リンクからはログインせず、ブックマークした正規のサイトか、公式アプリから入ります
平時は「入れさせない」、漏えい後は「悪用させない」。この2つは、別々に準備しておく必要があります。
ポイント3:点検範囲は自社アプリの外まで
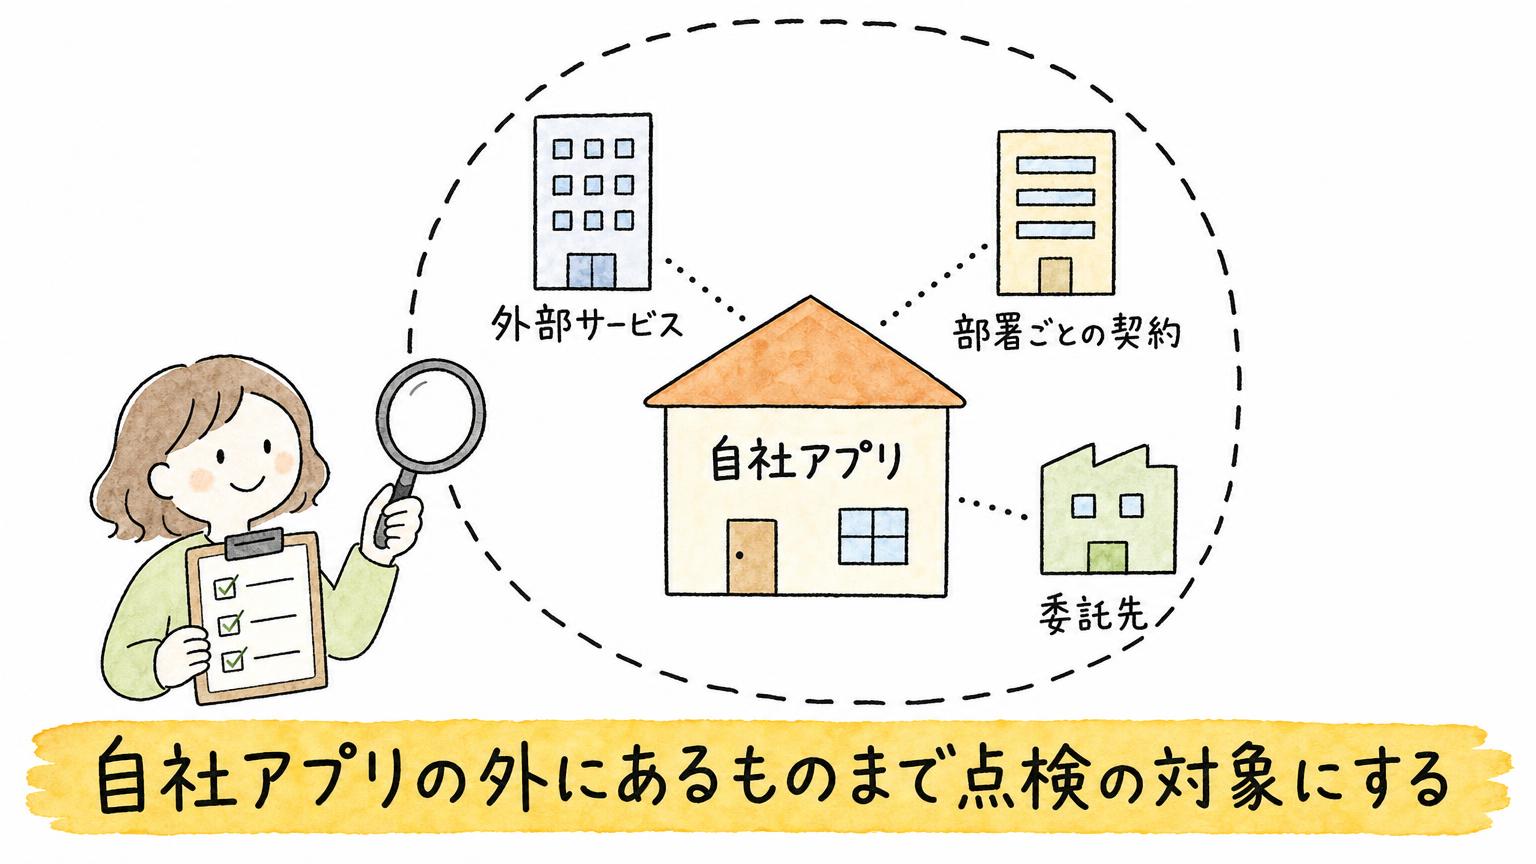
戸締まりの点検で、自分の家だけを見て、合鍵を預けた先を見ない人はいません。ITも同じです。
IPAは、自組織が利用している外部サービスをすべて洗い出すよう求めています。部署ごとに契約したサービスも、漏れなく数えます。JPCERT/CCは、不特定多数の利用を想定していない管理・運用側のシステムが被害に遭った例も伝えています。自社アプリの外にあるものまで、点検の対象です。
見る点は4つあります。直近のログに異常がないか、作った覚えのないアカウントがないか、無効にしたはずのアカウントが有効になっていないか、未適用の更新がないか。
IPAは、取引先や委託先との連携も欠かせないとしています。委託先とは、担当範囲と、事故のときの連絡の分担を先に決めておきます。
ポイント4:画面ではなくAPIで絞る権限
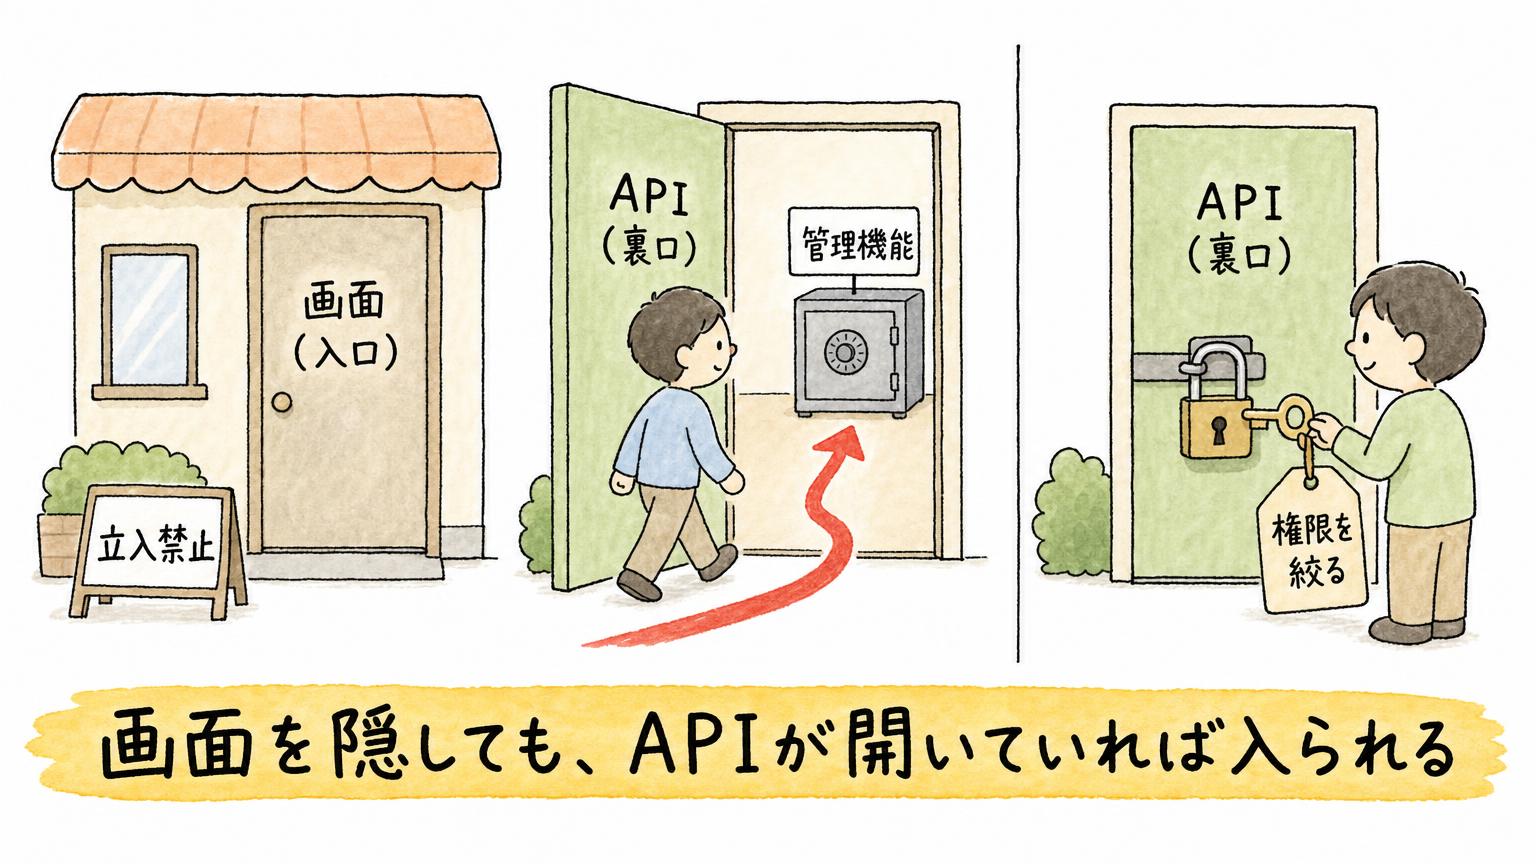
店の入口に「立入禁止」と貼っても、裏口の扉が開いていれば、誰でも入れます。アプリでいえば、画面が入口、APIが裏口です。
JPCERT/CCが伝えている手口は、公開しているスマートフォンアプリを解析し、APIの接続先とキーを特定するものです。そのうえで、管理用APIに不正なリクエストを送り、情報の書き換えなどが起きたとしています。国家サイバー統括室の特設サイトにも、原因の一つとして「アプリ解析からのサーバ攻撃」が挙がっています。
画面にボタンがなくても、APIが受け付ければ、その操作は通ってしまいます。画面の制限は、防御になりません。
JPCERT/CCが挙げる対策は、4つです。APIの利用者とトークンには、必要最小限の権限だけを与える。トークンには有効期限を設ける。一定時間あたりのリクエスト数を制限する。業務に不要な管理機能を、インターネットに出さない。まずは、APIごとに「誰に何を許すか」を一覧にするところから始めます。
ポイント5:持つデータ量そのものの削減
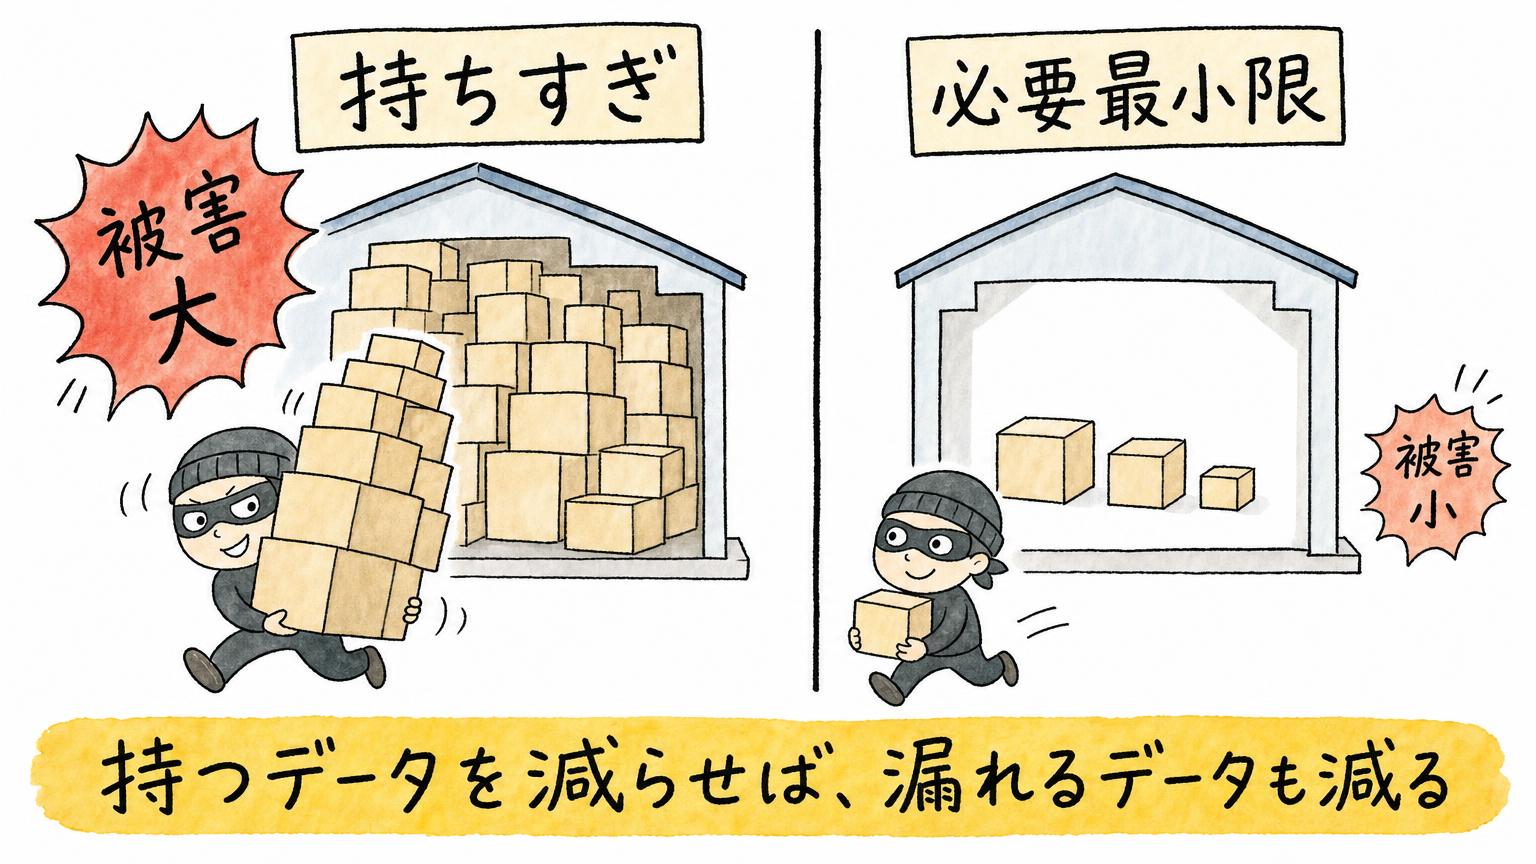
倉庫に預かり物をため込むほど、盗まれたときの被害は大きくなります。データも同じです。
委員会は、利用する必要がなくなった個人データを、遅滞なく消去するよう求めています。個人情報保護法の第22条にもとづく努力義務です。消去が徹底されず、漏えいがより深刻になった事例にも接していると、注意を促しています。
IPAも、保有する情報資産を正確に把握し、必要最小限にするよう呼びかけています。整理するのは、データの種類、保存する目的、期間、アクセスできる人です。
ただし、何でも消せばよいわけではありません。顧客データの整理と、事故の調査に必要なログの保存は、分けて考えます。IPAは、ログの保有期間がサービスごとに異なることにも触れています。持たなければ、漏れません。ログは、残す期間を決めて残します。
ポイント6:異常発見後の対応と報告の並行
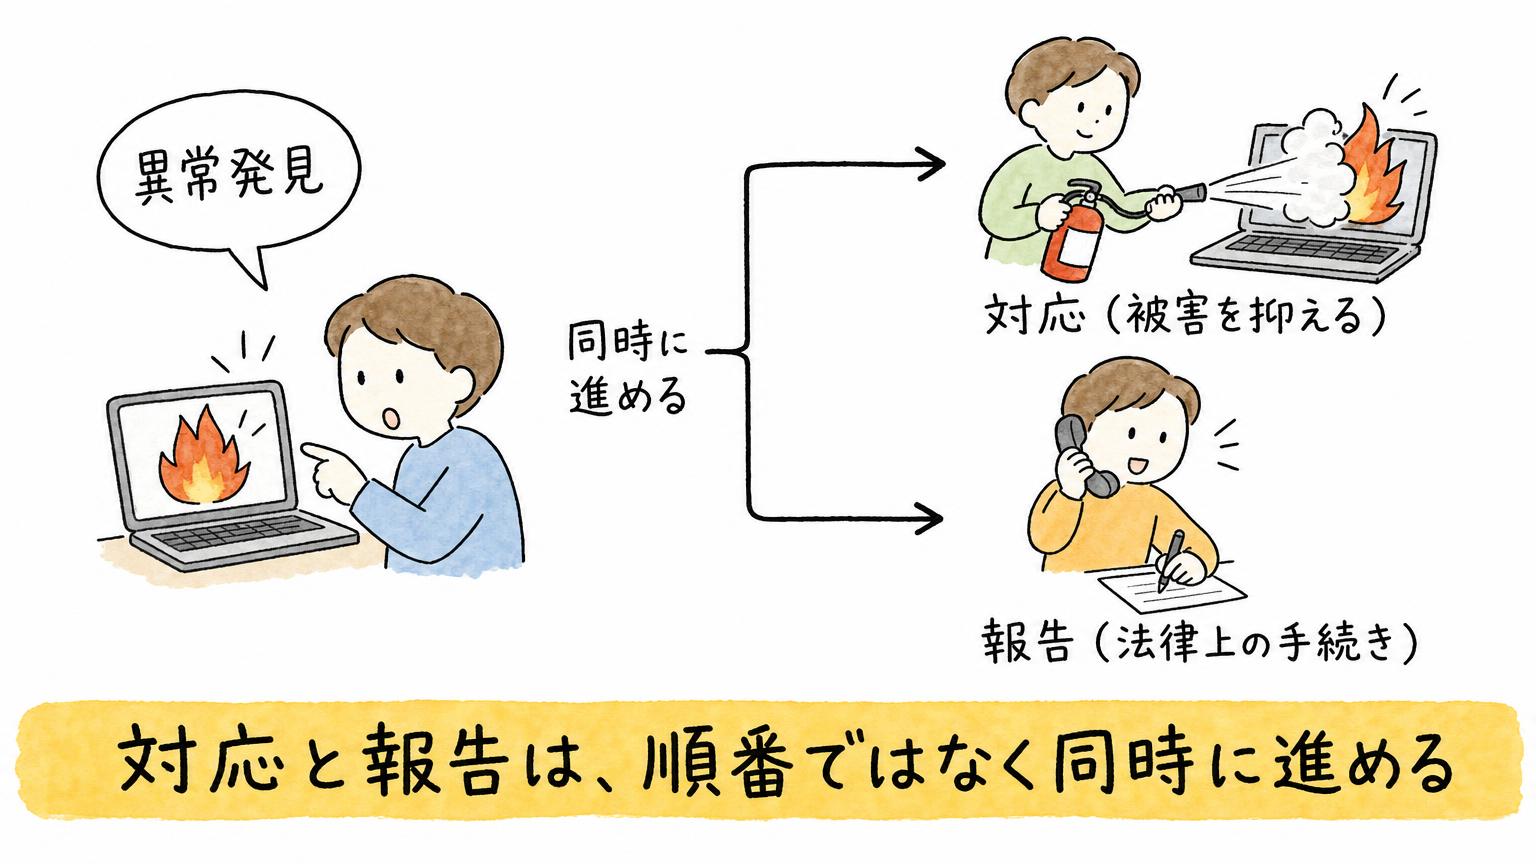
火事が起きたら、消火と通報を同時に進めます。どちらかを終えてから、もう一方、とはしません。情報漏えいも、初動の対応と報告が並行します。
異常が見つかったら、社内の責任者と委託先にすぐ連絡し、被害の拡大を抑えます。迷ったときの相談先は、IPAの初動対応の相談窓口です。被害を受けている、またはその可能性がある企業・組織が対象で、起きている事象を聞いて助言します。犯罪被害なら、警察にも相談します。
法律上の報告が必要な場合は、別の手続きです。委員会は、速報を発覚日から3〜5日以内を目安に、確報を30日以内に求めています。不正の目的による漏えいのおそれがあるときは、確報の期限が60日以内です。
報告の対象になるのは、要配慮個人情報が含まれる、財産的な被害のおそれがある、不正の目的で行われた、1,000人を超える、といった4つの類型です。窓口への相談と、法律上の報告は別の手続き。相談したから報告を済ませた、とはなりません。
ポイント7:困りごとに合わせた相談先の選び方
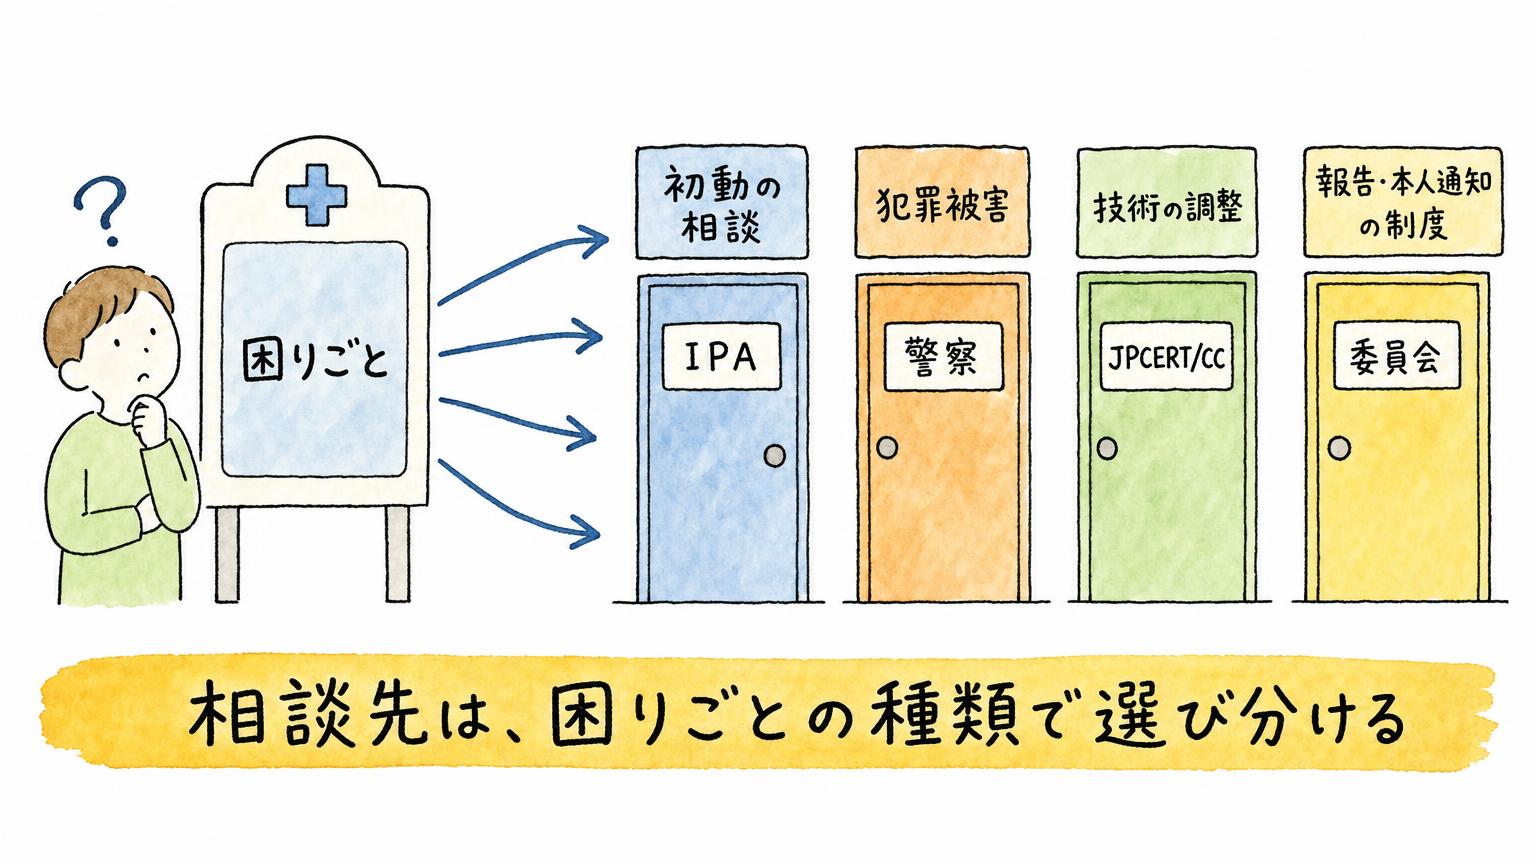
病気のときに、内科と外科を症状で選ぶように、相談先も困りごとで選びます。初動の相談はIPA、犯罪被害は警察、技術面の調整はJPCERT/CC、報告や本人通知の制度は委員会です。
- 担当者がいない初動:IPAの不正アクセス特別相談窓口。事象を聞き取り、被害の可能性を助言し、専門業者の一覧を案内します
- 平時の相談(中小企業):10月27日に無料の特別相談窓口が設置されました。IT経営サポートセンターは、何回でも無料・1回60分・オンラインで、特定のツールに偏らない立場から助言します
- 犯罪被害:警察。都道府県警察が、通報・相談・情報提供を受け付けます
- 外部サイトの停止依頼など技術の調整:JPCERT/CC。発生元などへ連絡して対処や調査を依頼し、フィッシングサイトの停止も依頼します
- 報告や本人通知の制度:委員会の相談ダイヤル。個別の案件が適法かどうかの判断は、求められません
窓口が担うのは、助言と案内と連絡の仲介です。実際のシステムの調査や復旧は、委託先や専門業者に頼むことになります。相談の成果は、「次の行動・担当・期限」が決まったかどうかで測ります。
僕の見立てですが、被害の深さを分けるのは、持っていたデータの量と、入口から届く範囲の2つです。7つの点検は、この2つを小さくする作業に整理できます。
AIで自作のアプリや業務ツールを作る人が増え、APIが外に出る機会はこれから増えるでしょう。画面を整えるだけで安心せず、APIの権限を最初の設計に入れる人ほど、事故のあとで慌てずに済みます。
点検は、一度で終わらせないほうが効きます。四半期に一度などの定期点検にすると、外部サービスやアカウントの増減に気づけます。相談窓口も、事故のあとだけでなく、平時に使うほど得をします。
守る、持たない、相談する。事業者も個人も、この3つを普段の習慣にした側が、次に漏えいが相次ぐ局面でも落ち着いて動けます。
よくある質問(FAQ)
Q1. 情報漏えいが分かったら、まず何をすればよいですか?
パスワードの変更、利用明細の確認、偽のメールやSMSへの警戒を、同時に進めます。流出したIDと同じパスワードを使っていた別のサービスも見直します。リンクからはログインせず、ブックマークした正規のサイトか公式アプリから入ります。
Q2. 窓口への相談で、法律上の報告は済みますか?
済みません。窓口への相談と、個人情報保護委員会への報告は別の手続きです。委員会は、速報を発覚日から3〜5日以内を目安に、確報を30日以内に求めています。不正の目的による漏えいのおそれがあるときは、確報の期限が60日以内です。
Q3. 中小企業が平時に相談できる窓口はありますか?
あります。10月27日に無料の特別相談窓口が設置されました。IT経営サポートセンターは、何回でも無料・1回60分・オンラインで、特定のツールに偏らない立場から助言します。
あわせて読みたい:相次ぐ顧客データ漏えいは「AIのせい」なのか?
読んで理解した次は、手を動かす番です。11月28日(土)に、1日集中の「AI時代のセキュリティ実践講座」を開催します。リスクを7つのパターンで整理し、自分のAIエージェントで、自分のWebサイトや社内の状況をその場でチェックします。この記事の点検を、自分の環境で実際に進めたい方は、ぜひ参加してください。
https://luma.com/iketomo261128
AIで作ったツールを、安全に仕事へ組み込むところまで。AIを徹底的に使いこなすためだけのコミュニティ「フロンティア・リーダーズ」で、実務を持ち寄りながら探っています。
https://frontier-leaders.vercel.app/
AIニュースの背景を、動画で継続して追いたい方は、YouTubeチャンネル「いけともch」もどうぞ。
https://www.youtube.com/@iketomo-ch
■合わせて読みたい
■関連記事
人気記事RANKING
-

CivitaiでAI創作の世界を広げよう|初心者からプロまで使える究極のAIプラットフォーム
-

Kling AI 3.0の使い方完全ガイド|キャラクター維持・カメラワーク・音声同期を徹底解説
-

AIツール活用ハック:Orcaのファンアウトで複数AIに並列で振る方法と、OpenClawの専用ボット分け
-

GoogleがAI OverviewとAI モードを統合!検索がGeminiベースの対話型AIに進化する未来
-

Grok Imagineの画像・動画生成機能を徹底解説!Spicyモードはどこまでエロい? 他ツールとの比較
カテゴリー
- 音楽・音声生成AI (28)
- AI開発・効率化ツール (153)
- AIのビジネス活用 (198)
- 教育×AI (19)
- AIの知識&トレンド (229)
- いけともサブチャンネル (420)
- AIエージェント時代の働き方 (1)
- 主要AIサービス (114)
- 画像生成AI (86)
- 動画生成AI (114)
タグ
Agent V3
AI字幕
AI字幕ツール
Alibaba
Amazon Seller Assistant
Amazon Seller Central
AP2
ATOS
ByteDance
CAG
Cognition AI
Comscore
cotomi Act
DAW
DevOps
Gemini Advanced
GUGA
HeyGen
HunyuanImage
HunyuanImage-2.1
IndexTTS2
JR東日本
NEC
OpenAI Platform
Oracle
Perplexity Search API
Qwen3-Next
Replit
SeeDream
SongBloom
Stargateプロジェクト
Suno Studio
Thinking Machines
インコンテキストラーニング
カスハラ
コネクタ
ステム分離
ソフトバンクグループ
データセンター
パナソニックコネクト
事故対応
動画解析AI
暗黙知
決定論性
鉄道運行管理
公式LINEで最新ニュースをゲット


最新のAIニュースを
毎週お届け
生成AIの業務別の
ビジネス活用シーン
がわかるAIチャット
過去のAIニュースから
事実を確認できる
何でもAI相談チャット
ニュース動画の
アーカイブ