
情報漏えい対策は何から?焼肉きんぐ・Times流出の週に実践した3つの総ざらい
- 9月末から大手の個人情報流出が相次ぎ、原因は最強のAIより入り口の甘さにあるとの見立てです。
- 最初の一手は、退会・二段階認証と1Password・放置サイトの削除という3つの総ざらいです。
- 完璧な防御はなく、攻撃の手間を増やして趣味レベルの攻撃を防ぐのが現実的です。
昔作ったサイトを、そのまま放置していませんか。使わなくなったサービスのIDも、パスワードを思い出せないまま残っていませんか。
9月末から、大手企業の個人情報流出が立て続けに明らかになりました。
今回は、尾原さんと一緒に、この「セキュリティ危機」の正体と、個人や中小企業が最初にやるべきことを話しました。
ポッドキャストできく:https://open.spotify.com/episode/6E9zJwiT4wqEvkCH3A6Ef6
大手の流出が、9月末から立て続けに起きている
いけとも:今日のテーマは、セキュリティ危機がいよいよ来た、です。直近で、情報流出の事故がめちゃくちゃ多発しています。
Times(タイムズ)さんでは、運転免許証の画像まで流出しました。約160万件にのぼります。
焼肉きんぐさんの公式アプリでは約1,080万件、ミスターマックスさんでは最大約170万人、アンケートサイトを運営するGMOリサーチ&AIさんでも最大約95万件の流出が公表されています。
さらにSoftBankグループのIDCフロンティアさんは、ランサムウェアの被害に遭いました。クラウドの一部が止まり、約500の企業や自治体に影響が出て、顧客データは取り出しも復元も難しい見通しです。
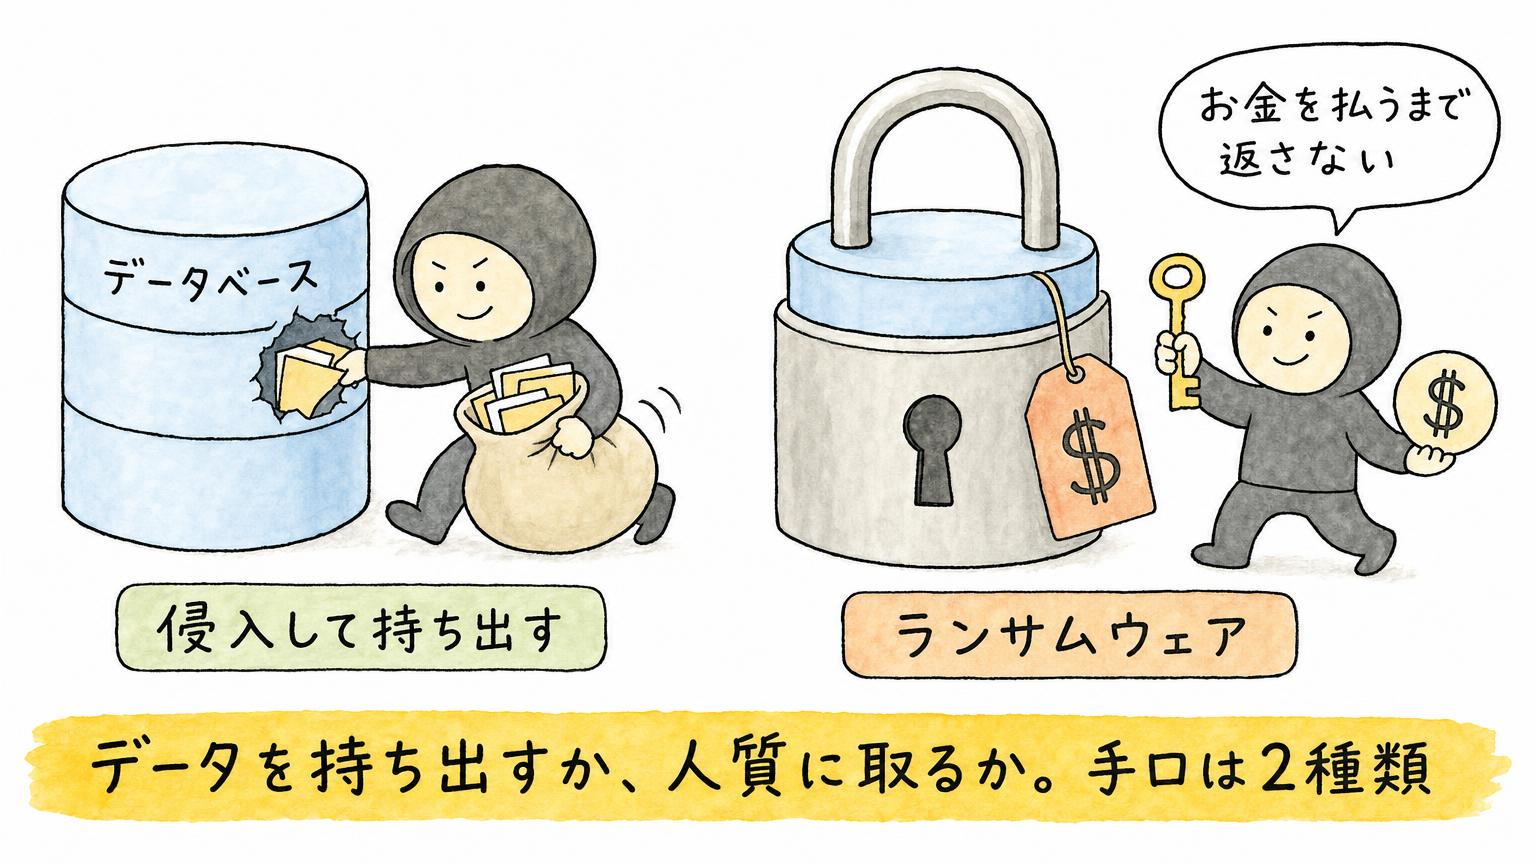
尾原:ランサムウェアは、データを暗号化して、お金を払わなければ人質として返さない、という悪質な手口です。それ以外は、データベースに侵入されて持ち出されるタイプですね。
いけとも:流出した件数は「最大で」と発表されることが多く、実際に何件かは正確にはわかりません。
原因は「AIが最強になった」より「入り口の甘さ」
いけとも:流出の原因がAIだと明かした会社は、今のところありません。ただ僕は、AIが広がったことの弊害なのではないか、と見ています。
尾原:僕は、楽天でセキュリティガバナンスの委員会のトップをやっていた立場です。
「Fable級のサイバー攻撃ができるAIが、オープンウェイトで誰でも使えるようになった。だから流出が増えた」という総括は、一面的だと思います。
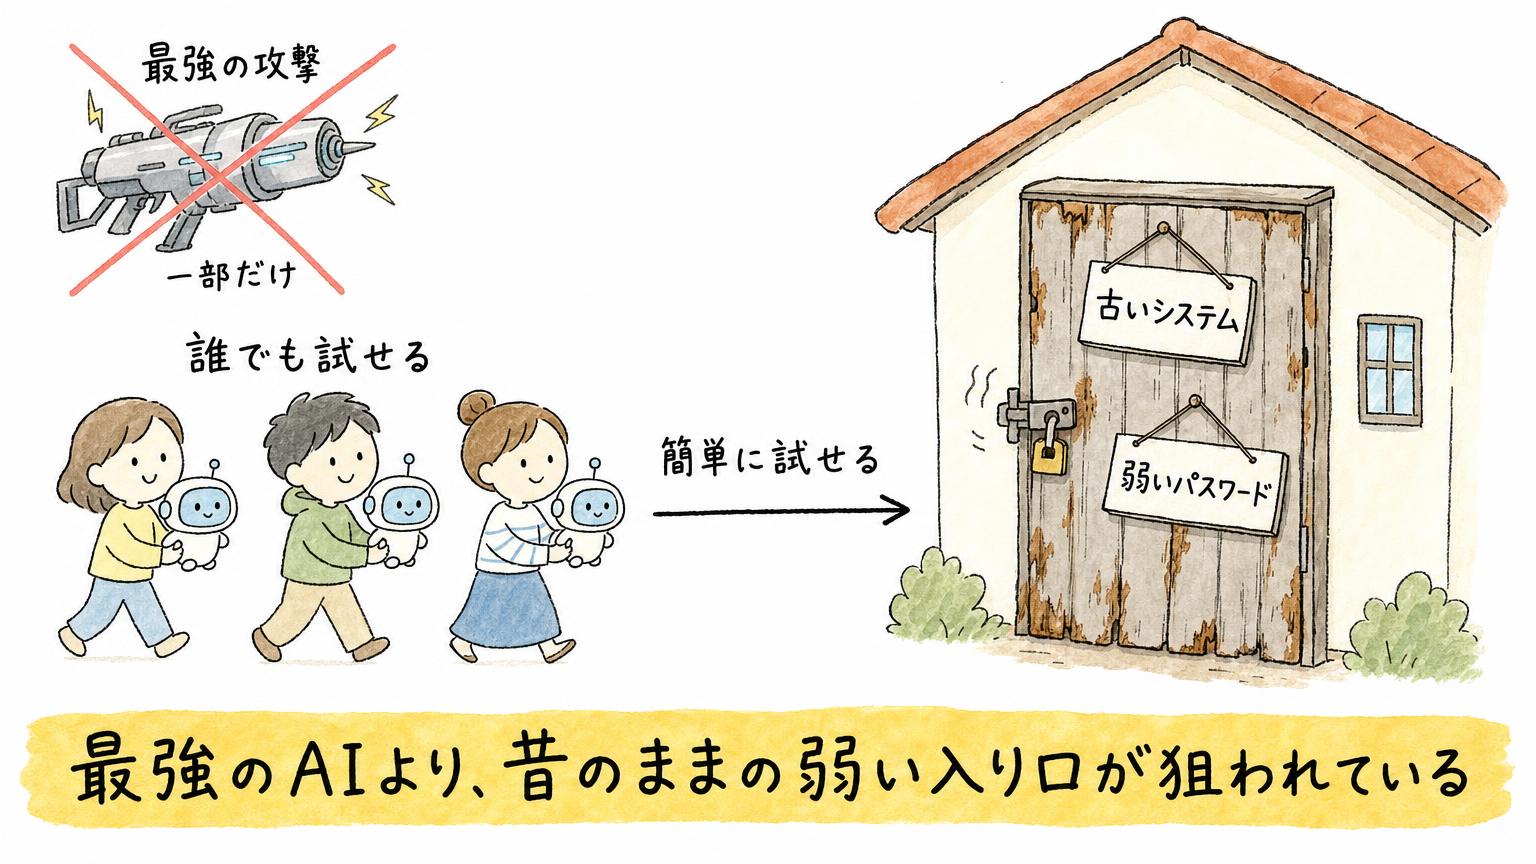
多くの流出は、IDとパスワードが突破され、管理者権限が抜かれたケースです。昔のデータベースや昔のシステムをそのまま使っていて、残っていた脆弱性を突かれたケースもあります。
いけとも:つまり、最先端のセキュリティを破る能力が上がった話と、もともと弱いところに手軽にアタックできるようになった話。前者もあるかもしれませんが、現状はほとんど後者ですね。
尾原:そうです。今までハックされなかったものが破られるというより、誰でも簡単にハックを試せるようになった。後者の影響が大きい匂いがします。
引っかかる側も変わった。フィッシングの日本語が自然になった
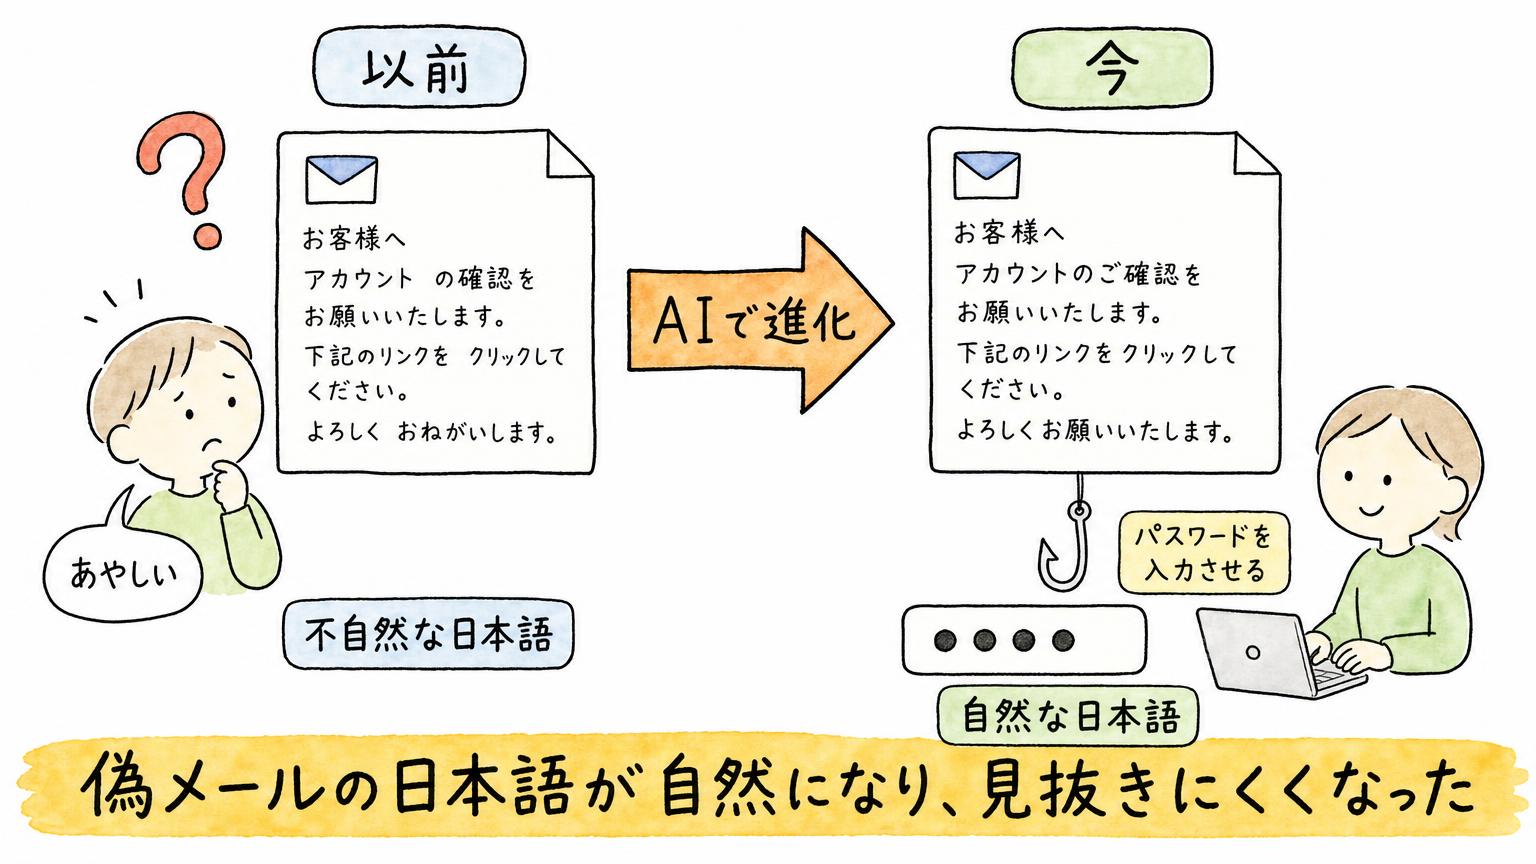
尾原:もう1つあります。ソーシャルハックと呼ばれる、フィッシングメールのような手口です。
パスワードを入力させる誘導の日本語が、AIのおかげで不自然ではなくなりました。企業だけでなく、個人のフィッシング詐欺こそ高度になるはずです。
いけとも:それは怖いですね。僕も自分の会社において、昨日今日はひたすらAIを使って総点検をしていました。
最初の一手は、使っていないものの総ざらい
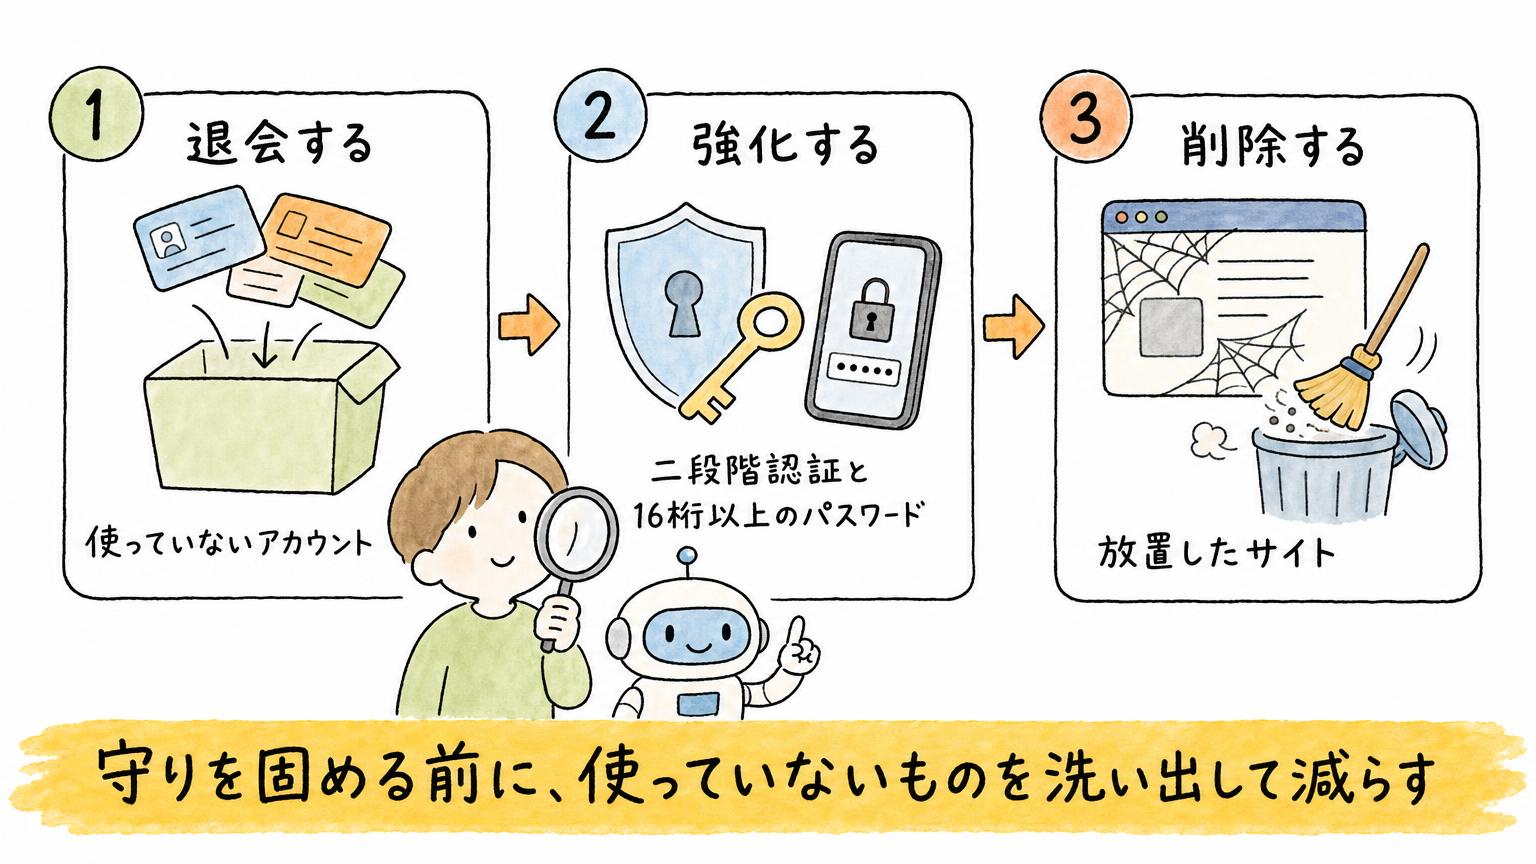
いけとも:やったことは、大きく3つです。
1つ目は、過去に作ったアカウントの洗い出しです。パスワードが短く、定型っぽいものもありました。いらないものは退会します。
2つ目は、必要なものの強化です。二段階認証を入れて、1Passwordで16桁以上のパスワードに全部変えました。
3つ目は、放置していたものの削除です。昔作ったSEO向けのサイトが、監視もなく残っていました。AIに「リスクはないですか」と聞くと、当然あるわけです。サーバーを解約し、ファイルも消し、ドメインも消しました。外に置いたままの昔の端末も、AIにつないで探してもらいました。
尾原:退会は、AIのコンピューターに任せていいですよね。もう使わないパスワードですから、AIに覚えられても構いません。
いけとも:ある会社では、レンタルサーバーには、独自ドメインとは別に、自動で発行されるドメインがあります。そちらから入ると、Gitのファイルが見えてしまう状態でした。
Gitの中には、平文で書かれた情報もあります。取られていれば、中に入られた可能性もありました。すぐに閉じましたが、ほとんどの会社に、同じような穴があると思います。
尾原:最新のAIで守りを固める前に、まず甘いところを総ざらいして、リスクを削る。それが第一アクションとして正解です。
趣味レベルの攻撃は、手間を増やすだけで防げる
いけとも:正直、僕はセキュリティの専門家ではないので、これで大丈夫かと言われると自信はありません。
尾原:「絶対に大丈夫」はないです。ただ、やらないよりは、一瞬で暴かれる状態よりは、だいぶマシです。
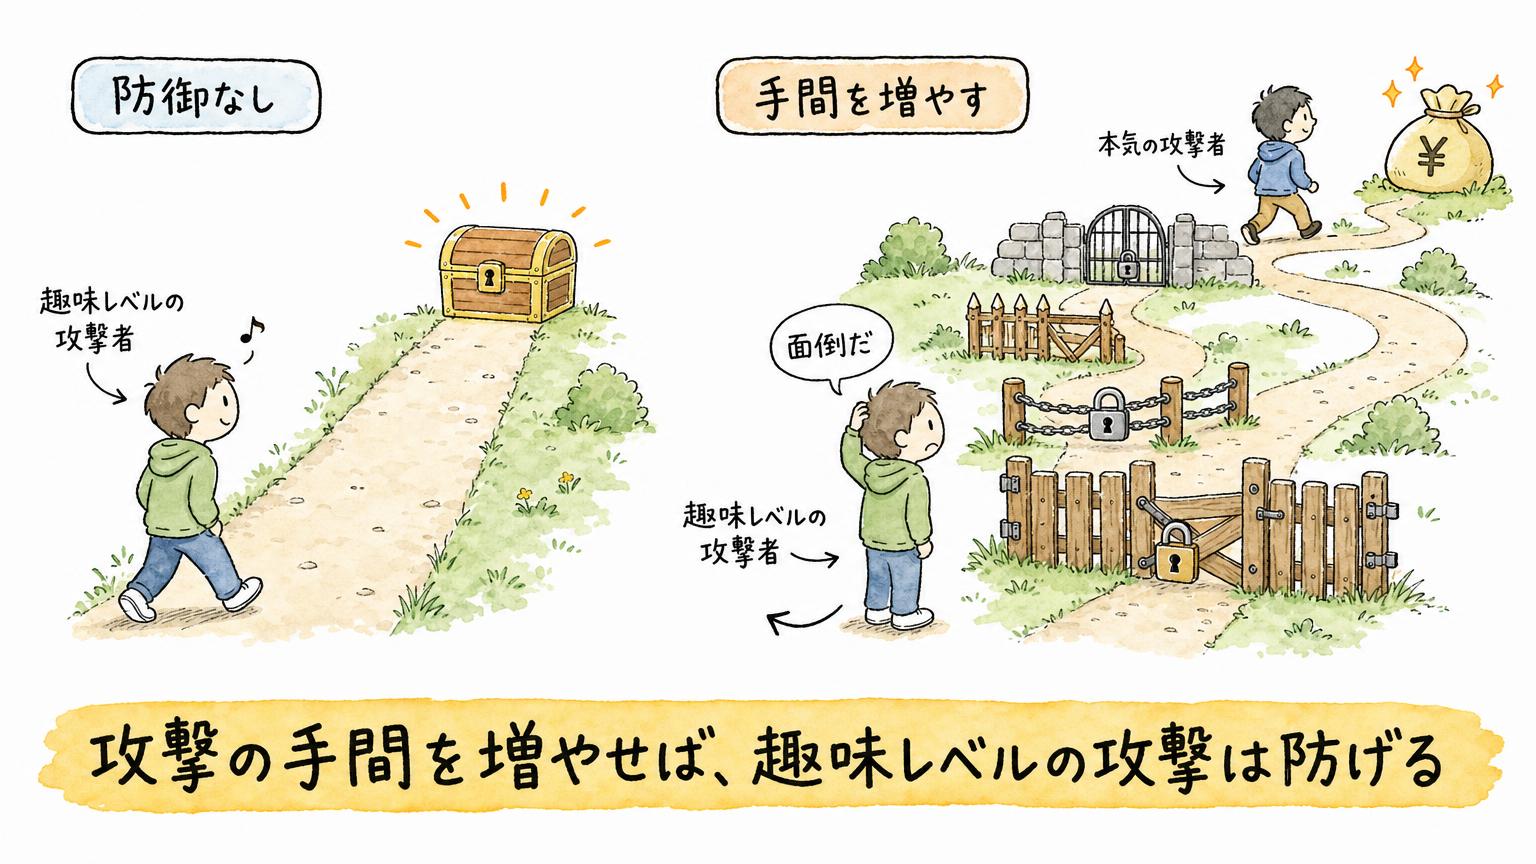
この手の犯罪は、攻撃する側の手間とコストを上げておくと、趣味でやってくる人には防げます。Fable級のAIで攻めるにも、量子コンピューターで暗号を解くにも、攻める側にコストがかかるからです。
本気でコストをかける連中は、お金になるところへ行きます。だから、フラットに試しに来る人を防ぐだけで、被害の多くは減らせます。
いけとも:武装せずに戦場を歩けば、狙われる。逆にカウンターできる防御を持っておけば、怖くない。この1週間で、感覚がガラッと変わりました。
コロナのリモートワークと同じ。「味方のAIに見張らせる」が常識になる
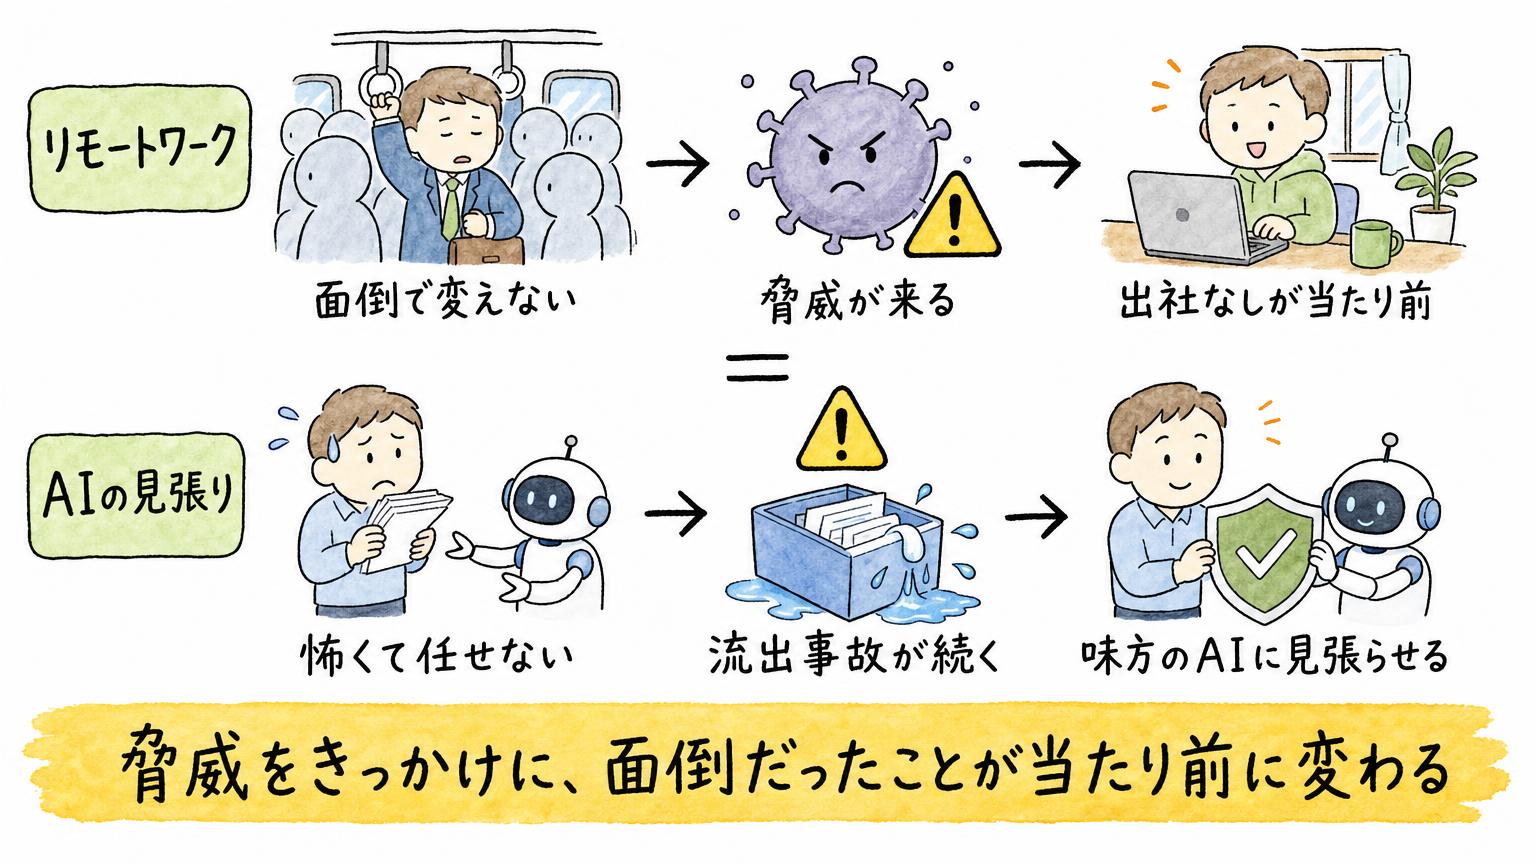
いけとも:ここからが、議論したい本題です。僕は、コロナでリモートワークが一気に広がったことと、セキュリティを理由にエージェントを一気に使い始めることは、似た形になると思っています。
僕は2015年からリモートワークをやっていました。でも、その後の5年間は、ほんの一部の会社だけでした。出社が前提の世の中では、利点がわかっていても、面倒だから変えません。
ところがコロナで、出社がダメになり、「リモートできないとおかしい」に常識が変わりました。
尾原:面倒だけれど、乗り越えたら戻れないものは、恐怖や脅威で当たり前がアップデートされますね。
いけとも:今、ほとんどの人は「エージェントにデータをつなぐのが怖い。OpenAIやAnthropicは信用できるのか」と思っています。
ところが今回のセキュリティ事故を見て、僕の考えは変わりました。データをつないで、味方のAIにチェックしてもらわないと怖い。自分のアカウントも、サイトも、少なくとも味方のAIが見て「大丈夫」と言ってくれていないと、公開すらできません。
99%の中小と個人は、Claude CodeとCodexで自分でやるしかない
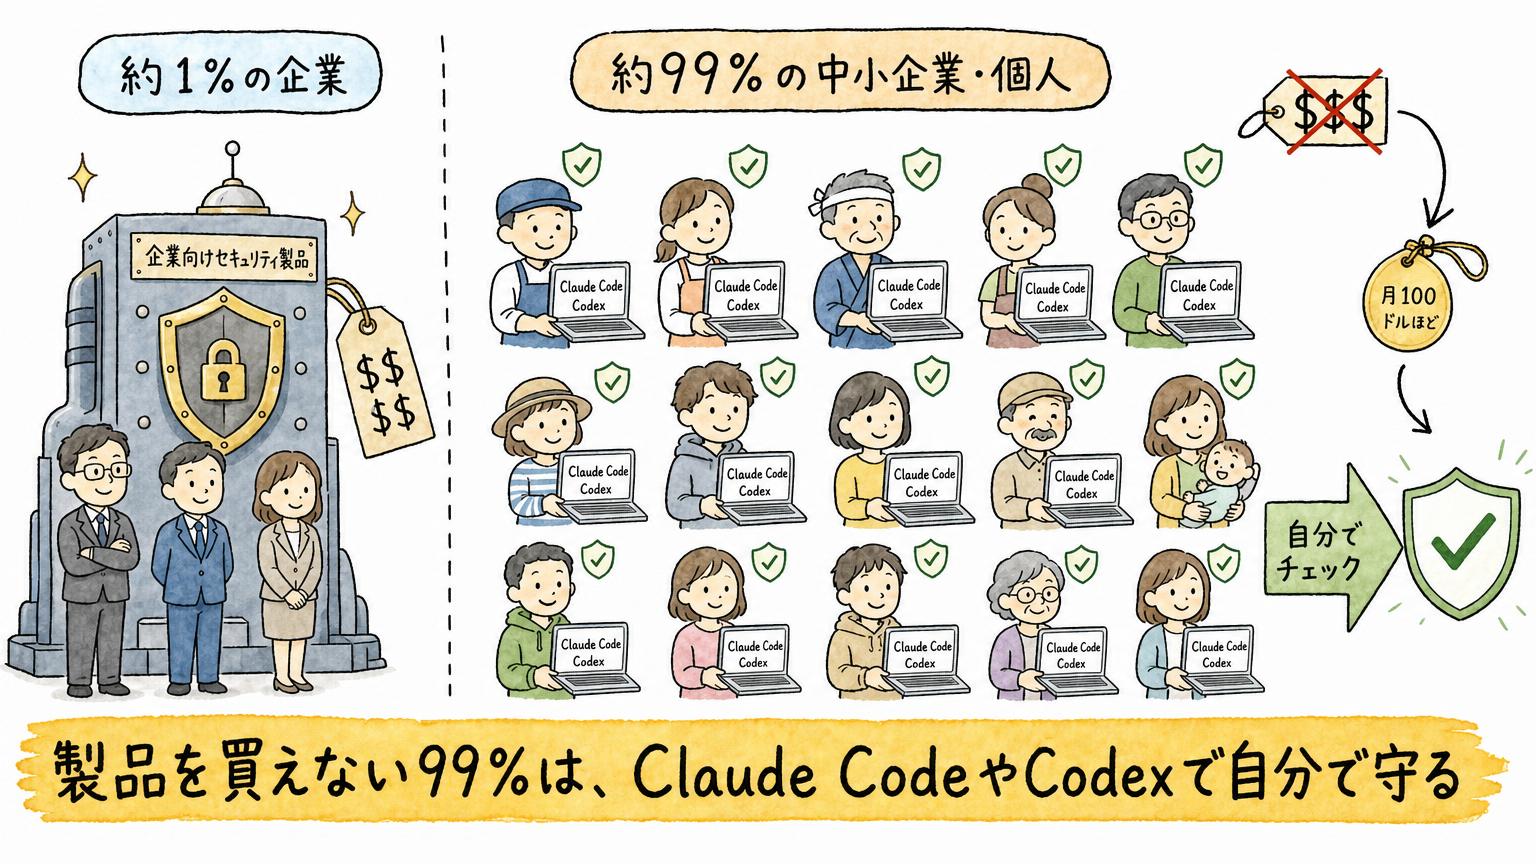
いけとも:企業向けのセキュリティ製品や、AIの認証管理を売る動きは、半年ほど前から出ています。ただ、それを契約して導入できる会社は、1%ほどだと思います。
残りの99%の中小企業や個人は、自分で何とかするしかありません。ツールも買えません。必然的に、Claude CodeやCodexを契約して、100ドルほどのプランでコネクターをつないで、まずチェックする流れになる気がしています。
尾原:そうなると思います。AI各社は、攻撃側に加担する以上に、防御側をやらないと社会的な義務が果たせません。安価なバージョンで、ある程度カバーするものを出してくるはずです。
Claude Codeなどを使って、月額の範囲で守りができる。そんな使い方が、この後に発達してきます。
いけとも:一番怖いのは、毎日どこかで流出しているせいで、鈍感になって「まあいいか」となることです。鈍感になるのが一番危ない。
つながったAIは、外注していた仕事を取り込み始める
いけとも:エージェントがつながった状態で残ると、使えるのは見張り役だけではありません。外部に依頼していた業務のうち、エージェントでもできるものが、実はたくさんあるはずです。
業務委託に月10万、20万円を払っているなら、そのお金でAIのアカウントがいくつ買えるか。5個あれば、大きなサービスも作れます。
尾原:半分はイエスで、半分はバッドです。AIに外注するには、自分の業務を整理して渡す感覚が要ります。ただ最近は、AIに画面を見せるだけで自動化してくれるレベルまで来ました。標準的なものは、エージェント用のスキルやプラグインとして用意されています。
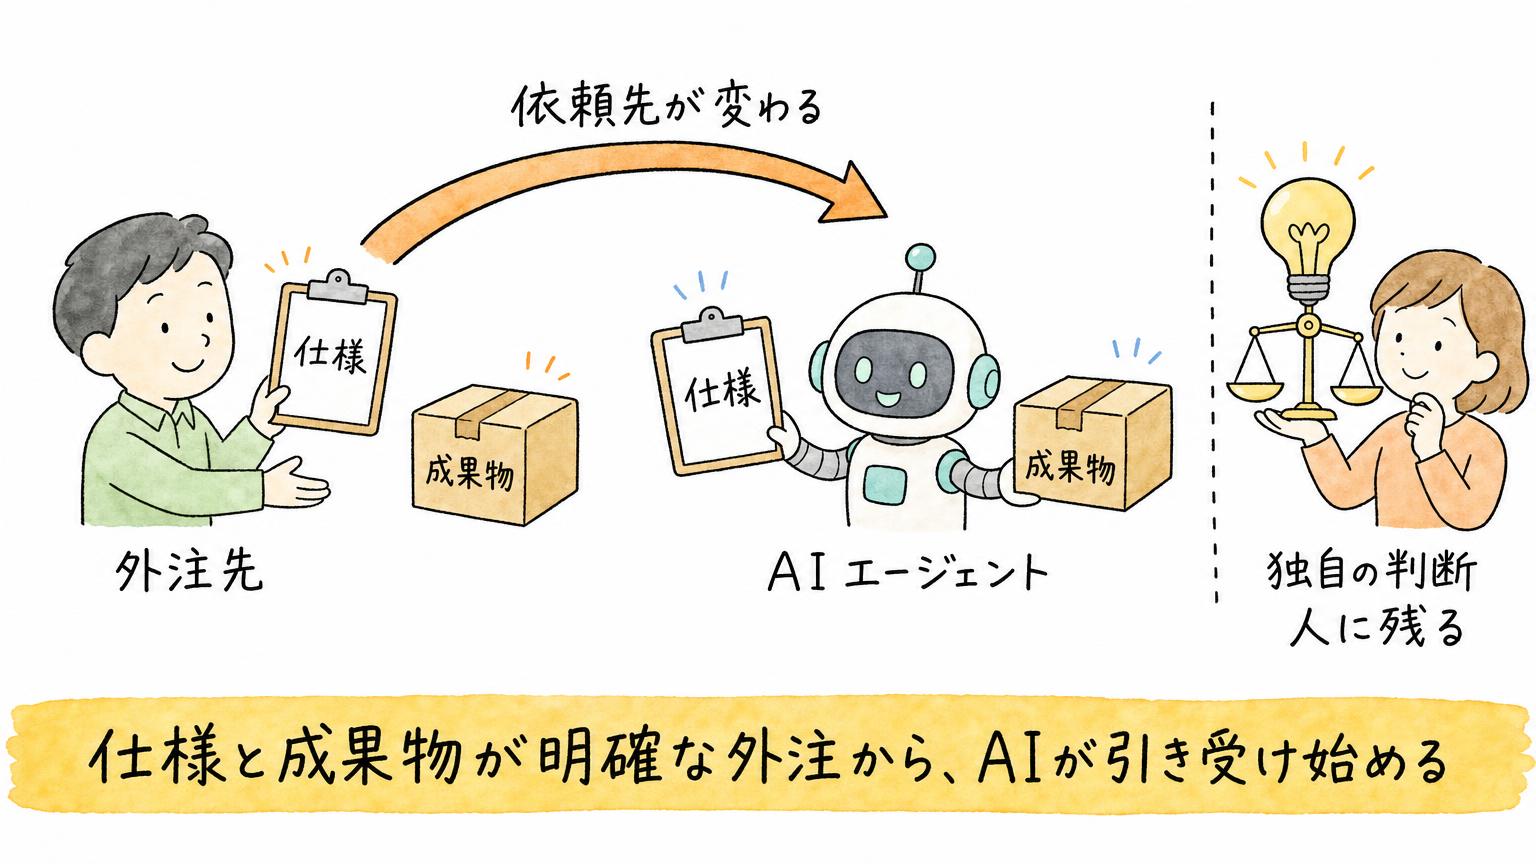
いけとも:僕は、外注している仕事のほうが、AI化しやすいと見ています。社内で入り乱れてやっている仕事は、ツールや人間関係をまたぐので、点では最適化できても線でつながりません。外注は、仕様とアウトプットがある程度明確です。依頼先がエージェントになるだけです。
尾原:今年の3月に、Sequoia Capitalが外注とAIの関係を論じた記事を出していました。僕の理解では、条件が決まれば自動化できる「インテリジェンス」の仕事は、外注から先にAIが担います。独自の「ジャッジメント」を含む仕事は、人に残る、という整理です。
この流れが日本でも動くかどうかが、見ものです。
いけとも:3か月後に、定点観測でもう一度議論しましょう。
初歩のミスは、AIと相談して潰す
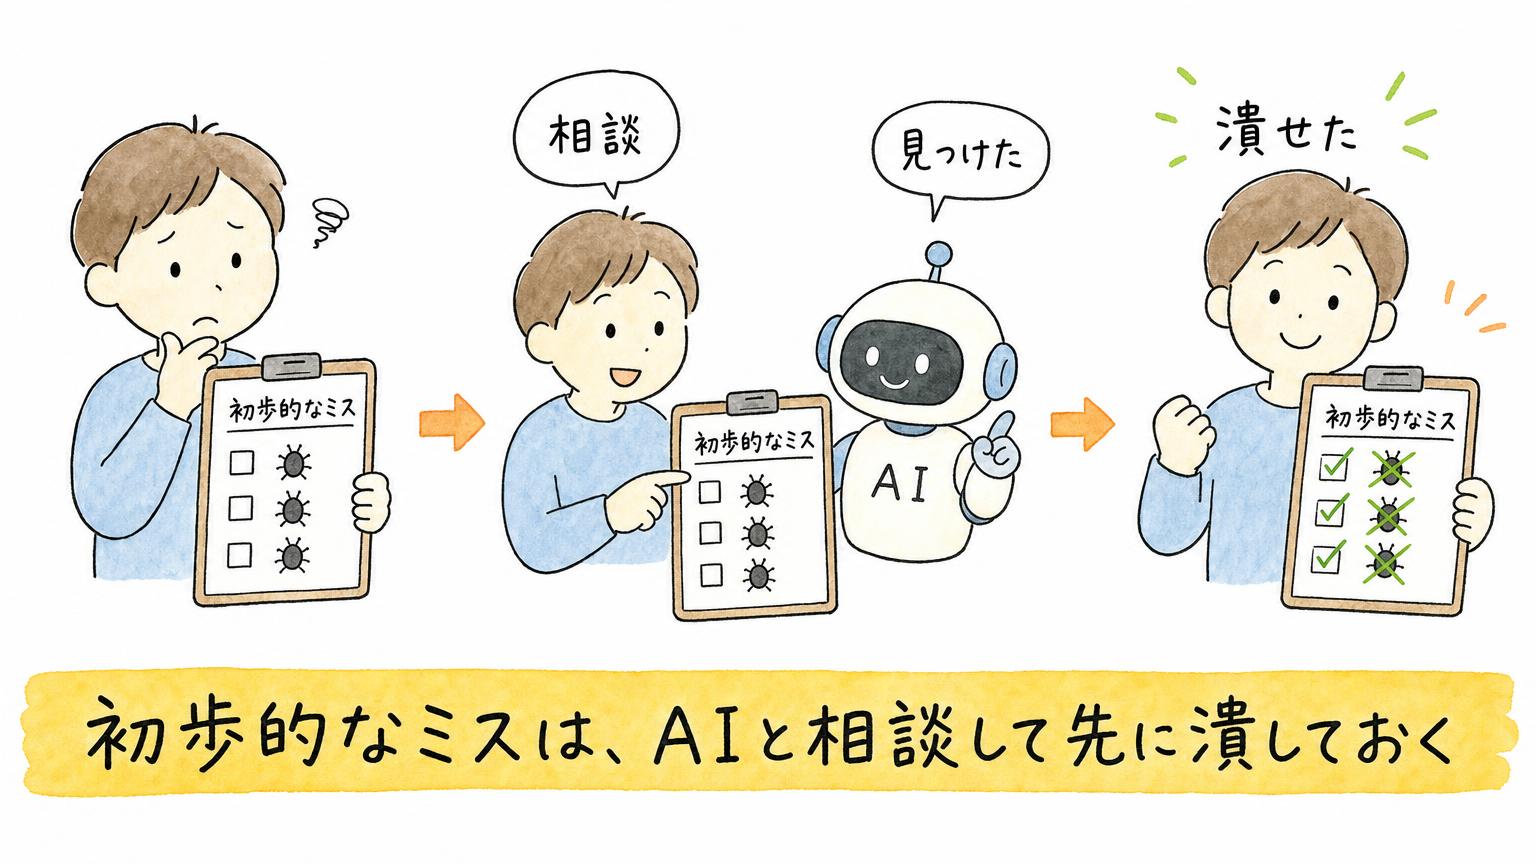
尾原:セキュリティも、ポッドキャストの収録も、初歩的なミスをAIと相談して潰す。それが今日の結論です。
いけとも:最後にお知らせです。我々のこのポッドキャストから、1冊の本が生まれました。タイトルは『システムゼロ』で、11月10日の発売、Amazonのページもできました。
AIが当たり前にいて、思考の前後で委ねてしまう。その気持ち悪さや怖さを、システムゼロとして大きく捉えた1冊です。
尾原:ポッドキャストをベースに、学術的な論文なども裏打ちにして、実践的かつファクトベースでまとめました。AIで働き方も生き方も変わるタイミングで、手に取ってほしい本です。
よくある質問(FAQ)
Q1. 個人情報の流出対策は、何から始めればよいですか?
使っていないものの総ざらいから始めます。過去に作ったアカウントのうち、いらないものは退会します。残すものは二段階認証を入れ、1Passwordで16桁以上のパスワードに変えます。放置したサイトやサーバー、ドメインは解約して消します。洗い出しはAIに手伝ってもらうと速くなります。
Q2. 流出の原因は、最強のAIによるサイバー攻撃ですか?
公式発表を確認した範囲では、AIが原因と明かした会社はありません。尾原さんは、多くの流出はIDとパスワードの突破や、昔のデータベース・システムの脆弱性といった入り口の甘さだと見ています。AIの影響は、誰でも簡単に攻撃を試せるようになった点にあるという見立てです。
Q3. 高いセキュリティ製品を買えない個人や中小企業は、どうすればよいですか?
いけともさんは、Claude CodeやCodexを契約して、コネクターをつないで、まずチェックする流れになると見ています。尾原さんも、AI各社が安価な範囲で守りをカバーするものを出してくるはずだと話しています。
ポッドキャストできく:https://open.spotify.com/episode/6E9zJwiT4wqEvkCH3A6Ef6
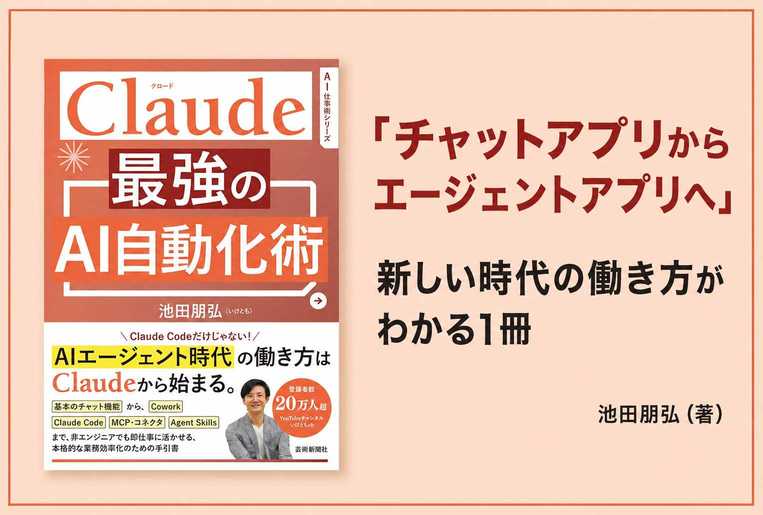
新著(7/27発売)『Claude 最強のAI自動化術』:https://amzn.to/4eTUVG1
YouTube『いけともch』:https://www.youtube.com/@iketomo-ch
Podcast『いけとも尾原DeepなAIニュース』:https://open.spotify.com/show/3hGAbKZI5oo9PsbFI1IxTr
■合わせて読みたい
■関連記事

公式LINEで最新ニュースをゲット


最新のAIニュースを
毎週お届け
生成AIの業務別の
ビジネス活用シーン
がわかるAIチャット
過去のAIニュースから
事実を確認できる
何でもAI相談チャット
ニュース動画の
アーカイブ