PHP重大脆弱性2件の更新対応と、裏側でAIが担った役割:個人と企業が整えるべき備え
PHP重大脆弱性2件の更新対応と、裏側でAIが担った役割:個人と企業が整えるべき備え
- PHPの重大な脆弱性2件に修正版が出て、完全な対策は更新だけです。
- 発見、攻撃、防御の3か所でAIが動き、同じ形の出来事は続く見込みです。
- 勝負は直して動かして確かめる体制づくりで、個人も法人も備えが要ります。
10月21日、Webサイトの土台として広く使われる言語PHPが、重大な脆弱性2件の修正版を公開しました。ログインしていない相手から、遠隔でコードを実行されるおそれがある問題です。
その夜、高市首相がXで、パッチ適用の準備を呼びかけました。対応のため、銀行や航空会社、省庁のサイト、携帯会社の緊急速報メールなど、様々なサービスが予防的に一時止まりました。
ただ、これで終わりではありません。同じ形の出来事は、これからも続く可能性が極めて高いでしょう。なぜそうなるのかを、裏側から考えます。
この件の裏側で、AIは非常に重要な役割を果たしていました。脆弱性を見つけた側にも、攻める側にも、守る側にもAIがいます。
だからこそ、個人でも法人でも、通知を受けて更新し、動作を確かめるまでを回せる体制づくりが要になります。
2件の問題の中身と、更新する対象
対象は、サイトを動かすPHP本体です。PHP公式の更新案内のとおり、使っている系列ごとに修正版が出ています。
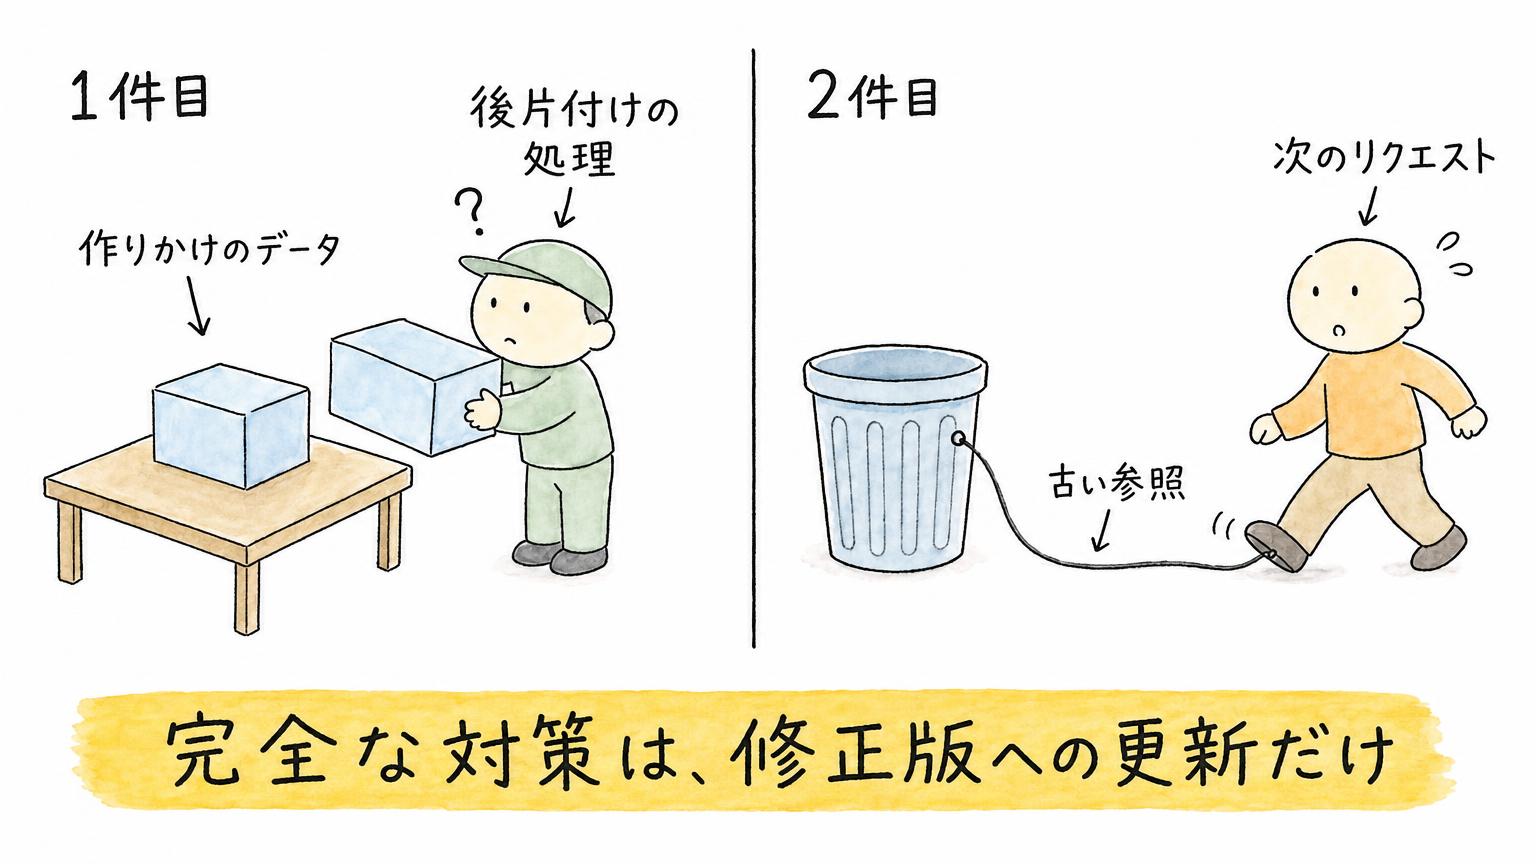
2件の問題は、仕組みが違います。1件目は、メモリ不足で処理を打ち切ったとき、作りかけの内部データが残る問題です。後片付けの処理が、それを読んでしまいます。Webサーバー組み込み型の実行方式では、認証なしの遠隔コード実行が実際に確かめられています。
2件目は、リクエストごとのメモリを解放したあとも、古い参照が残る問題です。残った状態を次のリクエストが踏むと成立し、もう一つの主流の実行方式でも検証されました。1件目では、この方式の完全な悪用は示されていません。名前だけで安全とは言えません。
完全な対策は、修正を含む版への更新だけです。入力サイズの制限などは部分対策にとどまり、更新の代わりになりません。
WordPressなどのサイト作成ツールを最新にしても、サイトを動かすPHP本体が古ければ直りません。ホスティング会社や保守担当に、PHP本体の更新状況を確かめます。8.1以前は公式の通常更新が終わっており、配布元が独自に修正を移している場合もあります。
AIが見つけた、小さな綻びのつながり
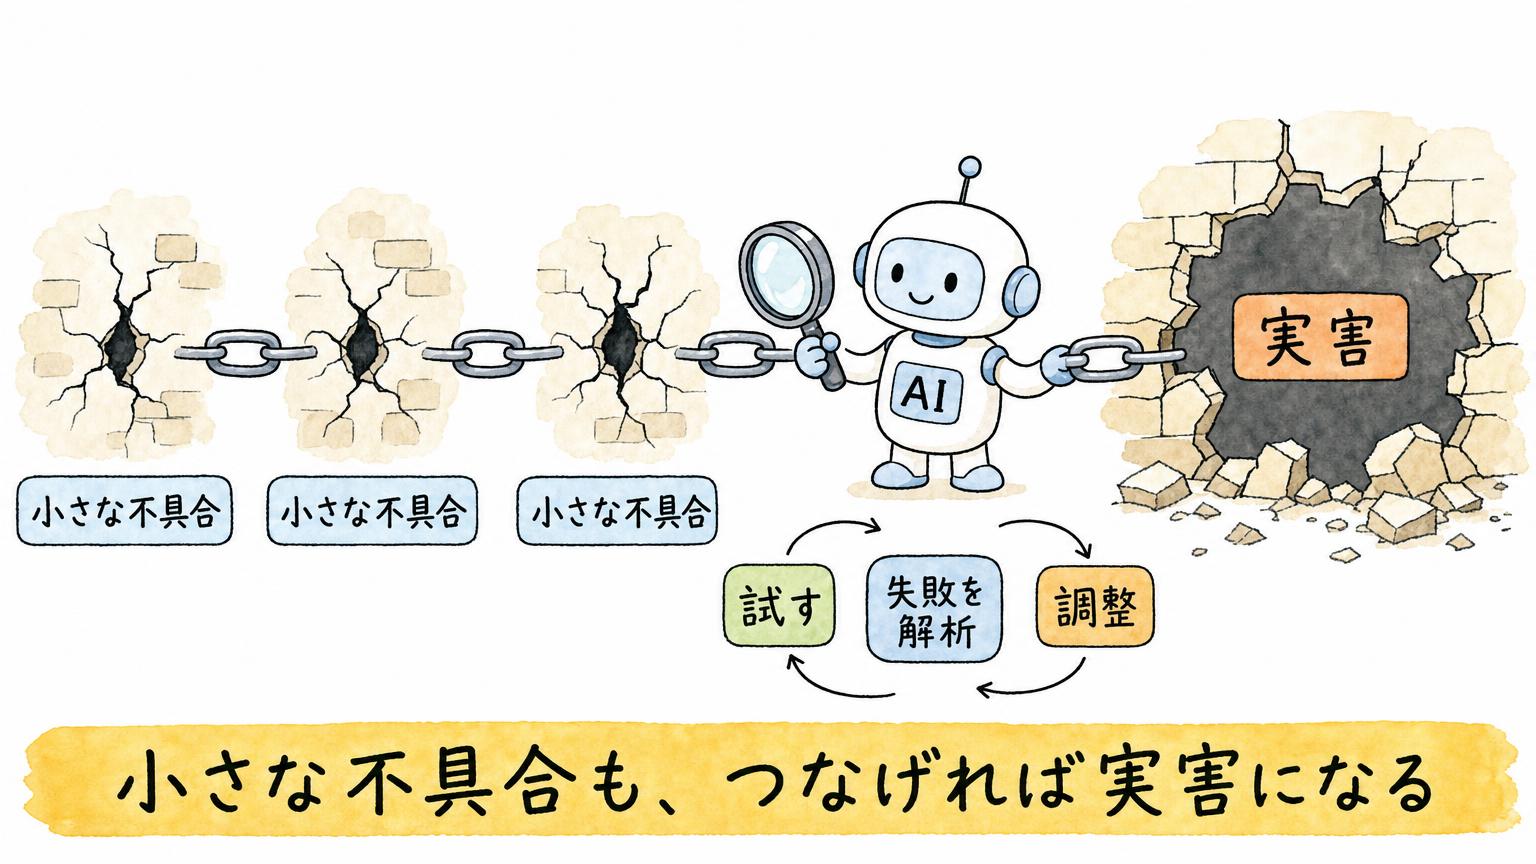
メモリ不足の処理の問題は、PHP Foundationによると2024年に兆候が見つかっていました。ただ、実際の悪用の道筋は示せていませんでした。
修正には、互換性が壊れる、新たな停止攻撃の余地ができる、外部拡張に変更を求める、といった副作用がありました。少人数の専門家による合意制の体制も重なり、数か月止まっては再開する状態が続いたと説明しています。
転機は、具体的な遠隔コード実行の報告でした。Califが報告し、Wizの研究チームも、AIを使ってこの問題にたどり着きました。個々には小さな不具合でも、複数をつなげれば攻撃が成り立ちます。
Wizの報告では、PHPの版や設定、メモリの配置ごとに必要な調整を、GPT-5.6 Solなどのモデルが担ったとあります。失敗の原因を解析しては直す作業も、AIが繰り返しました。
AIの役割は、怪しい箇所を指摘するだけにとどまりませんでした。 実害に至る道筋を、条件を変えながら検証し続けたのです。
攻める側にも、守る側にもAI
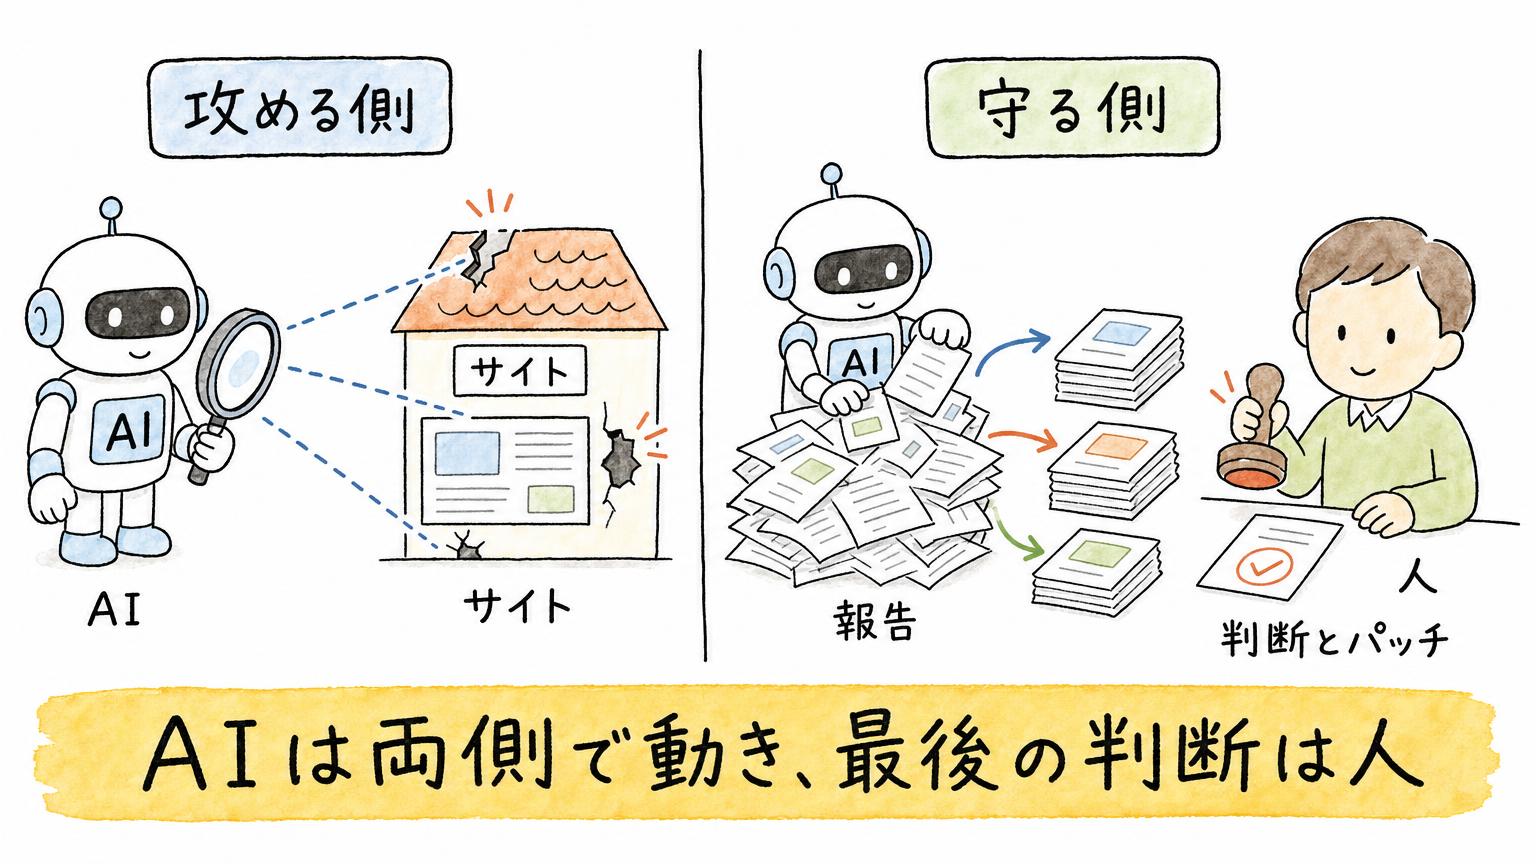
攻める側でも、AIは動いています。GMOの分析で、攻撃元を調べた結果が分かりました。使われていたのは、AIが自律的に弱点を探して侵入を試みる「ARTEX(アーテックス)」です。AIによる攻撃が実際に仕掛けられていることが、確認された形です。
僕自身も、このツールを自分のメディアに試しました。AIにお願いすればインストールまで進み、安価なAIモデルを使った費用は約3ドルでした。
更新もAIによる点検も済ませていたはずなのに、データを大量に流し込んで危ないことができる抜け道が見つかりました。その場で直しましたが、自分では塞いだつもりの穴が出てくるのが、いまの現実です。
守る側にもAIは入っています。PHP Foundationは、7月1日以降に15件の脆弱性を公開しました。同じ期間に、不正確・重複・再現不可の報告も100件超さばいたといいます。
AIは報告の検証と、原因が同じ報告のグループ化に使われています。ただし、すべての判断とパッチは人が担います。報告が増えるほど、詰まるのは人の判断です。
見立て:他の分野にも広がる同じ形
Anthropicが4月に公開したMythosの研究では、10年から20年前の欠陥が多数見つかりました。最古は27年前のものです。ブラウザの脆弱性4つをつなげた事例も報告されています。
PHPの件と並べると、長く使われてきたコードでも、これまで実害を示せなかった経路がAIの探索対象に入ったと分かります。OSやブラウザ、暗号の部品、他の言語やフレームワークにも、同じことが起こりうるでしょう。
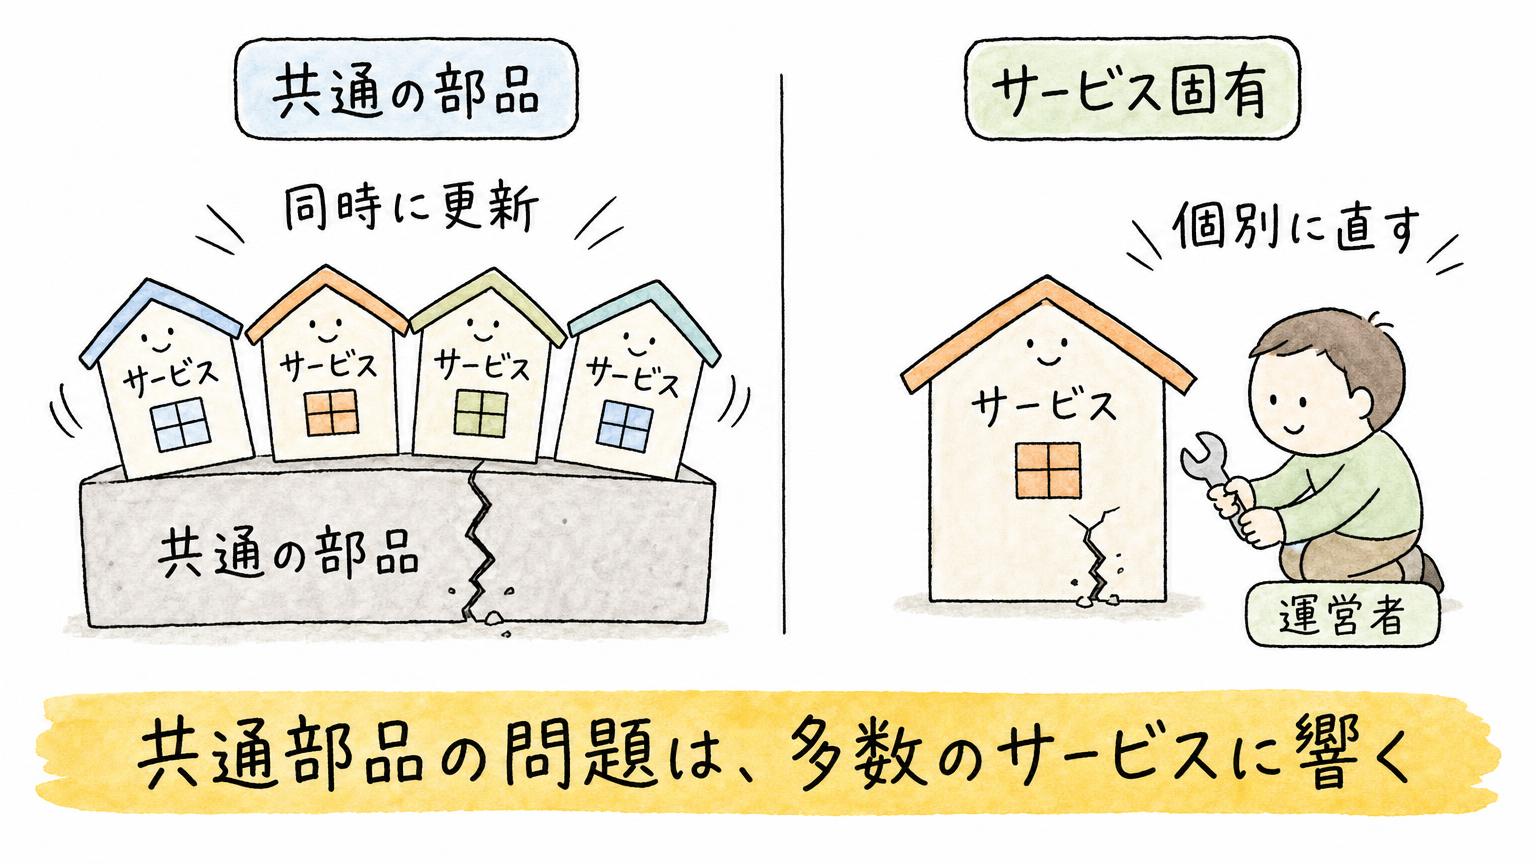
影響の広がり方は、2通りに分かれます。共通の部品の問題なら、それを使う多数のサービスで同時に更新が必要になります。サービス固有の設定や実装の問題なら、その運営者が個別に直します。
そのため、自社のサービスが何の上で動き、どの部品に頼り、誰が更新するかまで把握しておく必要があります。
研究での発見数と、実際の悪用、実被害は別の話です。それでも、同じ形が続く前提で備えるのは妥当です。
個人と法人の体制づくり
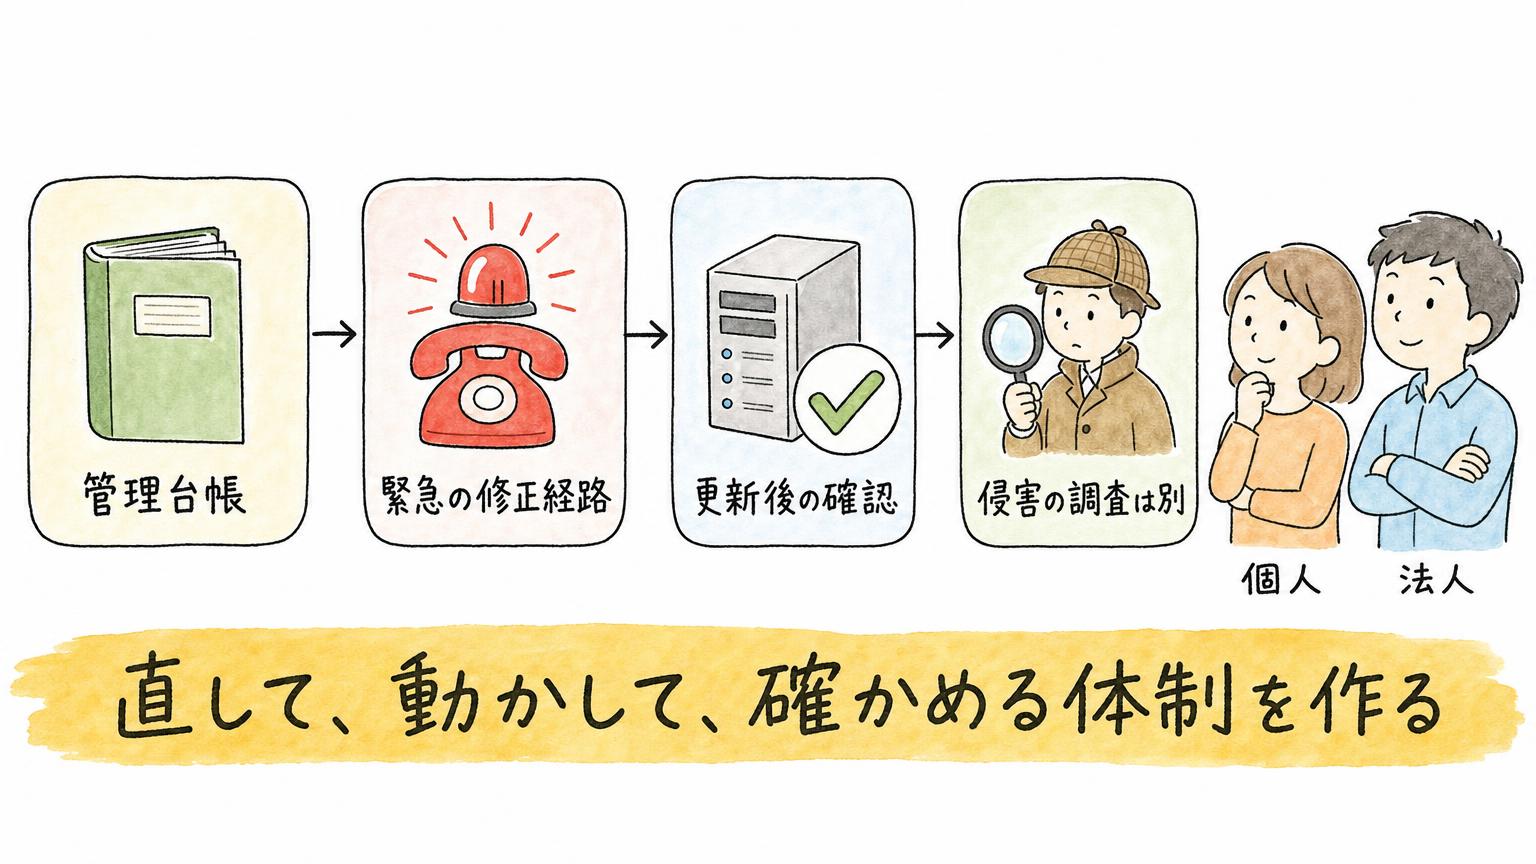
発見の速さは、もう人の手では追えません。勝負になるのは、直して、動かして、確かめるまでの速さです。法人に必要なのは、次の4つです。
- 管理台帳:公開サービス、実行環境、使っている部品、担当者を1つにまとめます。通知が来たら、自社に関係するかをその日のうちに判断できる状態です。米国の標準化機関は、パッチ管理を特定から導入の確認までの一連の仕事としています
- 緊急の修正経路:通常の定例更新とは別に、定例会を待たず停止や制限、緊急の更新を決められる経路を持ちます。責任者と代行者、休日の連絡先、判断の権限をそろえます
- 更新後の確認:実際に動いているPHPが直ったかを確かめます。OpenAIの検査ツールでも、「問題なし」の判定は表示された版を見た結果にすぎません。修正を移し替えた版は、番号だけでは判定できません
- 更新と調査の分離:更新で新しい穴は塞がっても、過去に入られていないかは別の調査です。PHP公式も、ログにエラーが無いことを安全の証明にしないよう求めています
前段の防御も重ねられます。Cloudflareは10月21日から、無料・有料のWAFで今回の件に既定の保護を入れました。それでも、PHPの更新は求めています。
AIは、通知の整理と管理台帳との照合、修正案の作成に使えます。人は、影響と変更内容の確認に集中できます。
専任の担当を置けない企業は、責任者1人、代行者1人、技術対応できる委託先を決めるところから始めます。ホスティングやクラウドサービスの提供者が更新する範囲と、自社で更新する範囲も分けて確認しておきます。
個人は、更新を続けられる環境を整えます。OS・ブラウザ・アプリ・ルーターの自動更新、サポートが切れた機器の整理です。
あわせて、不要なサービスの解約、パスワードの使い回しの停止、重要なアカウントの多要素認証とバックアップを進めます。どこかが破られる前提で、サービスごとに認証情報を分けます。
結び:「見つける速さ」から「動かす体制」へ
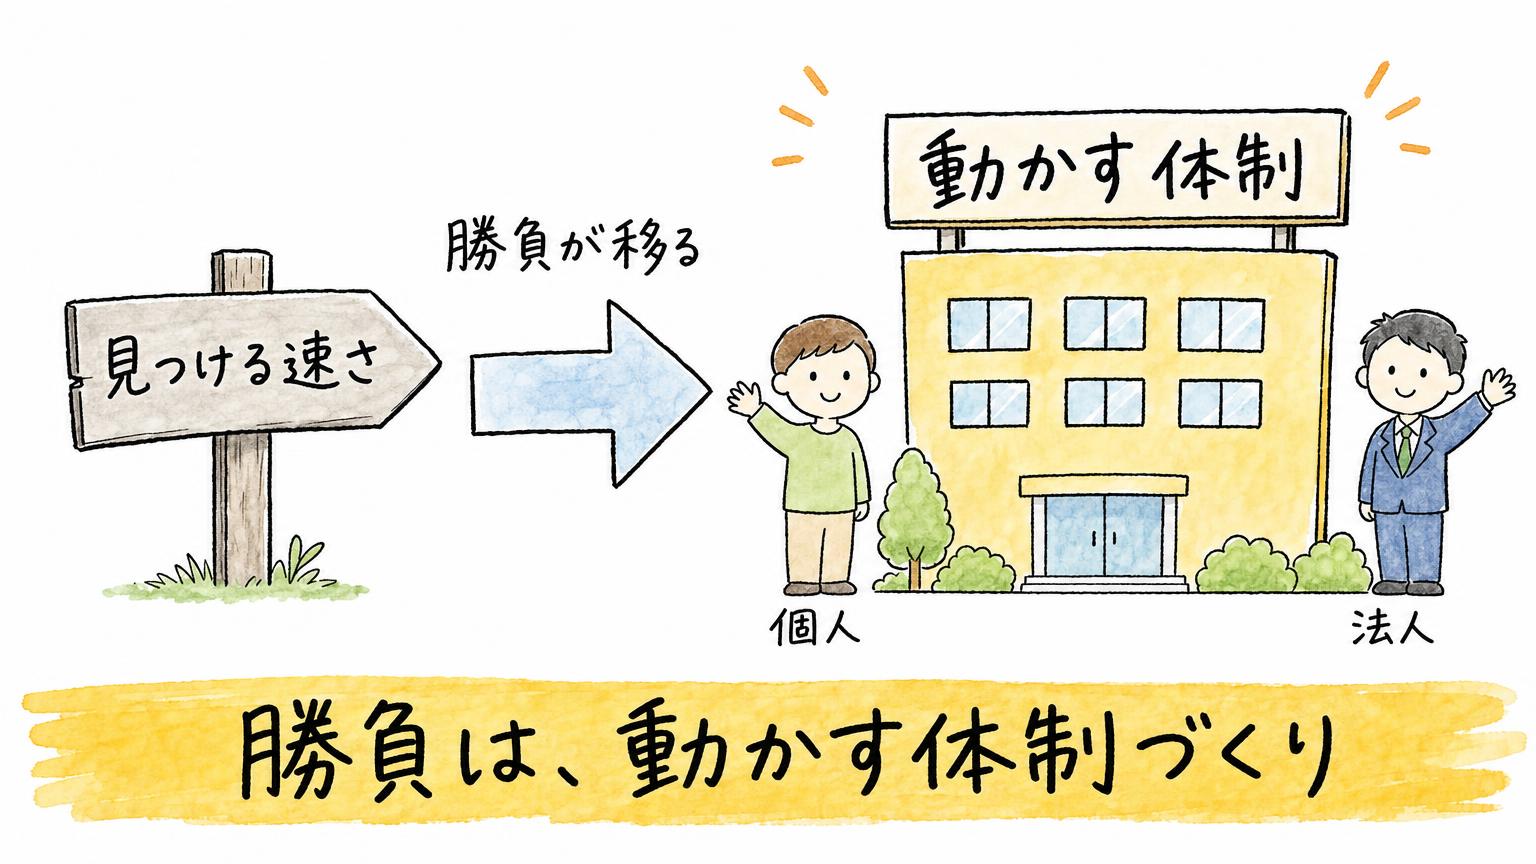
今回、AIは裏側で大きく動きました。発見の競争が加速する以上、勝負は、見つける速さから、直して動かす体制へ移ります。
コロナ禍でリモートワークが一気に定着したように、危機は転機にもなります。更新も確認も、AIと一緒に回す仕組みを整えるときです。体制を先に作った側が、有利になるでしょう。
個人は更新を止めない環境を、法人は決めて動ける体制を。次の知らせが来る前に整えておくほど、慌てずに済みます。
よくある質問(FAQ)
Q1. PHPの脆弱性は、何をすれば防げますか?
完全な対策は、修正を含む版へのPHP本体の更新だけです。入力サイズの制限などは部分対策にとどまり、更新の代わりになりません。使っている系列ごとにPHP公式の更新案内で修正版を確かめます。
Q2. WordPressを最新にすれば、今回の脆弱性は直りますか?
直りません。WordPressなどのサイト作成ツールを最新にしても、サイトを動かすPHP本体が古ければ問題は残ります。ホスティング会社や保守担当に、PHP本体の更新状況を確かめます。8.1以前は公式の通常更新が終わっており、配布元が独自に修正を移している場合もあります。
Q3. 専任の担当がいない小さな会社は、何から始めればよいですか?
責任者1人、代行者1人、技術対応できる委託先を決めるところから始めます。ホスティングやクラウドサービスの提供者が更新する範囲と、自社で更新する範囲も分けて確認します。公開サービスと使っている部品、担当者を1つの管理台帳にまとめると、通知が来た日のうちに自社への影響を判断できます。
新しい脆弱性への備えを、実務で持ち寄る。AIを徹底的に使いこなすためだけのコミュニティ「フロンティア・リーダーズ」:https://frontier-leaders.vercel.app/
2時間で、AI活用術を実践のハンズオンで学べます(過去回のアーカイブ):https://handson.workstyle-evolution.co.jp/
今週のAIニュースは、YouTube『いけともch』の動画でまとめています:https://www.youtube.com/watch?v=cWnuhBXVWeQ
■合わせて読みたい
■関連記事
人気記事RANKING
-

【初心者向け】Stable Diffusionをローカルで使う方法完全ガイド|テキストから画像生成を自分のパソコンで始める手順
-

PHP重大脆弱性2件の更新対応と、裏側でAIが担った役割:個人と企業が整えるべき備え
-

Rakuten AIを実際に使ってみた感想:商品検索の速度と連携機能を徹底レビュー
-

Copilot Studio VS Code拡張機能で業務効率化を実現!開発者向けライブコーディング環境の導入と活用法
-

DeNA「AI活用100本ノック」の中身を9パターンに分類|職種別の使いどころ
カテゴリー
- 主要AIサービス (114)
- 画像生成AI (86)
- 動画生成AI (114)
- 音楽・音声生成AI (28)
- AI開発・効率化ツール (153)
- AIのビジネス活用 (197)
- 教育×AI (19)
- AIの知識&トレンド (222)
- いけともサブチャンネル (420)
- AIエージェント時代の働き方 (1)
タグ
Agent V3
AI字幕
AI字幕ツール
Alibaba
Amazon Seller Assistant
Amazon Seller Central
AP2
ATOS
ByteDance
CAG
Cognition AI
Comscore
cotomi Act
DAW
DevOps
Gemini Advanced
GUGA
HeyGen
HunyuanImage
HunyuanImage-2.1
IndexTTS2
JR東日本
NEC
OpenAI Platform
Oracle
Perplexity Search API
Qwen3-Next
Replit
SeeDream
SongBloom
Stargateプロジェクト
Suno Studio
Thinking Machines
インコンテキストラーニング
カスハラ
コネクタ
ステム分離
ソフトバンクグループ
データセンター
パナソニックコネクト
事故対応
動画解析AI
暗黙知
決定論性
鉄道運行管理
公式LINEで最新ニュースをゲット


最新のAIニュースを
毎週お届け
生成AIの業務別の
ビジネス活用シーン
がわかるAIチャット
過去のAIニュースから
事実を確認できる
何でもAI相談チャット
ニュース動画の
アーカイブ